Pour l’IT et les MSP
Simple pour vos utilisateurs. Sous contrôle pour vous.
Une console pour tous vos clients, un support informatique doté des bons outils et une installation qui passe par votre RMM.
Console et annuaires
Console multi-tenant
Les MSP gèrent tous leurs clients dans une seule console ; chaque client ne voit que ses propres données.
Annuaires
Active Directory, Entra ID, synchronisation Microsoft 365 et comptes cloud.
Politique d’appareils
Ouvert, première utilisation ou approbation requise, par client.
Notifications par e-mail
Les utilisateurs reçoivent un e-mail lorsqu’une application ou une clé est ajoutée à leur compte.
Votre propre niveau d’administration
Chaque MSP dispose de son propre niveau d’administration. Les clients peuvent avoir leurs propres administrateurs, et les administrateurs se connectent avec l’authentification multifacteur.
Rapports de licences
Rapports de licences avec export PDF, et graphiques d’activité.
Un support informatique qui peut aider
Les cas courants se règlent en une minute et en langage clair.
Codes d’accès temporaires
Un code à 10 chiffres pour l’utilisateur bloqué.
Réinitialiser les Carrés secrets
Ou laissez les utilisateurs le faire eux-mêmes avec un code reçu par e-mail.
Approuver des appareils
Approuvez un nouvel ordinateur ou navigateur pour un utilisateur.
Contrôle des verrouillages
Voir et contrôler les verrouillages.
Journal d’activité
Rédigé en langage clair, lisible par tous.
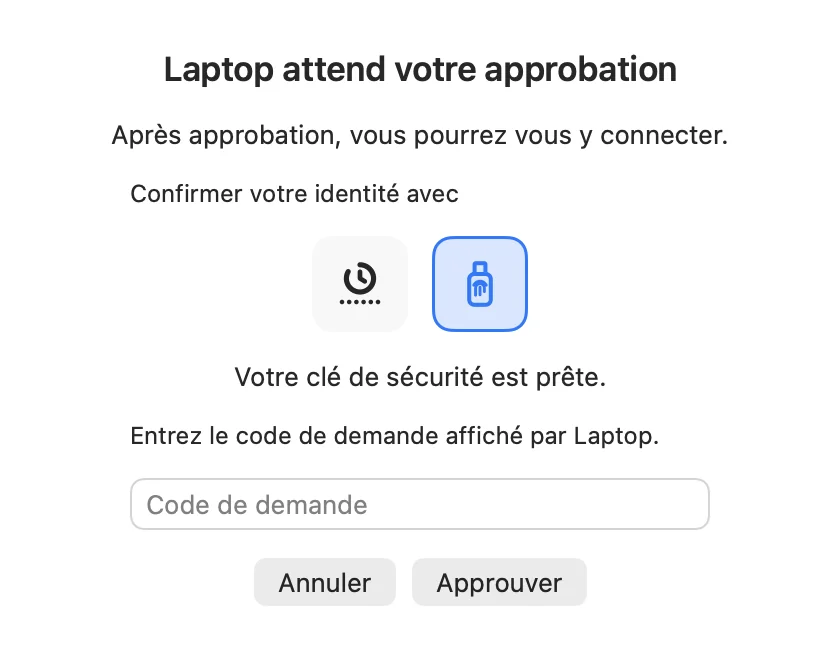
Libre-service pour les utilisateurs
L’application de la zone de notification sous Windows et l’application de barre des menus sur Mac déchargent le support informatique.
- Modifier les Carrés secrets
- Modifier le mot de passe, avec alertes d’expiration et changements obligatoires
- Générer un mot de passe : phrase secrète, caractères aléatoires ou code PIN
- Ajouter et supprimer des applications d’authentification et des clés sous « Vos appareils »
- Password Protector : vérification des mots de passe compromis, aussi en direct pendant la saisie
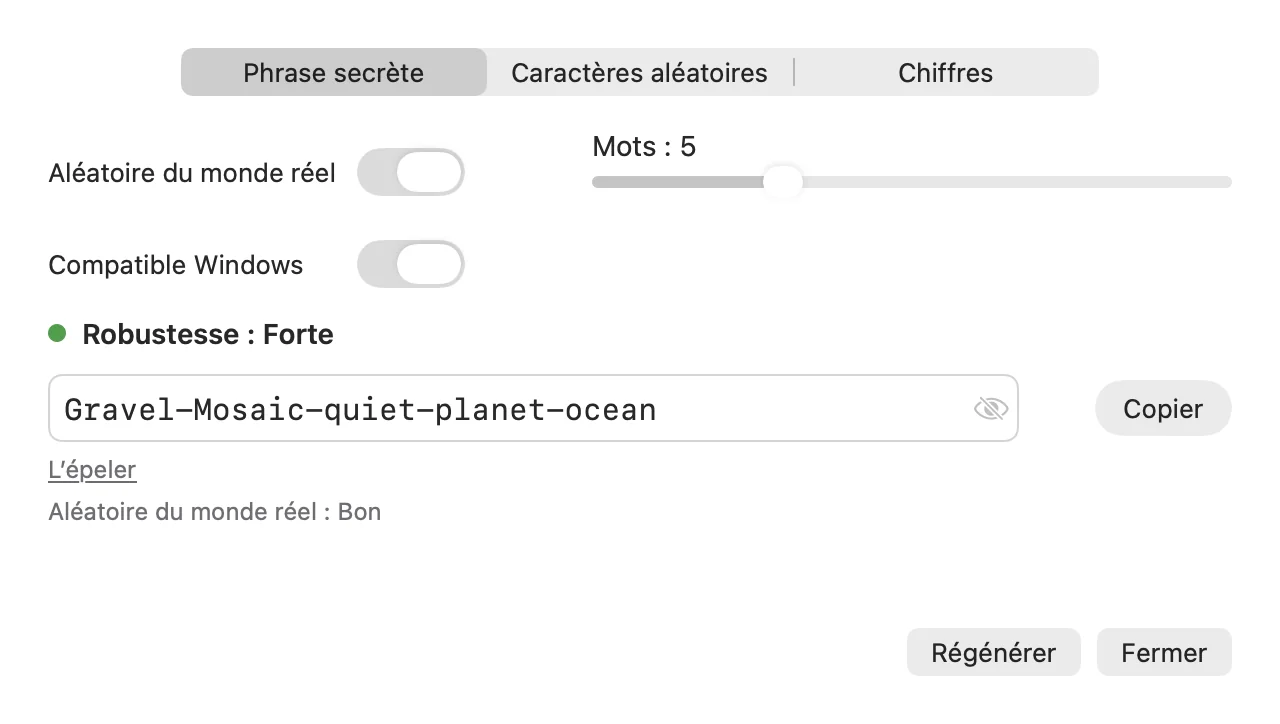
Déploiement
Installation en une étape
Avec une clé d’inscription. Installateurs MSI pour Windows (x64 et ARM64) et le service RADIUS, en mode silencieux via Intune, la stratégie de groupe ou votre outil RMM ; inscription via l’agent MSP, profils MDM pour Mac et un seul téléchargement pour les serveurs Linux.
Hébergement
Un service hébergé, ou un MSP peut exploiter l’API avec sa propre base de données.
Récupération
Par un code envoyé par e-mail à une adresse de récupération distincte.
Votre service, sous votre nom
Les MSP peuvent proposer Twin Verify comme un service qui leur est propre : leurs noms de domaine, leur identité visuelle, leur expéditeur.
Vos propres noms de domaine
Servez Twin Verify sous jusqu’à trois noms d’hôte qui vous appartiennent, par exemple id.votreentreprise.fr, pour les pages de connexion et le portail. Vous les ajoutez vous-même.
Votre marque
Votre logo, deux couleurs et les coordonnées de votre support sur les pages de connexion, dans le portail et dans les e-mails reçus par vos utilisateurs.
Votre propre expéditeur
Les e-mails destinés aux utilisateurs de vos clients partent sous votre propre nom d’expéditeur et votre propre adresse.
Vos propres applications Microsoft 365
Les locataires Microsoft 365 de vos clients se connectent par des applications qui vous appartiennent.
Vos clés et vos installateurs
Des clés de signature qui vous sont propres, et vos propres versions d’installateurs pour vos clients.
Politique des mots de passe compromis
Vous activez ou désactivez la vérification des mots de passe compromis pour tous vos clients, selon les règles qui s’appliquent chez vous.
Licences
Choisissez ce dont vous avez besoin. Tarifs sur demande auprès de RIGG.
Lite
Carrés secrets et applications d’authentification pour Windows et Mac.
Pro
Tout Lite, plus le fournisseur d’identité et l’authentification unique, les clés de sécurité et clés d’accès, Yubico OTP, la connexion web et Password Protector.
Déployé en trois étapes
Voici comment se déroule un déploiement optimal de Twin Verify. Twin Verify est disponible auprès de RIGG et de ses partenaires MSP.
Préparation
Échangez avec vos utilisateurs sur la façon de se connecter désormais. Illustrez les avantages en matière de sécurité par des exemples. Commencez par un test avec un seul utilisateur.
Déploiement avec RIGG
RIGG et ses partenaires MSP déploient Twin Verify chez les utilisateurs que vous avez choisis : une installation en une étape avec une clé d’inscription, ou en mode silencieux via votre RMM.
Assistance technique
Si un problème survient malgré tout, RIGG et votre partenaire MSP vous accompagnent.
 (s’ouvre dans un nouvel onglet)
Disponible auprès de RIGG et de ses partenaires MSP
Twin Verify est disponible auprès de RIGG, le distributeur à valeur ajoutée pour les intégrateurs IT et les MSP, et de ses partenaires MSP. Si vous le souhaitez, nous restons au téléphone pendant la mise en place pour que tout se passe bien.
Prêt pour une connexion que personne ne contourne ?
Parlez-nous de votre organisation et nous vous montrerons comment Twin Verify s’y intègre. Écrivez-nous ou appelez-nous.