Authentification multifacteur
Une connexion sûre pour Windows, Mac et Microsoft 365.
Votre PC ou votre Mac est le jeton : la grille est générée par le PC Windows ou le Mac sur lequel vos collaborateurs travaillent déjà. Une application d’authentification ou une clé de sécurité fonctionne aussi, s’ils en ont déjà une. Rien à acheter, rien à distribuer.
Votre PC ou votre Mac est le jeton.
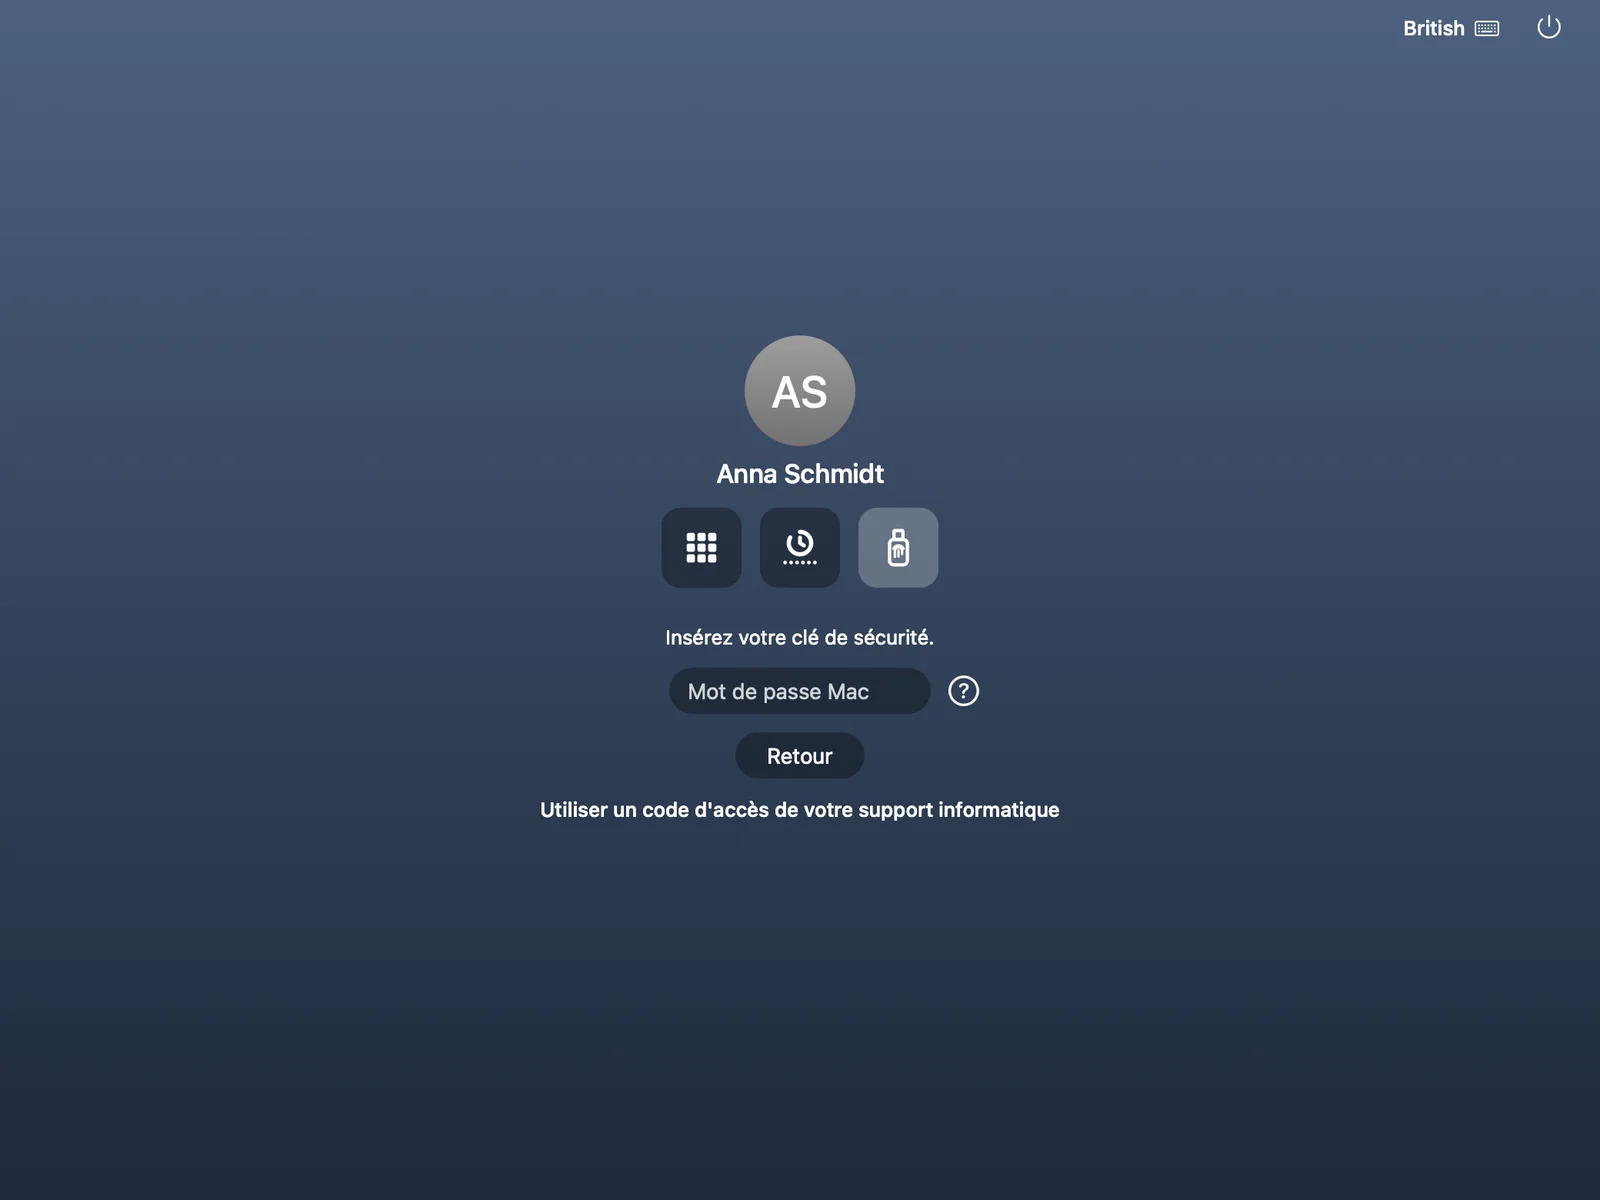
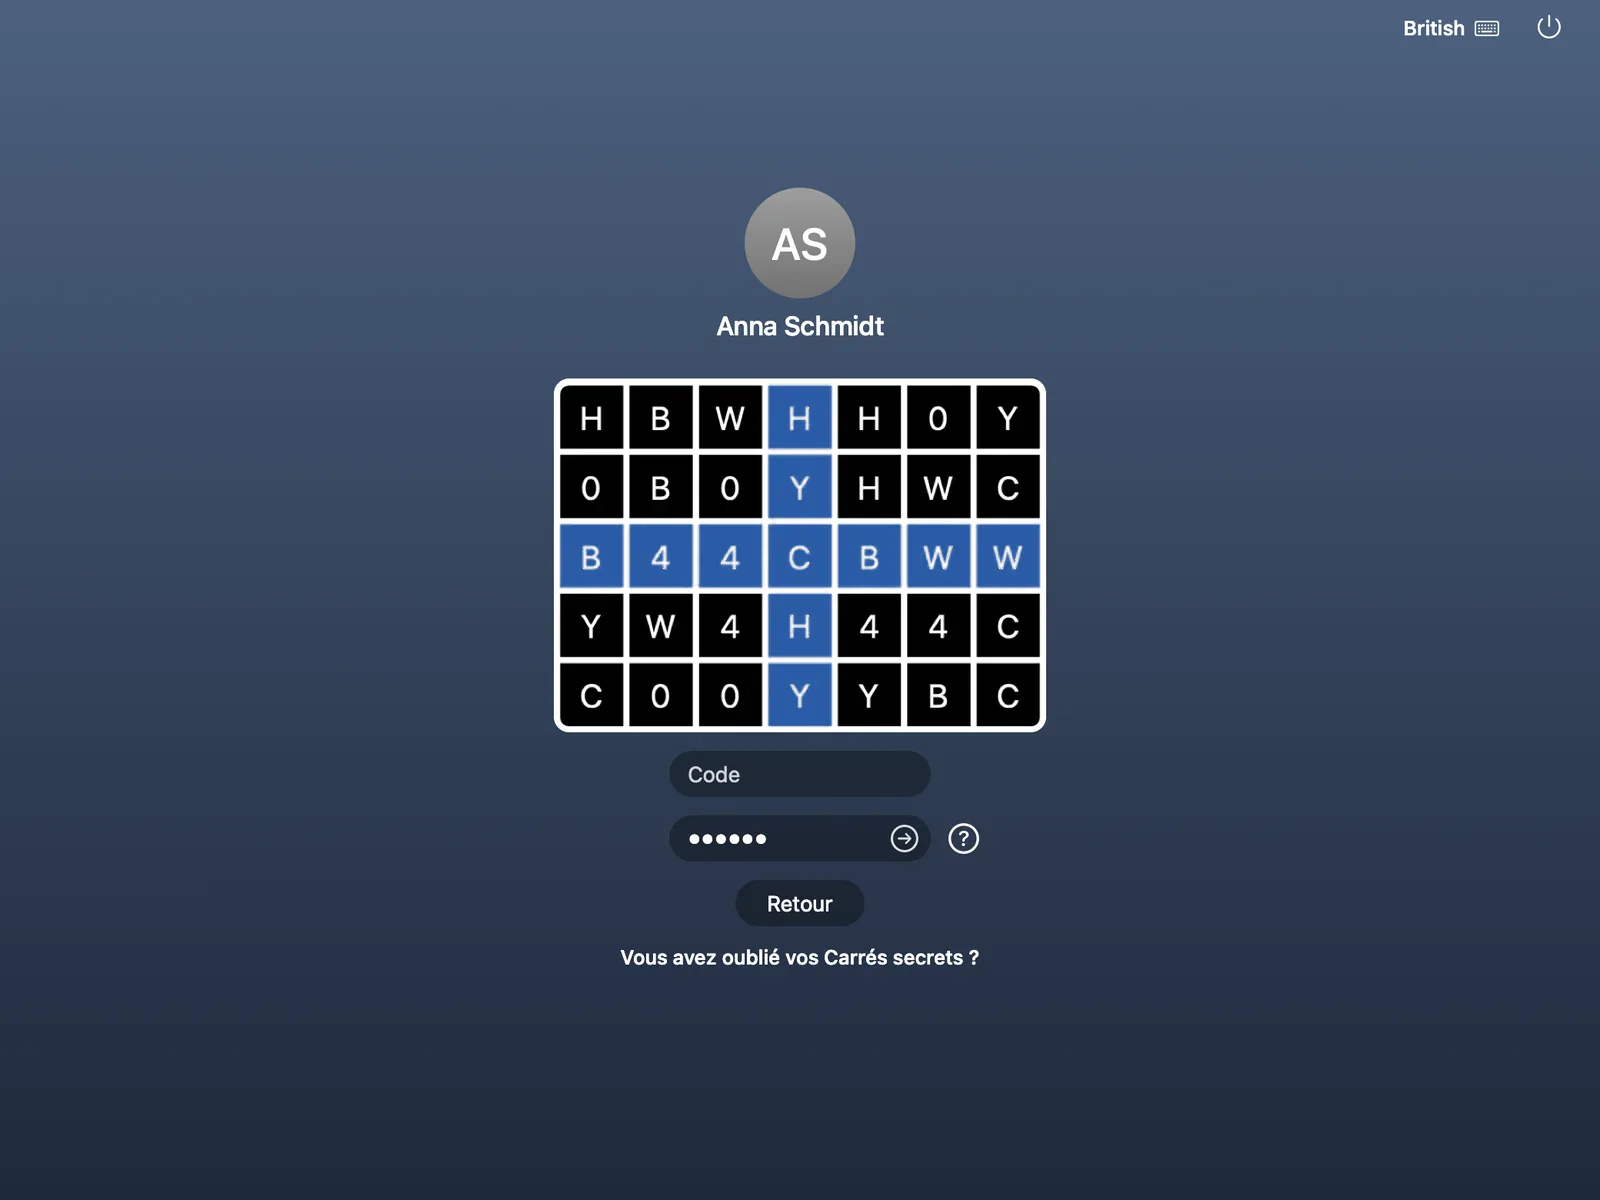
Une grille de votre propre PC ou Mac. Vos Carrés secrets en tête, une grille de votre propre PC Windows ou Mac. La grille change toutes les 30 secondes et chaque code ne sert qu’une fois. Essayez.
- Vos carrés, dans votre ordre
- Carrés choisis : 6
- Votre code actuel
Google ou Microsoft Authenticator. Toute application d’authentification qui génère des codes à usage unique (OATH/TOTP) convient, si vos collaborateurs en utilisent déjà une. Un code PIN suivi du code peut même remplacer le mot de passe. Facultatif.
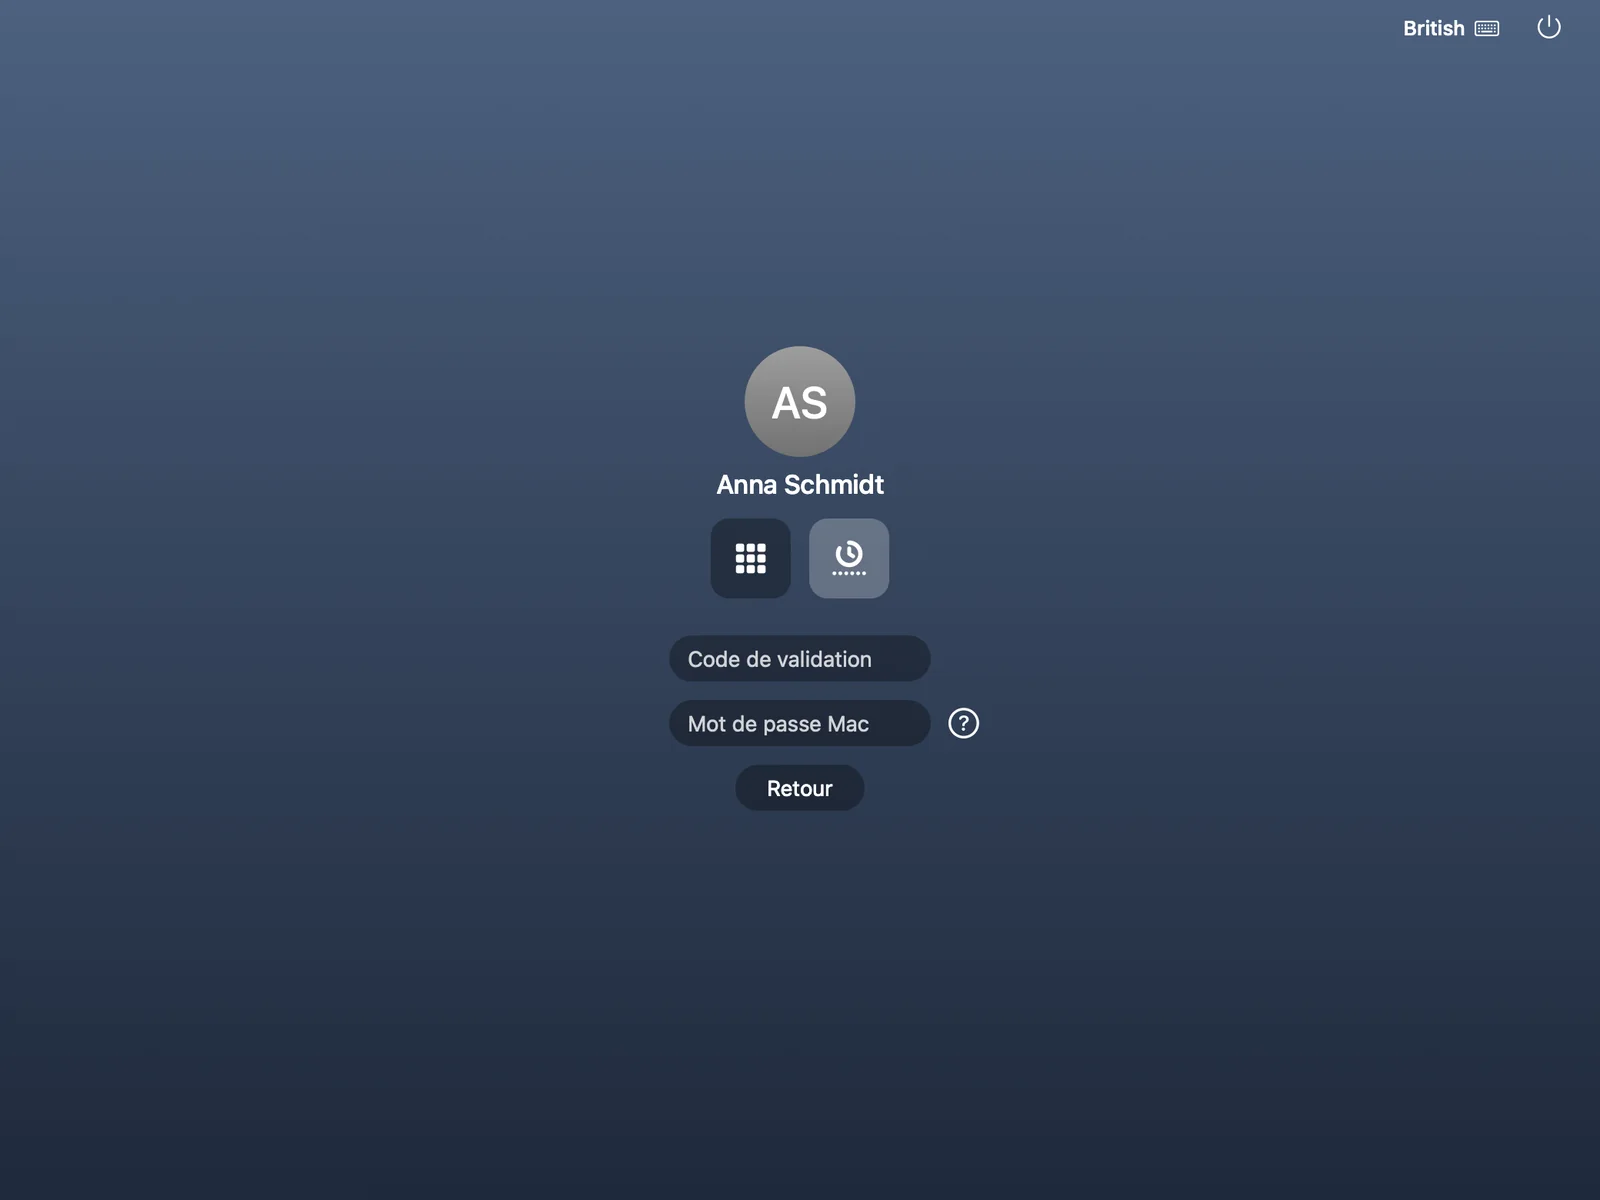
Clés FIDO2 et clés d’accès. Clés de sécurité FIDO2 (USB ou NFC) avec code PIN ou empreinte digitale pour ceux qui en possèdent déjà une et clés d’accès dans le navigateur. Yubico OTP est une option distincte pour les détenteurs d’une YubiKey.
Insérez ou touchez la clé
Twin Verify en environ deux minutes
Un seul système de connexion, quatre façons de se connecter et le fonctionnement de la grille.
Lire la transcription
Twin Verify est un système de connexion unique pour Windows, Mac, Linux, Microsoft 365, votre VPN et vos applications.
Chacun se connecte comme cela lui convient. Une grille. Une application d'authentification. Une clé de sécurité FIDO2. Ou Yubico OTP.
Chacun choisit. Personne n'est obligé d'en utiliser plus d'une.
À la connexion, votre propre PC ou Mac affiche une grille de lettres et de chiffres. Une seule fois, vous choisissez quelques carrés, dans un ordre que vous seul connaissez.
Pour vous connecter, lisez les caractères de vos carrés, dans votre ordre. C'est votre code. La grille change toutes les trente secondes. Vos carrés restent les mêmes, et le code est neuf à chaque fois.
La grille est créée par votre propre PC ou Mac. C'est lui, votre jeton. Tout autre ordinateur doit d'abord être approuvé pour compter.
Un code que quelqu'un a vu ne vaut rien. Chaque code ne sert qu'une fois.
Rien à distribuer. Aucun téléphone personnel requis.
Plutôt une application d'authentification ? Google Authenticator ou toute autre fonctionne, avec un code PIN en option.
Vous avez une clé de sécurité FIDO2, de n'importe quel fabricant ? Il suffit de la toucher, avec un code PIN ou votre empreinte.
Ou touchez une YubiKey pour Yubico OTP : le mot de passe à usage unique propre à Yubico, distinct de FIDO2.
Et c'est la même connexion, sur chaque plateforme et dans chaque application. Utilisez la même méthode partout, ou une différente pour chacun. C'est vous qui décidez.
Sur vos serveurs Linux aussi : les Carrés secrets, dès la connexion SSH.
Et l'informatique voit chaque appareil et chaque connexion, avec des graphiques d'activité et des rapports.
Une connexion, de nombreuses options. Toutes les applications. Rien à distribuer. Vérifié.
Twin Verify. Votre appareil est le jeton.
Compatible avec
 WindowsConnexion, déverrouillage, Bureau à distance
 macOSFenêtre de connexion et barre des menus
- Serveurs LinuxSSH, sudo et su, avec la grille dans le terminal
 Microsoft 365 (Office 365)Les mêmes méthodes de connexion que sur votre PC : Carrés secrets, application d’authentification, clé de sécurité.
Également:VPN et Wi-Fi via RADIUSApplications compatibles OpenID Connect et SAML
Le problème
Tout le monde veut un second facteur. Personne ne veut de travail en plus.
L’authentification multifacteur est aujourd’hui indispensable. Beaucoup de solutions ne font que déplacer l’effort vers vous et vos utilisateurs.
Jetons matériels
À acheter, à distribuer, à remplacer en cas de perte, à récupérer au départ des collaborateurs. Pour chaque personne.
Téléphones personnels
Beaucoup d’organisations ne veulent pas imposer un téléphone personnel à leurs équipes, et beaucoup de collaborateurs n’y tiennent pas non plus.
Connexion compliquée
Si la connexion exige un deuxième appareil et plusieurs étapes, on cherche à la contourner. Une protection désactivée ne protège personne.
L’idée
Votre appareil est le jeton.
Twin Verify fait de l’ordinateur sur lequel vos utilisateurs travaillent déjà leur second facteur. Pas de deuxième appareil, pas d’application, pas de matériel en plus.
Ce que vous savez
Chaque utilisateur retient quelques carrés et l’ordre dans lequel il les a choisis. Le cerveau humain retient très bien les formes et les séquences.
Ce que vous possédez
Les caractères de la grille sont calculés à partir de l’identité du PC, du Mac ou du navigateur de l’utilisateur. Personne d’autre ne peut afficher la même grille.
Deux facteurs
Les carrés de l’utilisateur, lus dans la grille actuelle selon son ordre secret, donnent un code. Ce que vous savez plus l’appareil associé : deux facteurs, et rien à distribuer.
Change toutes les 30 secondes
La grille est renouvelée toutes les 30 secondes. Un code saisi il y a un instant ne sert plus à personne.
Chaque code ne sert qu’une fois
Même un code observé ou intercepté ne peut pas être réutilisé.
Fonctionne hors ligne
À la connexion Windows, la grille est disponible sans réseau : même un portable dans le train permet de se connecter.
Vous décidez quels appareils comptent
Par client : ouvert, première utilisation (par défaut) ou approbation requise. Les utilisateurs peuvent approuver un nouvel ordinateur ou navigateur depuis un poste qu’ils utilisent déjà.
Comment fonctionnent les Carrés secrets
Essayez la grille
Vos Carrés secrets en tête, une grille fournie par votre appareil : la méthode qui n’exige aucun matériel supplémentaire.
- Choisissez vos carrés
À la première utilisation, un court assistant demande à l’utilisateur de cliquer sur quelques carrés dans un ordre qu’il est seul à connaître. Un carré peut être choisi deux fois, une ligne droite est interdite et votre organisation fixe le minimum. Les carrés choisis restent secrets.
- L’appareil affiche une grille
Les caractères de la grille sont calculés à partir de l’identité du PC ou du navigateur (HMAC-SHA512, avec l’identifiant de l’appareil comme clé) et changent toutes les 30 secondes.
- Les carrés donnent le code
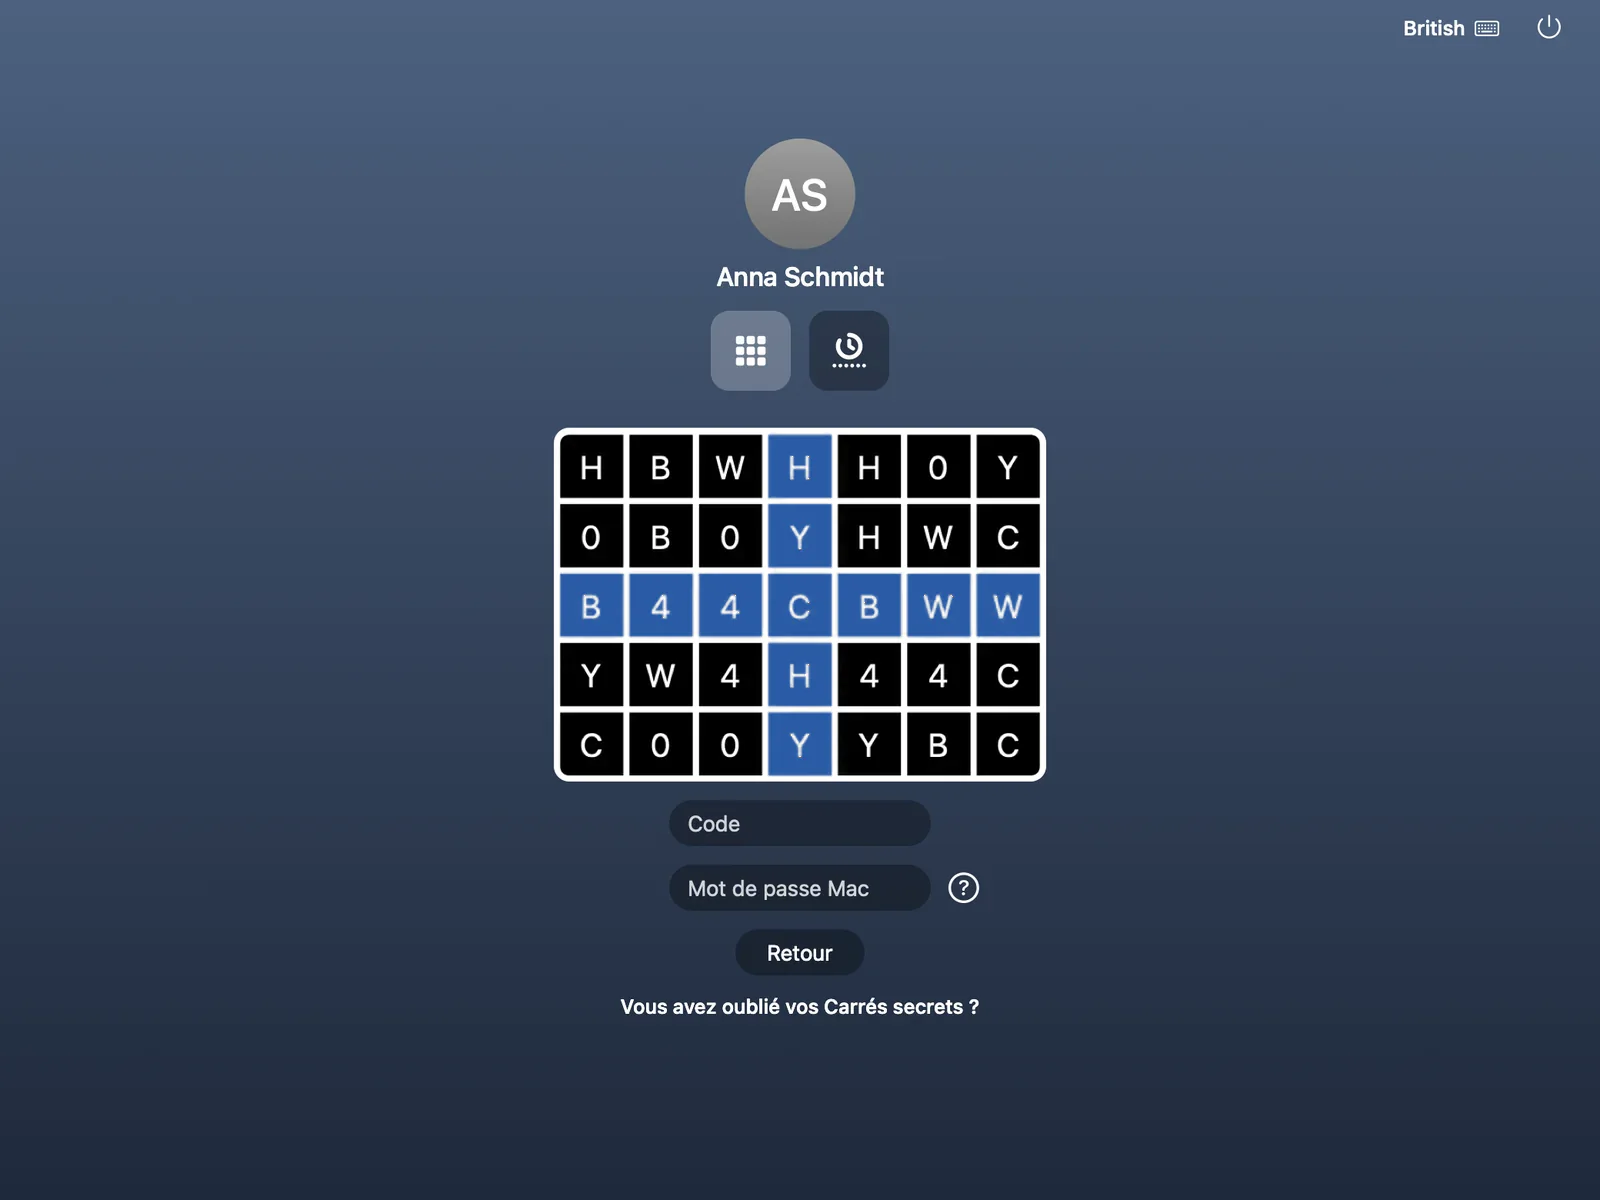
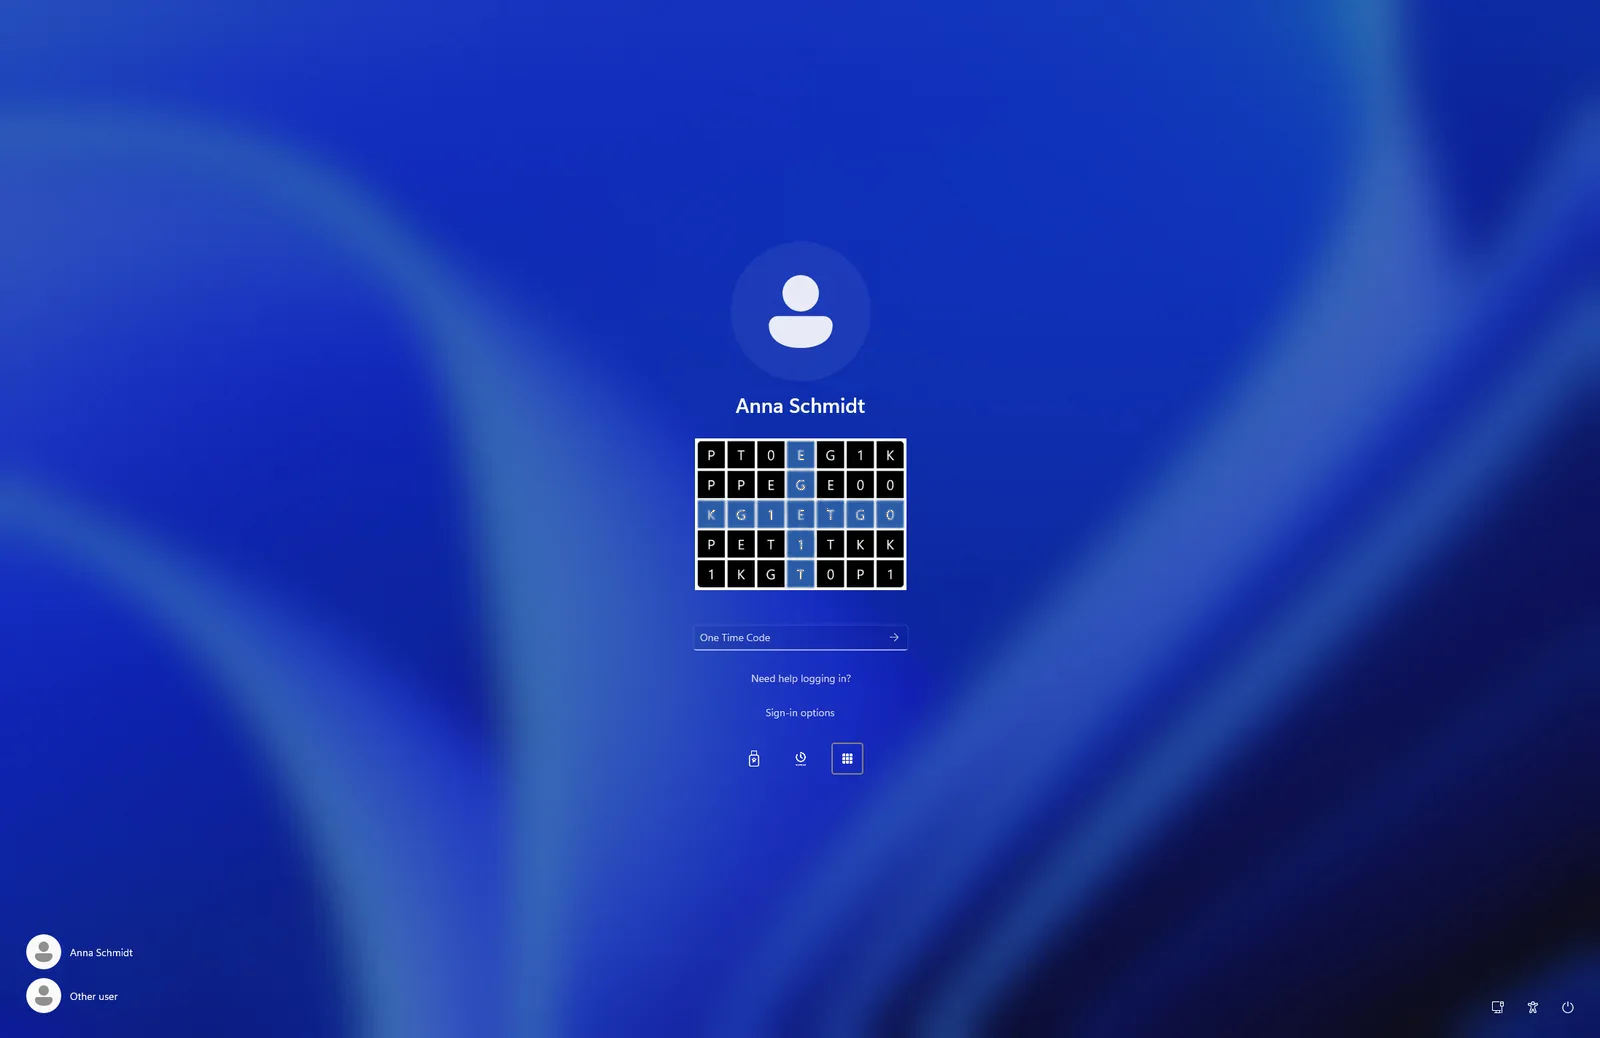
L’utilisateur lit le caractère de chacun de ses carrés, dans l’ordre où il les a choisis, et les saisit comme code. La croix bleue de la grille ne sert qu’à s’orienter. Chaque code ne sert qu’une fois.
- Connecté
Avec ou sans mot de passe : grâce aux Carrés secrets et à l’appareil associé, l’utilisateur s’est authentifié avec deux facteurs, directement dans la fenêtre de connexion habituelle.
- Vos carrés, dans votre ordre
- Carrés choisis : 6
- Votre code actuel
Cliquez sur des carrés dans un ordre que vous seul connaissez. Le code se compose du caractère de chaque carré choisi, lu dans cet ordre. La croix bleue sert uniquement de repère.
Illustration simplifiée. Dans le produit, vous choisissez quelques carrés dans un ordre secret (un carré peut servir deux fois, votre organisation fixe le minimum, une ligne droite est interdite). La grille change toutes les 30 secondes et chaque code ne sert qu’une fois. Ici, elle change à quelques secondes d’intervalle, pour que vous voyiez les mêmes carrés donner un nouveau code.
Les avantages en un coup d’œil
L’authentification multifacteur n’est plus une option. Elle doit être aussi simple à utiliser pour vos équipes qu’à exploiter pour vous.
Pas de second appareil
Le second facteur se saisit directement dans la fenêtre de connexion habituelle.
Intégration simple
Twin Verify se relie à votre Active Directory (ou à Entra ID et Microsoft 365). Le déploiement est sans complication.
La force brute n’aboutit à rien
Un mot de passe deviné ou volé ne suffit pas : sans le code de la grille, la connexion échoue. Le support informatique peut voir et contrôler les verrouillages.
Évolue avec vous
Que vous ayez 10 ou 10 000 postes : installation silencieuse, clés d’inscription et console multi-tenant allègent le déploiement.
Microsoft 365 et authentification unique
Microsoft 365 avec les mêmes méthodes de connexion que sur votre PC
Twin Verify est aussi un fournisseur d’identité. Entra ID l’utilise comme méthode d’authentification externe ou par fédération de domaine, avec les mêmes Carrés secrets, la même application d’authentification ou la même clé de sécurité que vos utilisateurs emploient déjà. Vos autres applications se connectent via OpenID Connect et SAML.
- Comme méthode d’authentification externe dans Entra ID ou par fédération de domaine
- Les mêmes méthodes de connexion sur Windows, Mac et Microsoft 365
- Carrés secrets, application d’authentification ou clé de sécurité directement à la connexion Microsoft
- Synchronisation des utilisateurs avec Microsoft 365
- OpenID Connect et SAML en plus, avec un portail d’applications et des centaines de modèles d’applications



Méthodes de connexion
Utilisez ce que vos utilisateurs ont déjà
Les Carrés secrets viennent en premier. Si vos utilisateurs ont déjà une application d’authentification ou une clé de sécurité, ils peuvent aussi s’en servir.
GRID
Carrés secrets
Des carrés que vous seul connaissez, une grille fournie par votre appareil. La méthode qui n’exige rien d’autre.
OATH
Application d’authentification
Google Authenticator, Microsoft Authenticator ou toute autre application d’authentification. En option.
FIDO2
Clés de sécurité et clés d’accès
Clés de sécurité FIDO2 avec code PIN ou empreinte digitale pour ceux qui en possèdent déjà une et clés d’accès dans le navigateur. Yubico OTP est une option distincte pour les détenteurs d’une YubiKey.
Code d’accès du support informatique
Un code temporaire à 10 chiffres permet à l’utilisateur de se reconnecter sans attendre un remplacement.
Plateformes
Toutes les plateformes de vos équipes
Un seul produit pour Windows, Mac et les serveurs Linux, avec la vérification là où vos utilisateurs se connectent réellement.
Windows
Windows 10/11 et Windows Server 2016 et versions ultérieures : connexion, déverrouillage, Bureau à distance et invites Sécurité Windows, même hors ligne. Installateurs MSI pour votre RMM, Intune ou la stratégie de groupe.
macOS
La fenêtre de connexion du Mac, avec les Carrés secrets, une application d’authentification, une clé de sécurité ou Yubico OTP, et une application de barre des menus avec « Afficher la grille », changement de mot de passe et plus encore.
Serveurs Linux
Un client natif ajoute un code à SSH, sudo et su, avec les Carrés secrets dessinés sous forme de grille de texte directement dans le terminal. Fonctionne hors ligne, sans serveur RADIUS.
RADIUS & VPN
VPN, pare-feu et Wi-Fi avec le même second facteur
Tout ce qui parle RADIUS peut interroger Twin Verify. Le code vient de « Afficher la grille » sur le PC ou le Mac de l’utilisateur, d’une application d’authentification ou d’un Yubico OTP.
- Challenge, mot de passe plus code dans un seul champ, ou code seul
- Vérification du mot de passe auprès d’Active Directory
- Groupes par client et attributs de réponse tels que le VLAN
- Protection contre Blast-RADIUS (CVE-2024-3596)

Pour l’IT et les MSP
Conçu pour être administré
Une console multi-tenant, la synchronisation des annuaires, un support informatique qui peut vraiment aider et une installation adaptée à votre RMM.
Console multi-tenant pour les MSP et leurs clients
Synchronisation Active Directory, Entra ID et Microsoft 365
Codes d’accès temporaires, réinitialisations et approbations d’appareils
Password Protector : vérification des mots de passe compromis
Votre propre marque pour les MSP
Installation silencieuse via votre RMM
Déployé en trois étapes
Voici comment se déroule un déploiement optimal de Twin Verify. Twin Verify est disponible auprès de RIGG et de ses partenaires MSP.
Préparation
Échangez avec vos utilisateurs sur la façon de se connecter désormais. Illustrez les avantages en matière de sécurité par des exemples. Commencez par un test avec un seul utilisateur.
Déploiement avec RIGG
RIGG et ses partenaires MSP déploient Twin Verify chez les utilisateurs que vous avez choisis : une installation en une étape avec une clé d’inscription, ou en mode silencieux via votre RMM.
Assistance technique
Si un problème survient malgré tout, RIGG et votre partenaire MSP vous accompagnent.
 (s’ouvre dans un nouvel onglet)
Disponible auprès de RIGG et de ses partenaires MSP
Twin Verify est disponible auprès de RIGG, le distributeur à valeur ajoutée pour les intégrateurs IT et les MSP, et de ses partenaires MSP. Si vous le souhaitez, nous restons au téléphone pendant la mise en place pour que tout se passe bien.
Questions fréquentes
Des réponses courtes. Pour tout le reste, écrivez-nous.
Mes collaborateurs ont-ils besoin d’un smartphone ou d’un jeton matériel ?
Non. Avec les Carrés secrets, le second facteur est le PC, le Mac ou le navigateur sur lequel l’utilisateur travaille déjà, associé aux Carrés secrets qu’il a en tête. Si quelqu’un possède déjà une application d’authentification ou une clé de sécurité FIDO2, il peut aussi l’utiliser, mais personne n’y est obligé.
Que se passe-t-il si l’ordinateur n’a pas de réseau ?
Sur l’écran de connexion Windows, l’authentification fonctionne hors ligne, à partir d’un cache chiffré sur le PC. Les applications d’authentification et les clés de sécurité y fonctionnent également hors ligne. Les serveurs Linux continuent eux aussi de fonctionner quand le réseau est coupé.
Que faire si quelqu’un oublie ses Carrés secrets ?
Les utilisateurs peuvent choisir eux-mêmes de nouveaux Carrés secrets : sur l’écran de connexion Windows, avec un code envoyé par e-mail. Le support informatique peut aussi délivrer un code d’accès temporaire à 10 chiffres.
Peut-on utiliser Google Authenticator ou Microsoft Authenticator ?
Oui, en option. Toute application d’authentification fonctionne à la connexion Windows, dans la fenêtre de connexion du Mac, sur les serveurs Linux, pour RADIUS et le VPN, et pour la connexion web. Les utilisateurs qui possèdent une clé de sécurité FIDO2 (USB ou NFC, avec code PIN ou empreinte digitale) ou une YubiKey avec Yubico OTP peuvent aussi s’en servir.
Quelles clés de sécurité fonctionnent ? Faut-il des YubiKey ?
Toute clé de sécurité FIDO2 fonctionne, quel qu’en soit le fabricant. Twin Verify s’appuie sur la norme ouverte FIDO2 (USB ou NFC, avec code PIN ou empreinte digitale) : vous n’êtes lié à aucun fournisseur. Pour plus de contrôle, vous pouvez exiger des modèles de clés vérifiés, d’après la liste de la FIDO Alliance. Yubico OTP est une option distincte, propre à Yubico, pour les personnes qui ont une YubiKey.
Quels systèmes sont pris en charge ?
Windows 10/11 et Windows Server 2016 et versions ultérieures (connexion, déverrouillage, Bureau à distance, invites Sécurité Windows), la fenêtre de connexion de macOS et les serveurs Linux (SSH, sudo, su). Les VPN, pare-feu et réseaux Wi-Fi via RADIUS, et les applications web via l’authentification unique.
Comment cela fonctionne-t-il avec Microsoft 365 ?
Twin Verify peut être une méthode d’authentification externe dans Entra ID, ou votre domaine peut lui être fédéré. Les utilisateurs se connectent à Microsoft 365 avec les mêmes méthodes que sur le PC : Carrés secrets, application d’authentification ou clé de sécurité.
Comment le déployer ?
Installation en une étape avec une clé d’inscription, ou en mode silencieux via Intune, la stratégie de groupe ou votre outil RMM. RIGG et ses partenaires MSP assurent le déploiement avec vous et vous accompagnent par téléphone si vous le souhaitez.
Où les données sont-elles conservées ?
Twin Verify peut fonctionner comme service hébergé, et un MSP peut aussi exploiter lui-même la base de données. Indiquez-nous vos exigences et nous étudierons les options avec vous.
Quelles licences existent ?
Lite (Carrés secrets et applications d’authentification pour Windows et Mac) et Pro (Lite plus authentification unique, clés de sécurité et clés d’accès, Yubico OTP, connexion web et Password Protector). Tarifs sur demande : nous préparons volontiers une offre.
Peut-il protéger SSH et sudo sur les serveurs Linux ?
Oui. Un client Twin Verify natif pour serveurs Linux ajoute un code à SSH, sudo et su, en plus de la clé SSH ou du mot de passe que le serveur demande déjà. Les Carrés secrets sont dessinés sous forme de grille de texte directement dans le terminal, et un code d’application d’authentification, un Yubico OTP ou un code d’accès du support informatique fonctionnent aussi. Il prend en charge Ubuntu, Debian et la famille RHEL, et fonctionne hors ligne.
Prêt pour une connexion que personne ne contourne ?
Parlez-nous de votre organisation et nous vous montrerons comment Twin Verify s’y intègre. Écrivez-nous ou appelez-nous.