Méthodes de connexion
Les Carrés secrets d’abord. Et tout ce que vos utilisateurs ont déjà.
Les Carrés secrets n’exigent rien d’autre que l’appareil sur lequel l’utilisateur travaille déjà. Les applications d’authentification, les clés de sécurité et Yubico OTP sont là pour ceux qui en possèdent déjà.
- GRIDGrille (Carrés secrets)L’utilisateur lit ses carrés secrets sur une grille générée par son propre PC ou Mac. Rien à acheter.
- FIDO2Clés de sécurité FIDO2 et clés d’accèsClés de sécurité matérielles (USB ou NFC) avec code PIN ou empreinte digitale, de n’importe quel fabricant, et clés d’accès dans le navigateur.
- OATHApplication d’authentificationGoogle Authenticator, Microsoft Authenticator ou toute autre application d’authentification, avec un code PIN en option.
- OTPYubico OTPLe mot de passe à usage unique d’une YubiKey, d’un simple contact. Une fonction propre à Yubico, distincte de FIDO2.
Quatre façons de se connecter, et chacun choisit
Chacun choisit la méthode qui lui convient : Carrés secrets, application d’authentification, clé de sécurité ou Yubico OTP. Personne n’est obligé d’en utiliser plusieurs, et on peut en ajouter d’autres plus tard.
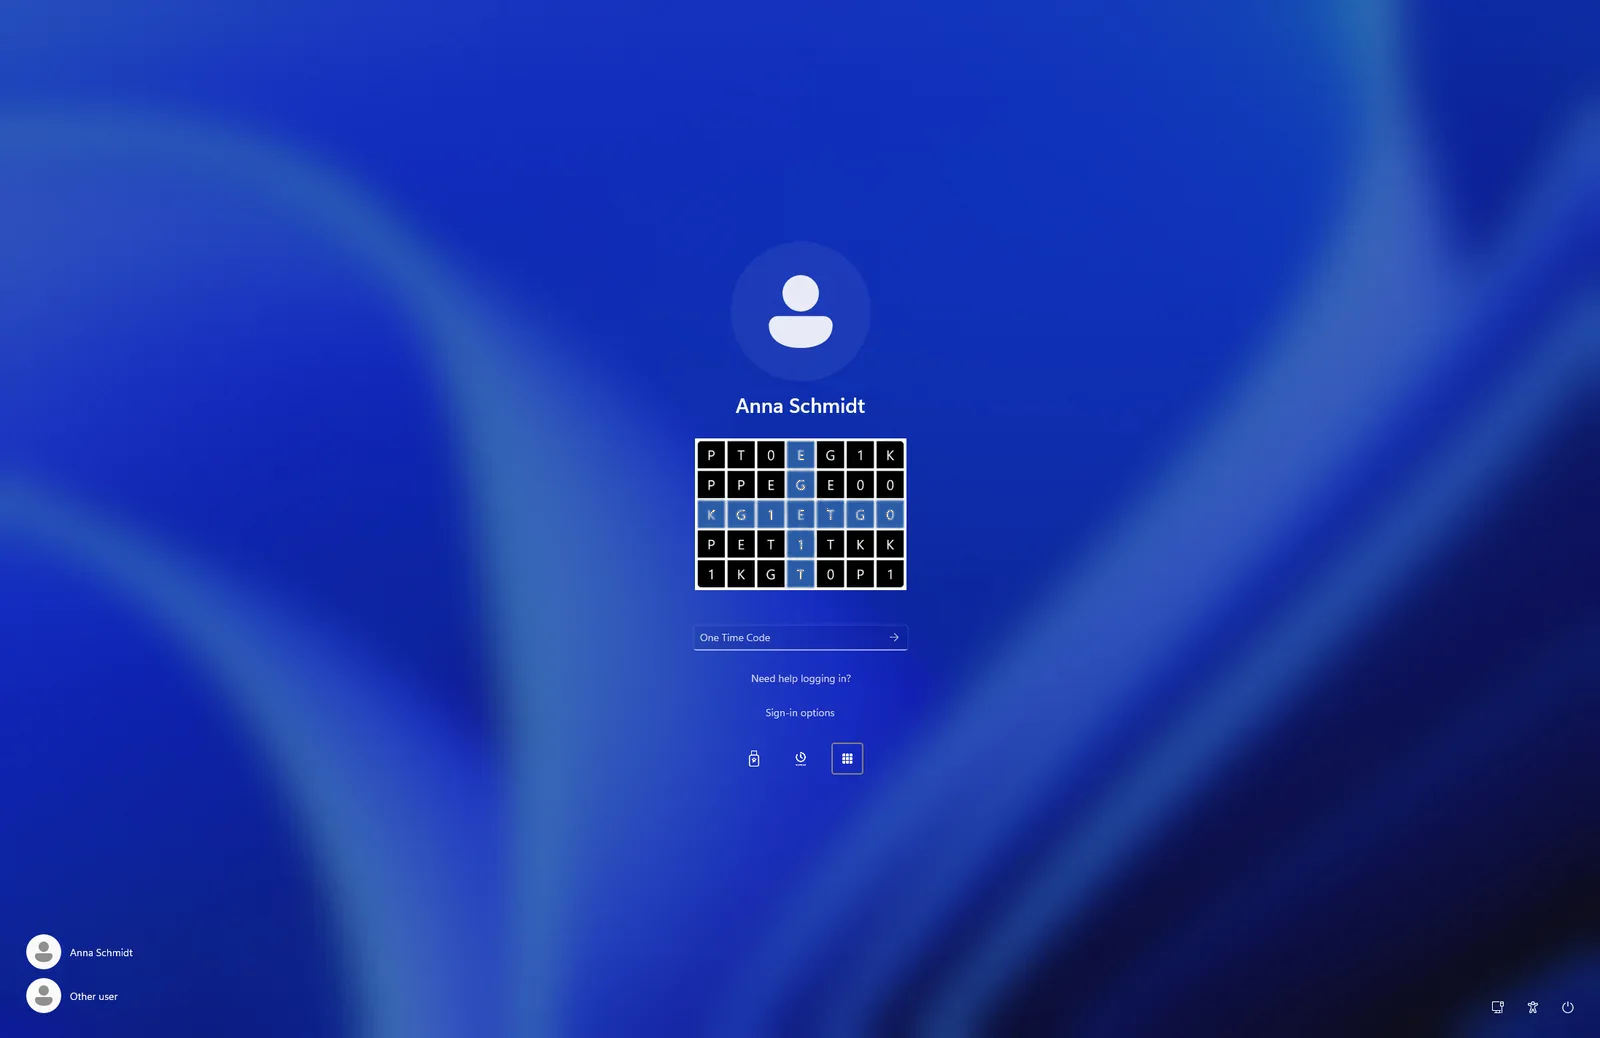
GRID · Carrés secrets
Les Carrés secrets en détail
Une méthode fondée sur les Carrés secrets, qui transforme la capacité du cerveau à retenir des formes en un code à usage unique sécurisé.
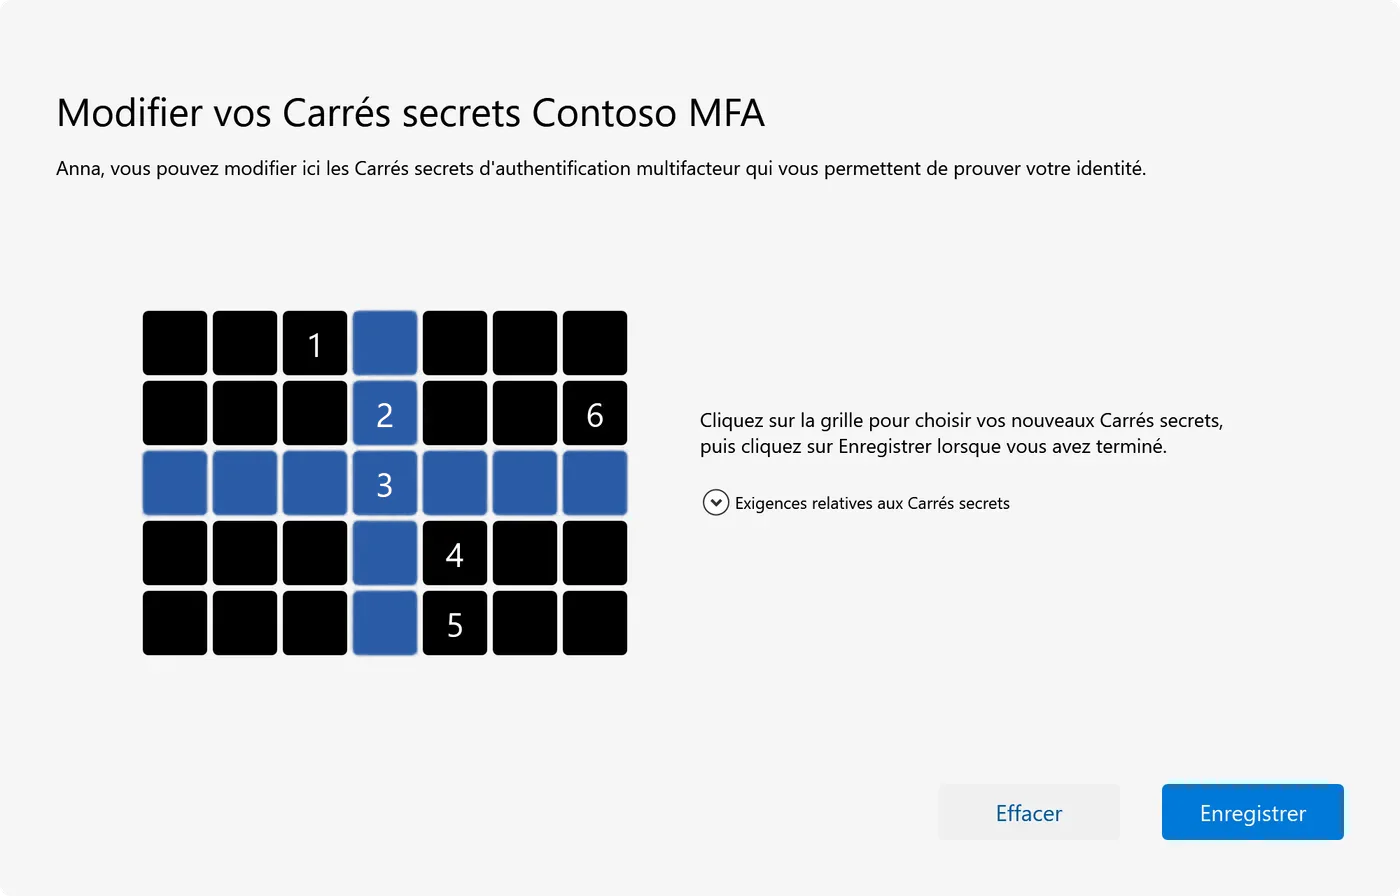
Choisissez vos carrés
À la première utilisation, un court assistant demande à l’utilisateur de cliquer sur quelques carrés dans un ordre qu’il est seul à connaître. Un carré peut être choisi deux fois, une ligne droite est interdite et votre organisation fixe le minimum. Les carrés choisis restent secrets.
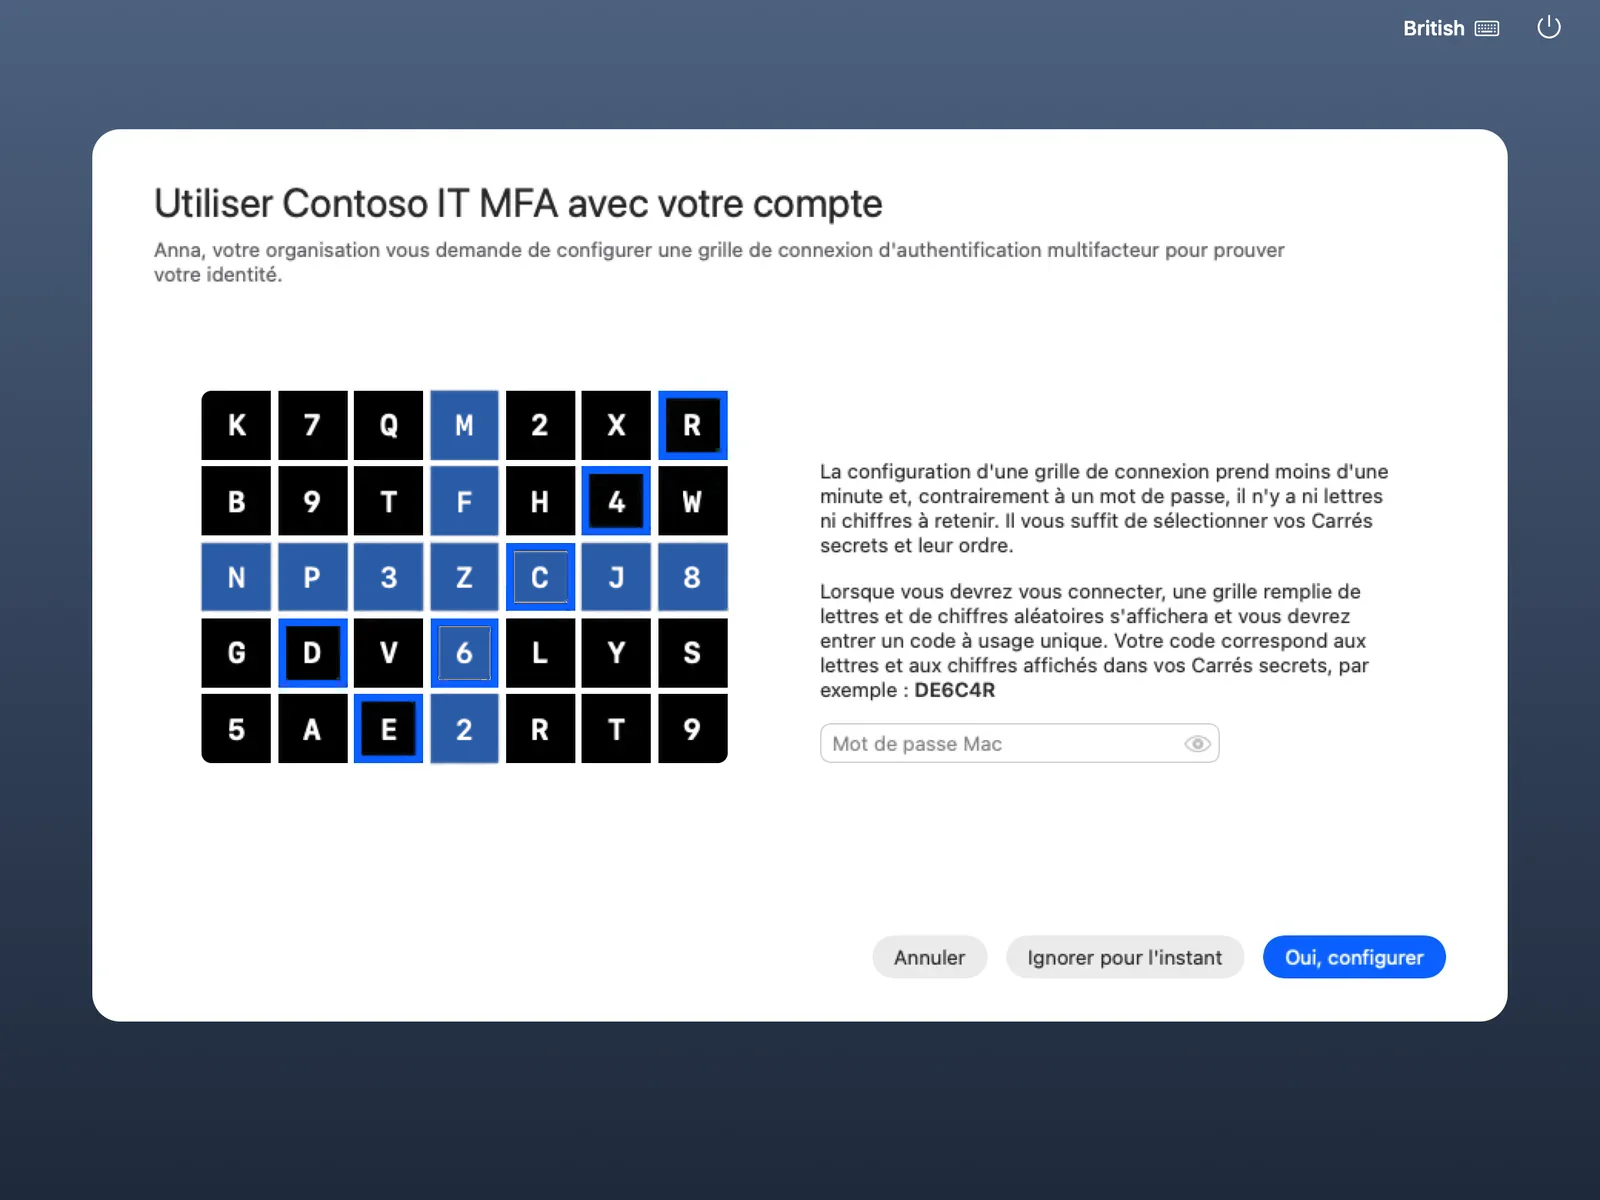
L’appareil affiche une grille
Les caractères de la grille sont calculés à partir de l’identité du PC ou du navigateur (HMAC-SHA512, avec l’identifiant de l’appareil comme clé) et changent toutes les 30 secondes.
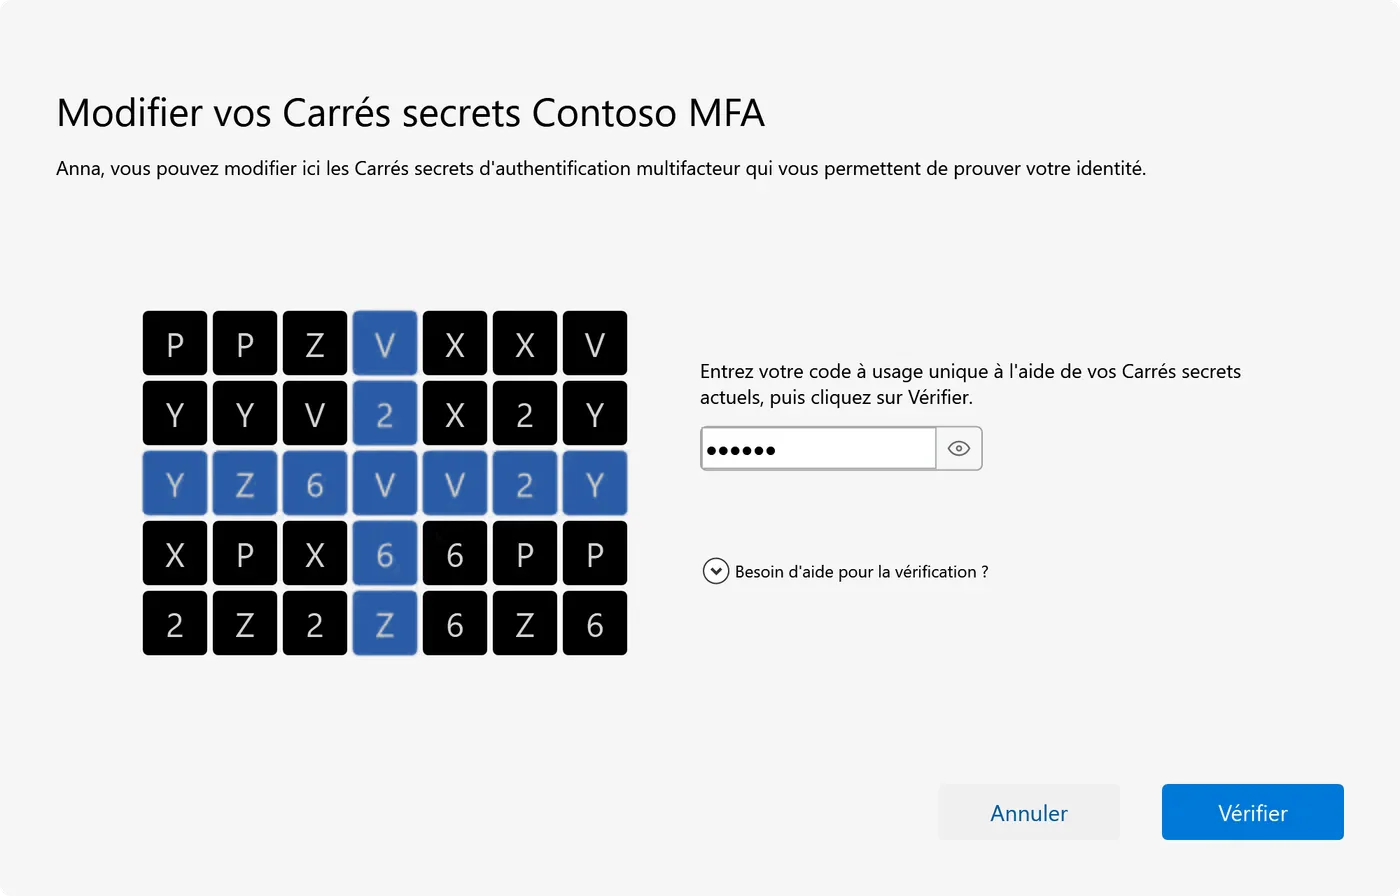
Les carrés donnent le code
L’utilisateur lit le caractère de chacun de ses carrés, dans l’ordre où il les a choisis, et les saisit comme code. La croix bleue de la grille ne sert qu’à s’orienter. Chaque code ne sert qu’une fois.
Connecté
Avec ou sans mot de passe : grâce aux Carrés secrets et à l’appareil associé, l’utilisateur s’est authentifié avec deux facteurs, directement dans la fenêtre de connexion habituelle.
Ce qu’elle permet aussi
- Sans mot de passe : la grille seule peut remplacer le mot de passe à la connexion Windows, via le Bureau à distance, dans la fenêtre de connexion du Mac, avec le VPN et sur le web.
- Hors ligne : à la connexion Windows, la grille n’a pas besoin de réseau, et les serveurs Linux continuent de fonctionner quand le réseau est coupé.
- Politique d’appareils par client : ouvert, première utilisation (par défaut) ou approbation requise.
- Un nouvel ordinateur ou navigateur peut être approuvé depuis un poste que l’utilisateur utilise déjà.
- Carrés oubliés ? L’utilisateur en choisit de nouveaux à l’écran de connexion, avec un code envoyé par e-mail.
- « Afficher la grille » dans la zone de notification ou la barre des menus du Mac fait du PC de l’utilisateur la source de codes pour les demandes de code du VPN et de SSH.
OATH · Applications d’authentification
Applications d’authentification, si vos utilisateurs en ont déjà une
Les utilisateurs qui se servent déjà de Google Authenticator, de Microsoft Authenticator ou d’une autre application d’authentification peuvent l’utiliser avec Twin Verify. C’est facultatif.
- Fonctionne à la connexion Windows (même hors ligne), dans la fenêtre de connexion du Mac, sur les serveurs Linux, avec RADIUS et le VPN, et pour la connexion web.
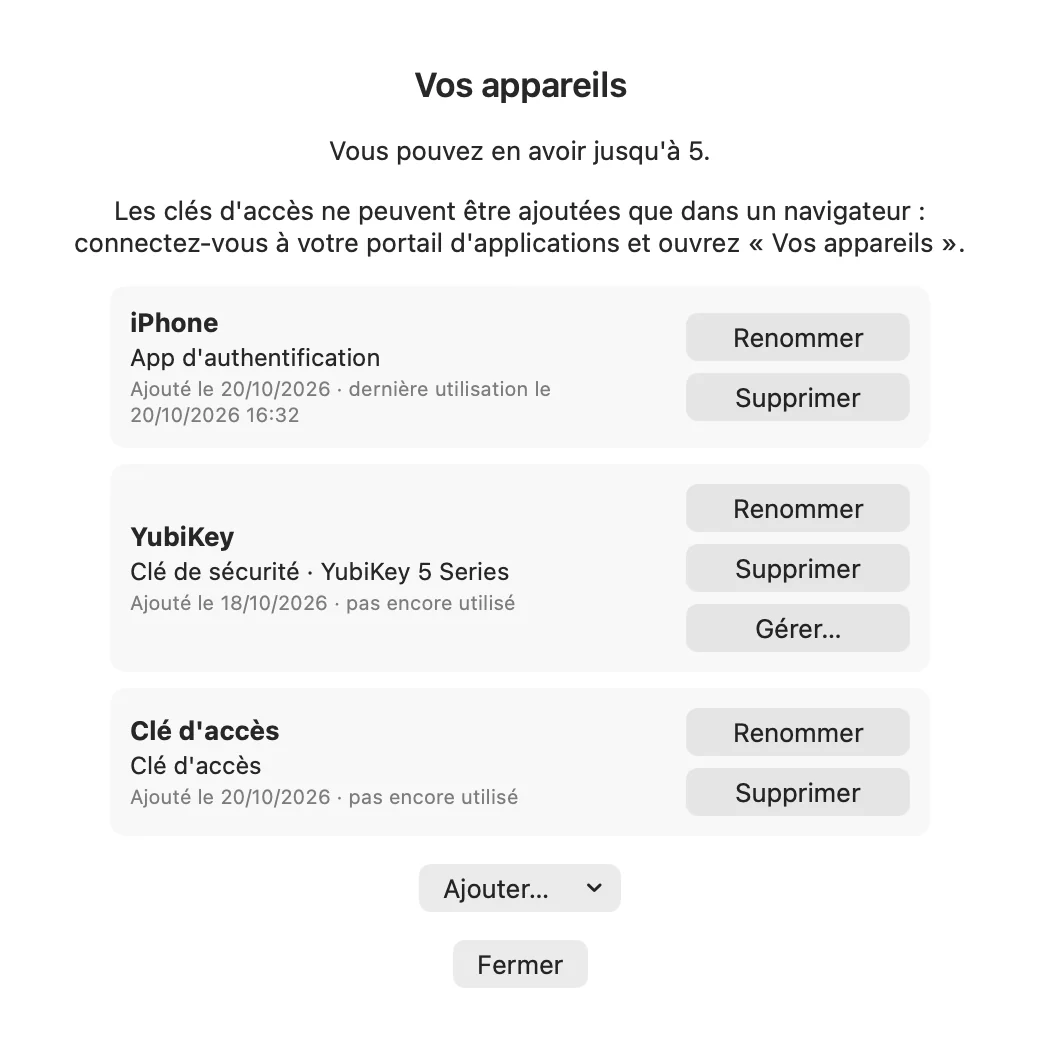
- Les utilisateurs ajoutent et suppriment eux-mêmes leurs applications sous « Vos appareils » ; un e-mail les prévient lorsqu’une application est ajoutée.
- Personne n’a rien à installer : les Carrés secrets continuent de fonctionner pour tous les autres.
- PIN de l’application d’authentification : l’utilisateur peut saisir un code PIN suivi du code de l’application à la place du mot de passe, à la connexion Windows, dans la fenêtre de connexion du Mac, dans les invites Sécurité Windows, sur le web et via RADIUS. Désactivé par défaut ; vous fixez la longueur minimale.
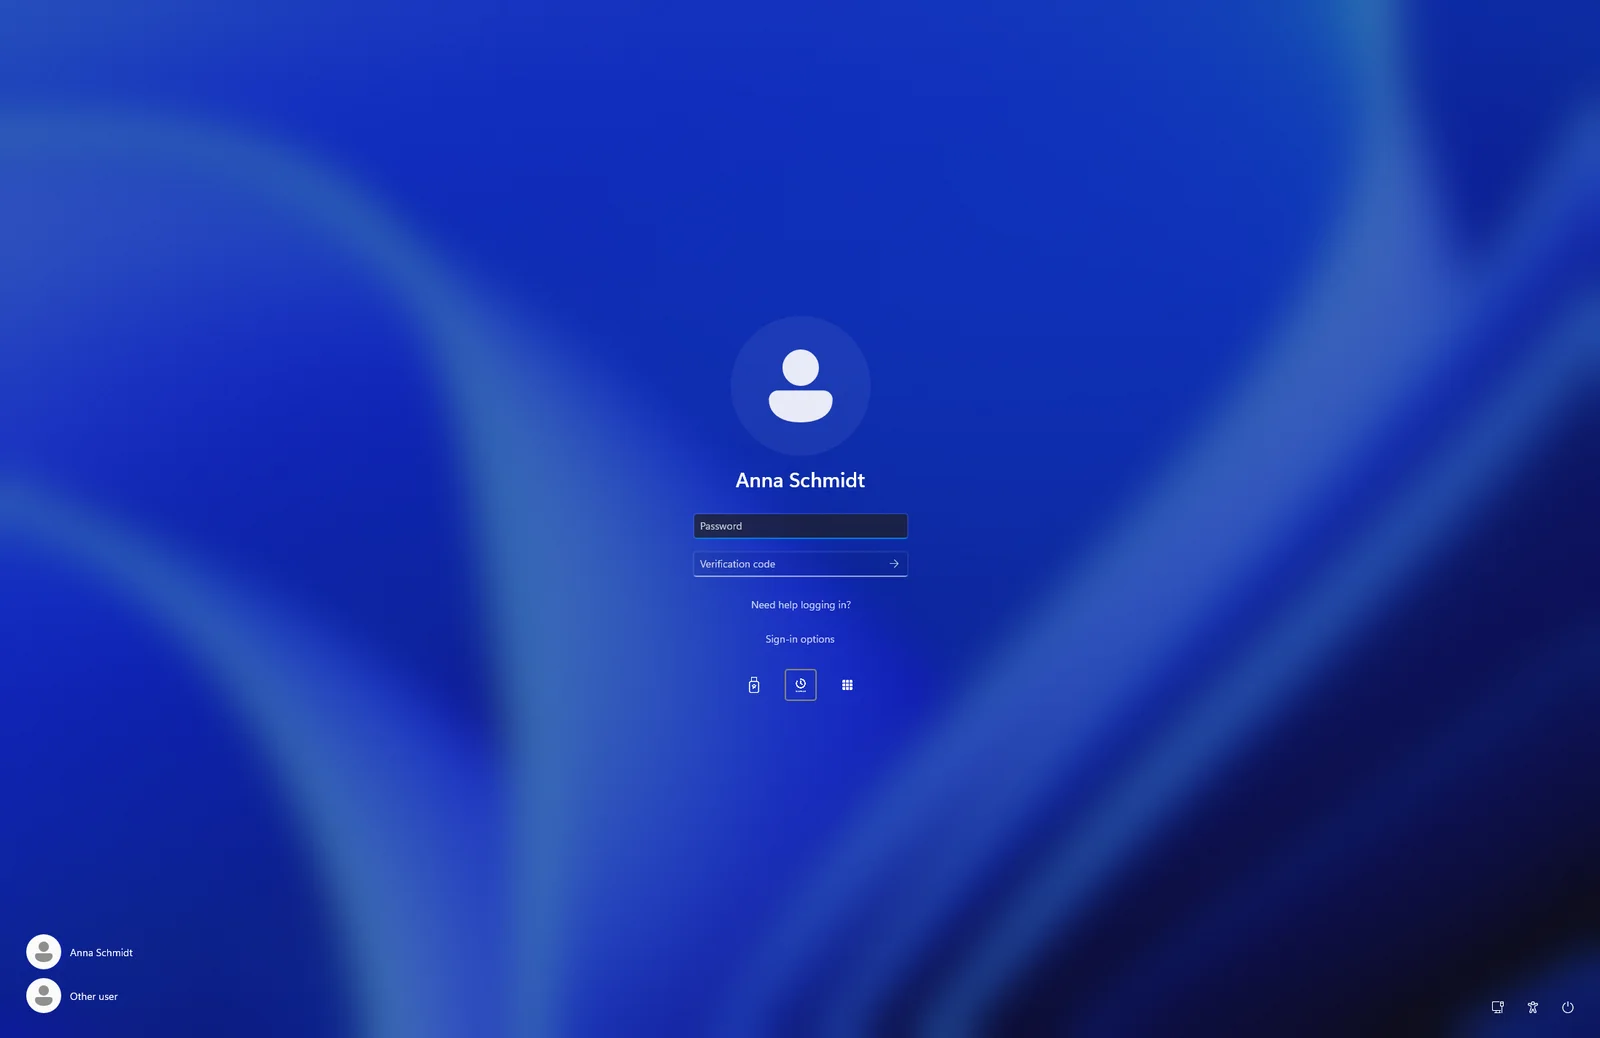
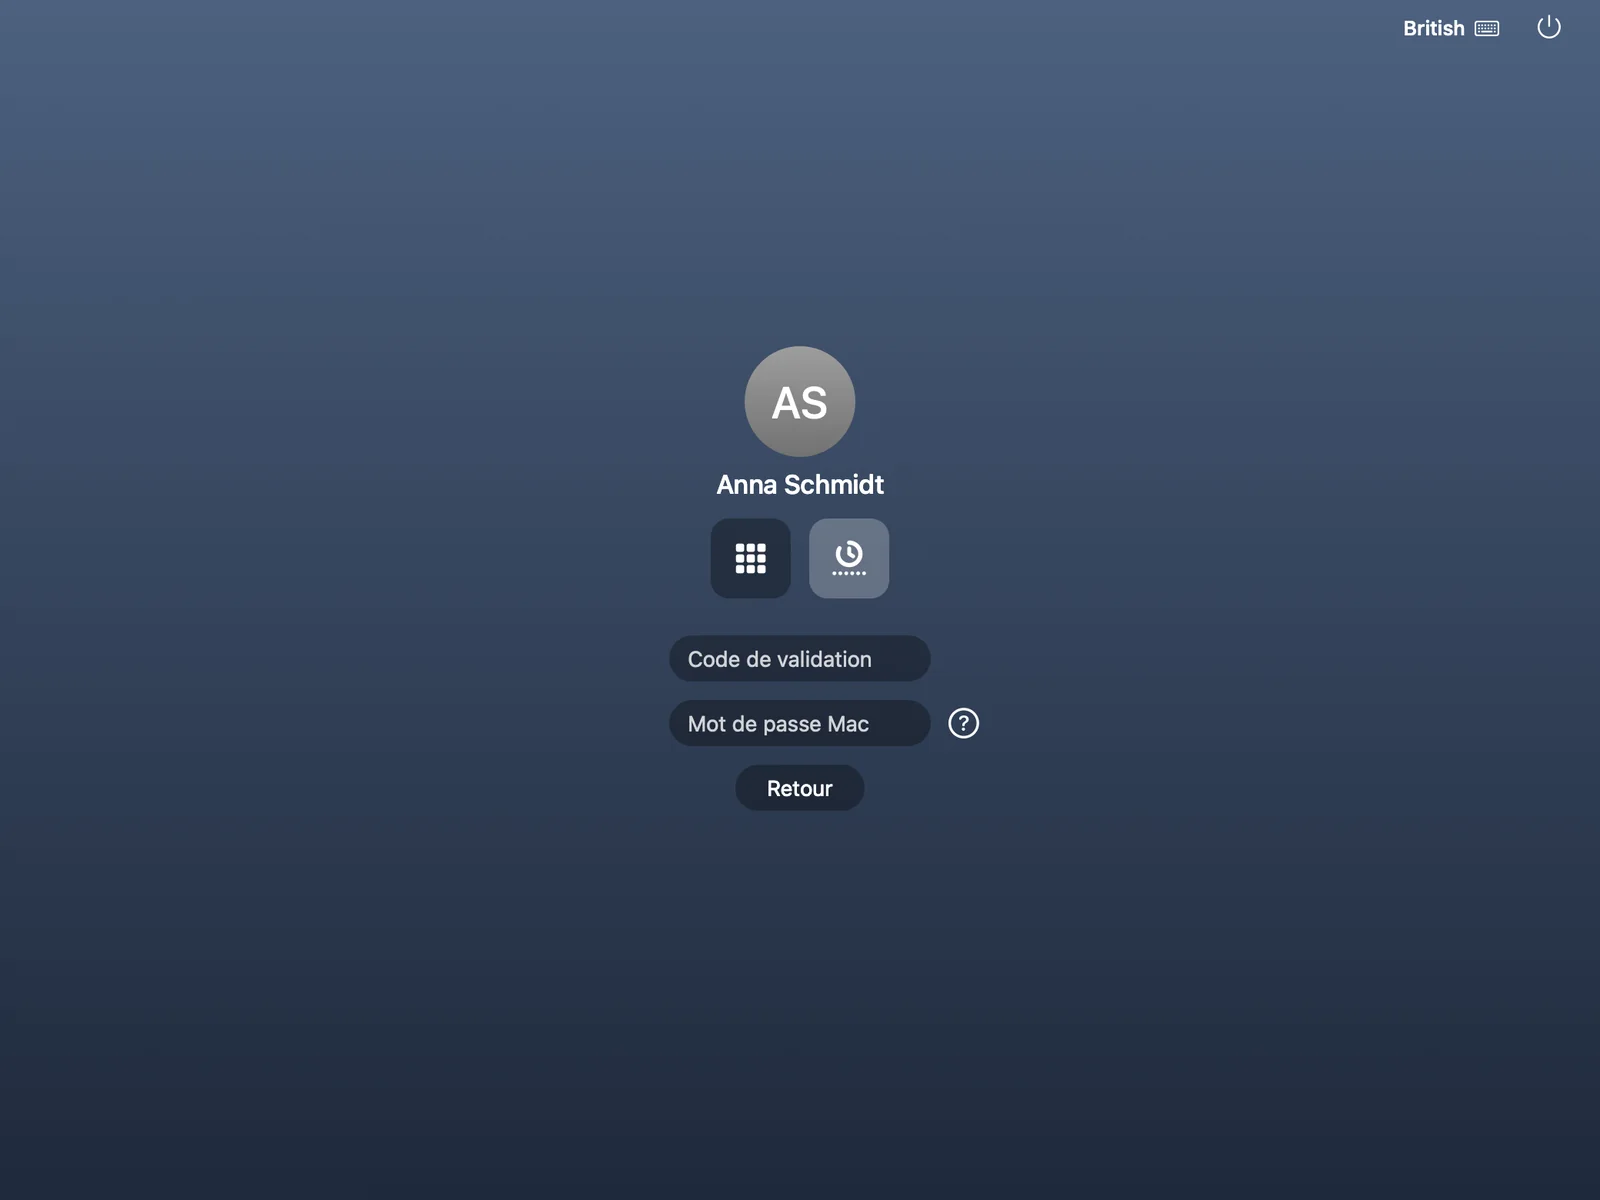
FIDO2 · Clés de sécurité et clés d’accès
Clés de sécurité et clés d’accès (FIDO2)
Clés de sécurité FIDO2 (USB ou NFC) avec code PIN ou empreinte digitale, pour ceux qui en possèdent déjà une, de n’importe quel fabricant. Et les clés d’accès dans le navigateur.
- Toute clé de sécurité FIDO2 fonctionne, quel qu’en soit le fabricant.
- À la connexion et au déverrouillage Windows, même hors ligne.
- Dans la fenêtre de connexion du Mac.
- Pour la connexion web et l’authentification unique : clés de sécurité et clés d’accès.
- Les utilisateurs gèrent le code PIN et les empreintes digitales de la clé depuis la zone de notification.
- Via le Bureau à distance, toutes les autres méthodes fonctionnent, y compris la connexion sans mot de passe ; seules les clés de sécurité n’y sont pas disponibles.
- Vous décidez quels types comptent : clés de sécurité, clés d’accès liées à l’appareil et clés d’accès synchronisées sont autorisées séparément, et vous pouvez exiger des modèles de clés vérifiés.
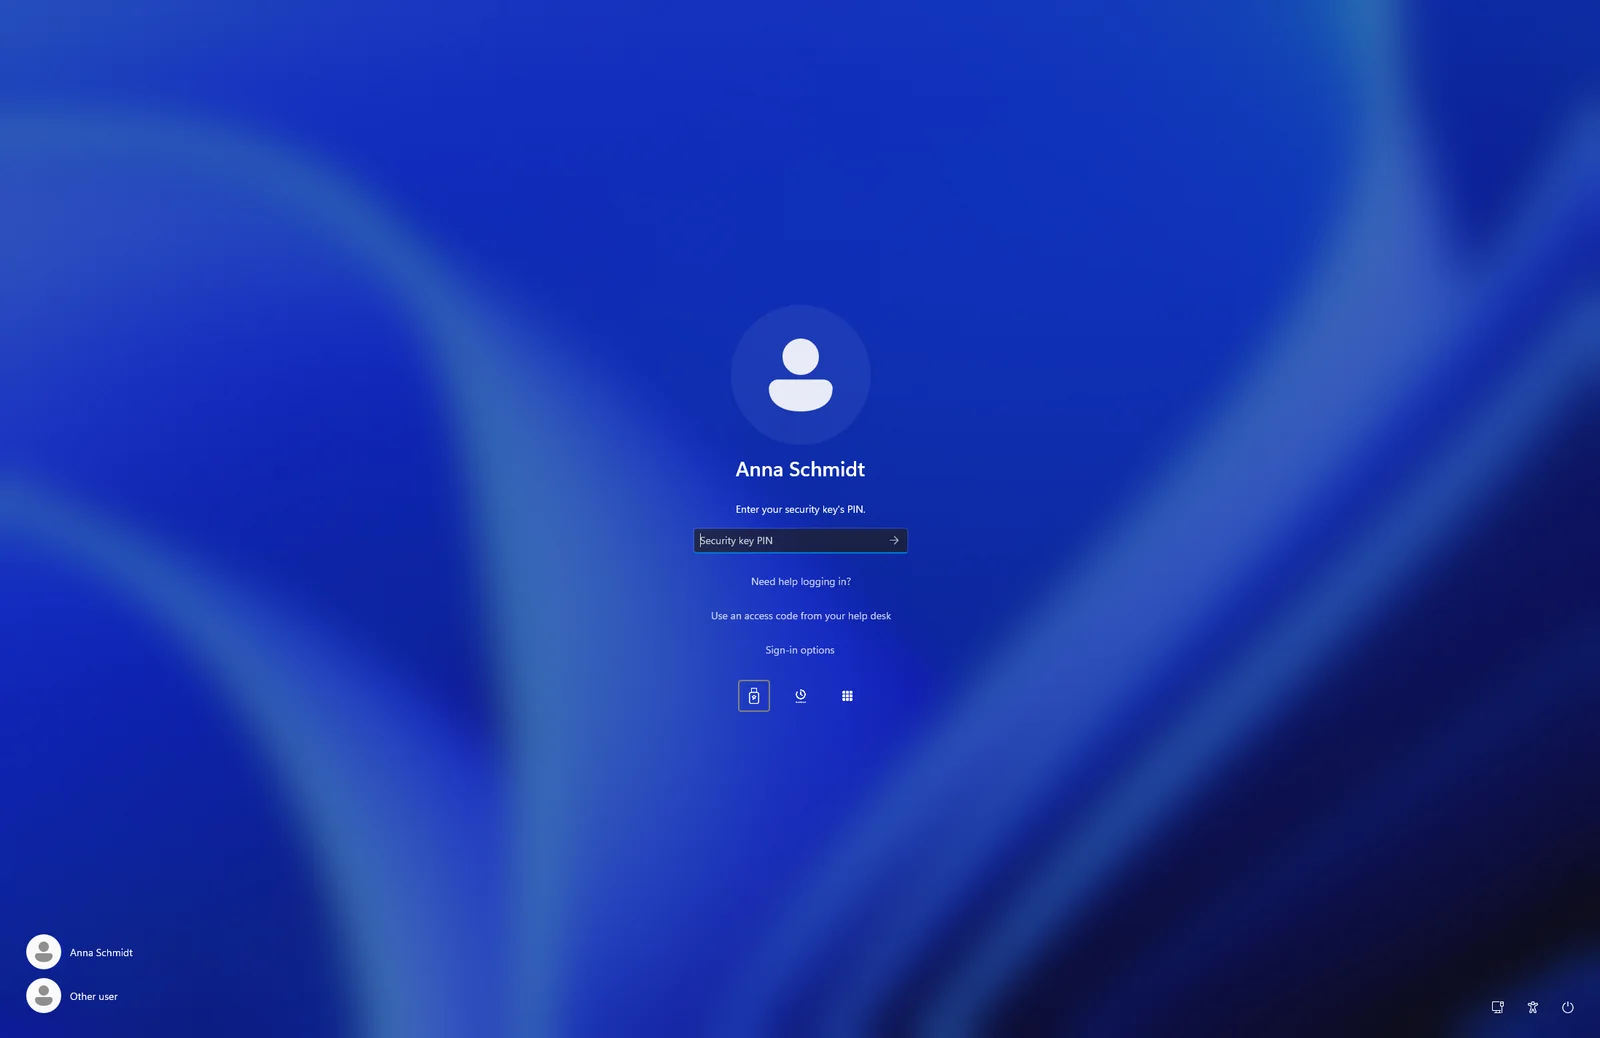
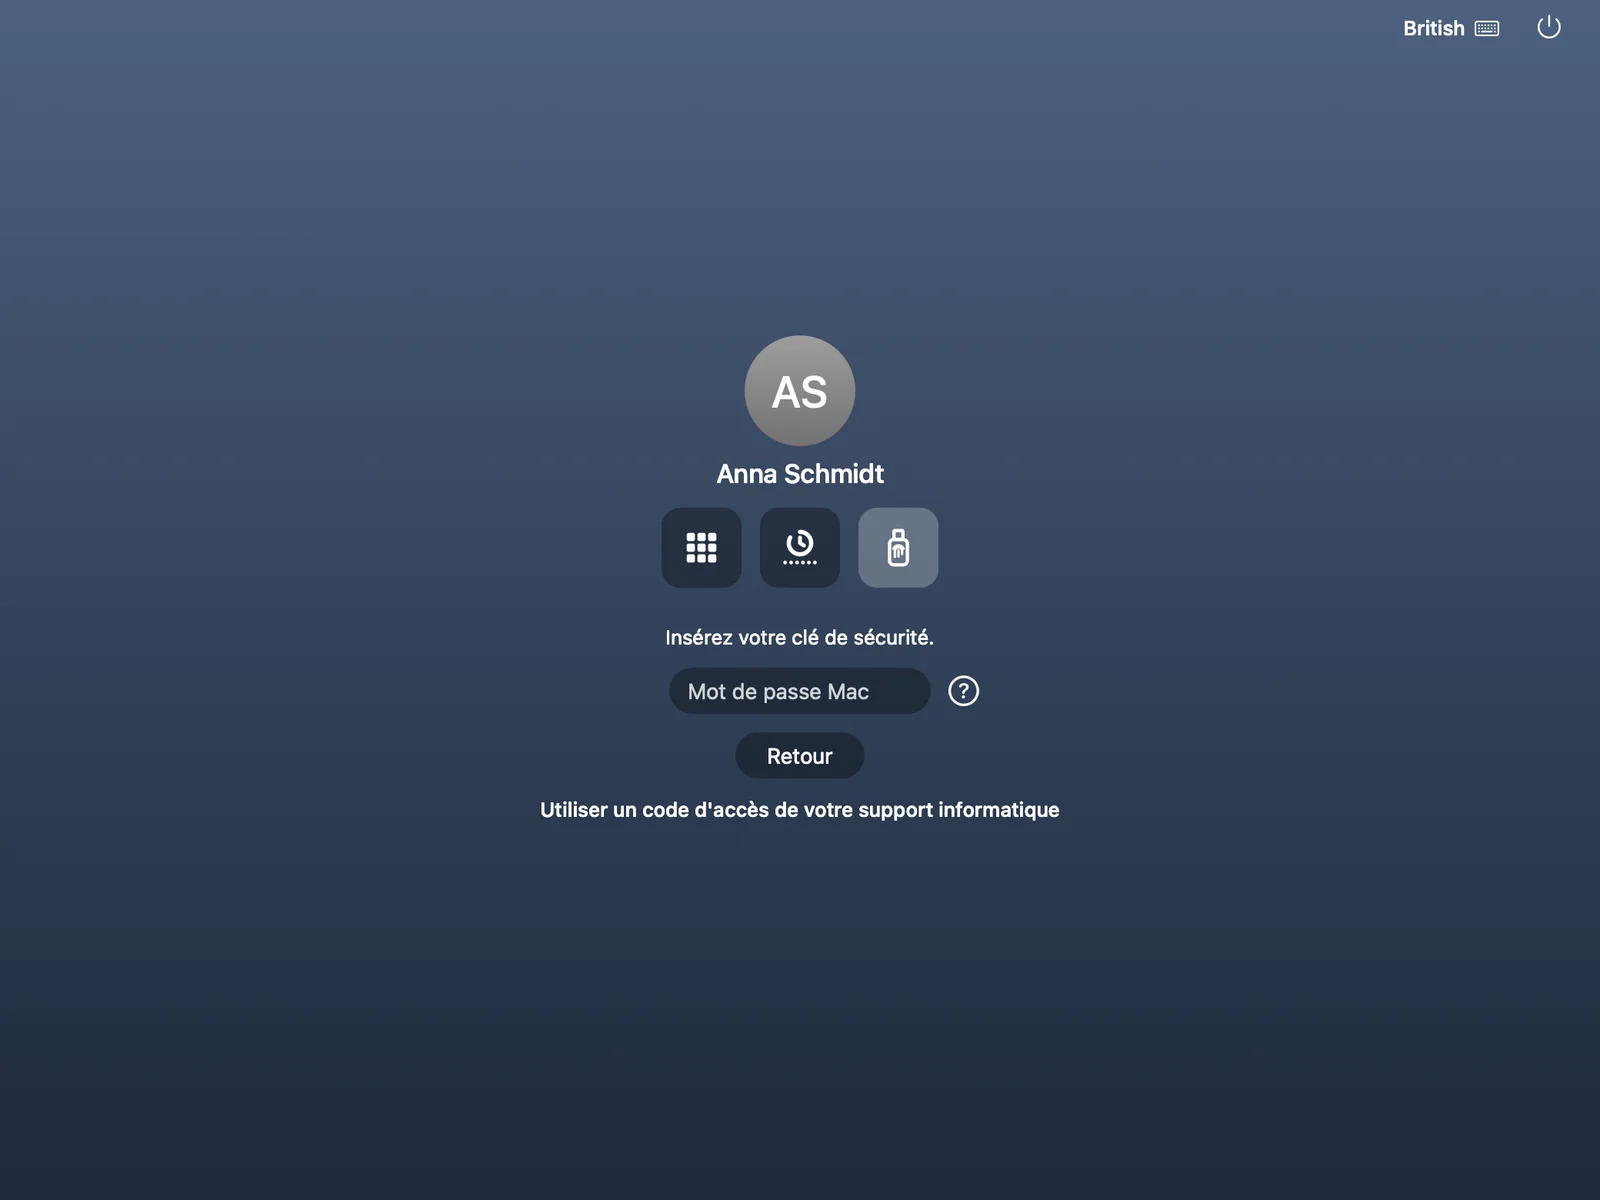
OTP · Yubico OTP
Yubico OTP pour les détenteurs d’une YubiKey
Yubico OTP est la fonction de mot de passe à usage unique d’une YubiKey : on touche la clé et elle saisit un code. C’est une fonction propre à Yubico, distincte de FIDO2, d’où sa place à part ici.
- On touche la YubiKey et son mot de passe à usage unique devient le second facteur, à la connexion Windows, via le Bureau à distance, dans la fenêtre de connexion du Mac, avec le VPN et sur le web.
- Il est vérifié en ligne et exige donc une connexion.
- Inclus dans la licence Pro.
- Aussi sur les serveurs Linux, en ligne.
- La même YubiKey peut aussi servir de clé de sécurité FIDO2 : c’est une autre fonction, décrite plus haut.
Support informatique
Code d’accès temporaire
Lorsqu’un utilisateur est bloqué, le support informatique délivre un code d’accès temporaire à 10 chiffres. Il fonctionne à la connexion Windows, via le Bureau à distance, dans la fenêtre de connexion du Mac et sur les serveurs Linux.
Récupération sans ticket
Les utilisateurs réinitialisent eux-mêmes leurs Carrés secrets grâce à un code envoyé par e-mail à une adresse de récupération distincte. Chaque fois qu’une application ou une clé est ajoutée à un compte, un e-mail en informe l’utilisateur.
Vue d’ensemble
Quelle méthode fonctionne où
Une coche indique que la méthode est disponible.
| Méthode | Connexion et déverrouillage Windows | Bureau à distance | Fenêtre de connexion du Mac | RADIUS et VPN | Web et Microsoft 365 | Serveurs Linux |
|---|---|---|---|---|---|---|
| GRIDCarrés secrets (mot de passe et grille) | Oui | Oui | Oui | Oui | Oui | Oui |
| FIDO2Clé de sécurité FIDO2 | Oui | Non | Oui | Non | Oui | Non |
| FIDO2Clé d’accès | Non | Non | Non | Non | Oui | Non |
| OATHApplication d’authentification | Oui | Oui | Oui | Oui | Oui | Oui |
| OATHPIN de l’application d’authentification (à la place du mot de passe) | Oui | Oui | Oui | Oui | Oui | Non |
| OTPYubico OTP | Oui | Oui | Oui | Oui | Oui | Oui |
| Sans mot de passe (aucun mot de passe à saisir) | Oui | Oui | Oui | Oui | Oui | Non |
| Code d’accès du support | Oui | Oui | Oui | Non | Non | Oui |
- Avec RADIUS, le code vient d’« Afficher la grille » dans la zone de notification ou la barre des menus du Mac, d’une application d’authentification ou d’un Yubico OTP.
- À la connexion Windows, les Carrés secrets, les applications d’authentification et les clés de sécurité fonctionnent hors ligne. Les serveurs Linux continuent de fonctionner quand le réseau est coupé.
- Les clés de sécurité ne fonctionnent pas via le Bureau à distance.
- Un Yubico OTP est vérifié en ligne et exige donc une connexion.
Prêt pour une connexion que personne ne contourne ?
Parlez-nous de votre organisation et nous vous montrerons comment Twin Verify s’y intègre. Écrivez-nous ou appelez-nous.