Anmeldeverfahren
Geheime Quadrate zuerst. Dazu alles, was Ihre Mitarbeitenden schon haben.
Geheime Quadrate brauchen nichts außer dem Gerät, an dem der Benutzer ohnehin arbeitet. Authenticator-Apps, Sicherheitsschlüssel und Yubico OTP sind für alle da, die sie bereits besitzen.
- GRIDRaster (Geheime Quadrate)Der Benutzer liest seine geheimen Quadrate aus einem Raster ab, das sein eigener PC oder Mac erzeugt. Nichts anzuschaffen.
- FIDO2FIDO2-Sicherheitsschlüssel und PasskeysHardware-Sicherheitsschlüssel (USB oder NFC) mit PIN oder Fingerabdruck, von jedem Hersteller, und Passkeys im Browser.
- OATHAuthenticator-AppGoogle Authenticator, Microsoft Authenticator oder jede andere Authenticator-App, auf Wunsch mit PIN.
- OTPYubico OTPDas Einmalpasswort eines YubiKey, per Berührung. Yubicos eigene Funktion, getrennt von FIDO2.
Vier Wege zur Anmeldung, und jeder wählt selbst
Jeder Benutzer wählt das Verfahren, das zu ihm passt: Geheime Quadrate, Authenticator-App, Sicherheitsschlüssel oder Yubico OTP. Niemand muss mehr als eines nutzen, und weitere lassen sich später hinzufügen.
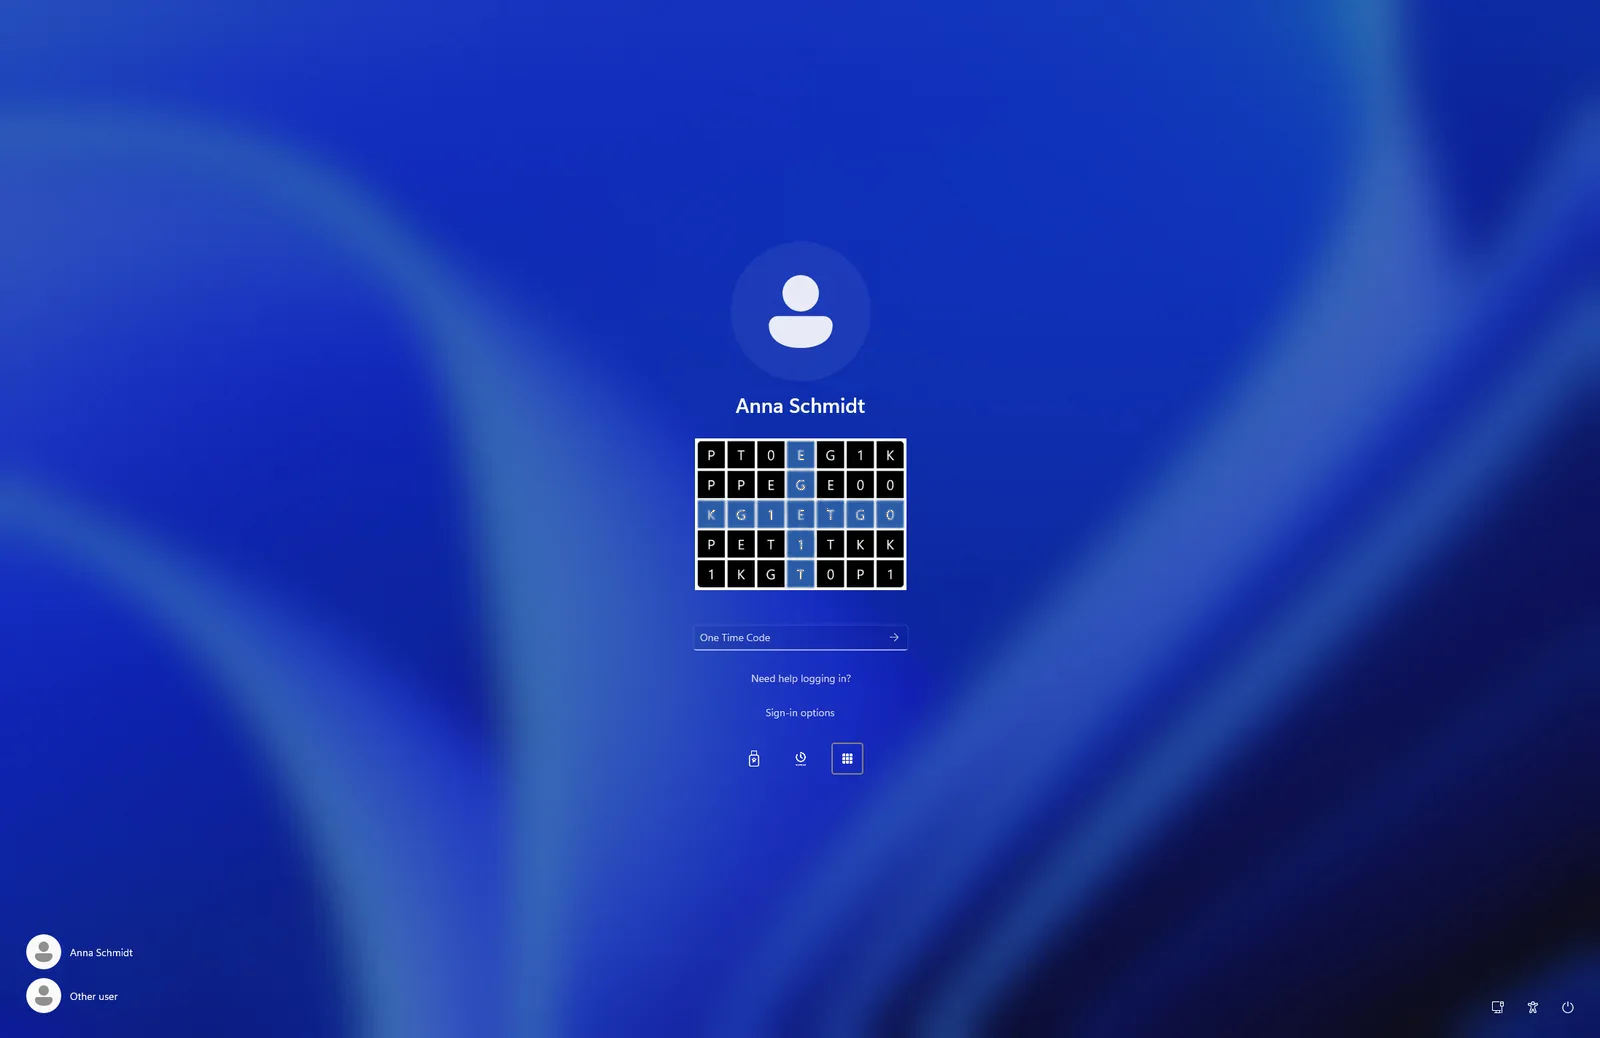
GRID · Geheime Quadrate
Geheime Quadrate im Detail
Ein auf Geheimen Quadraten beruhendes Verfahren, das die Fähigkeit des Gehirns, sich Formen zu merken, in einen sicheren Einmalcode verwandelt.
Wählen Sie Ihre Quadrate
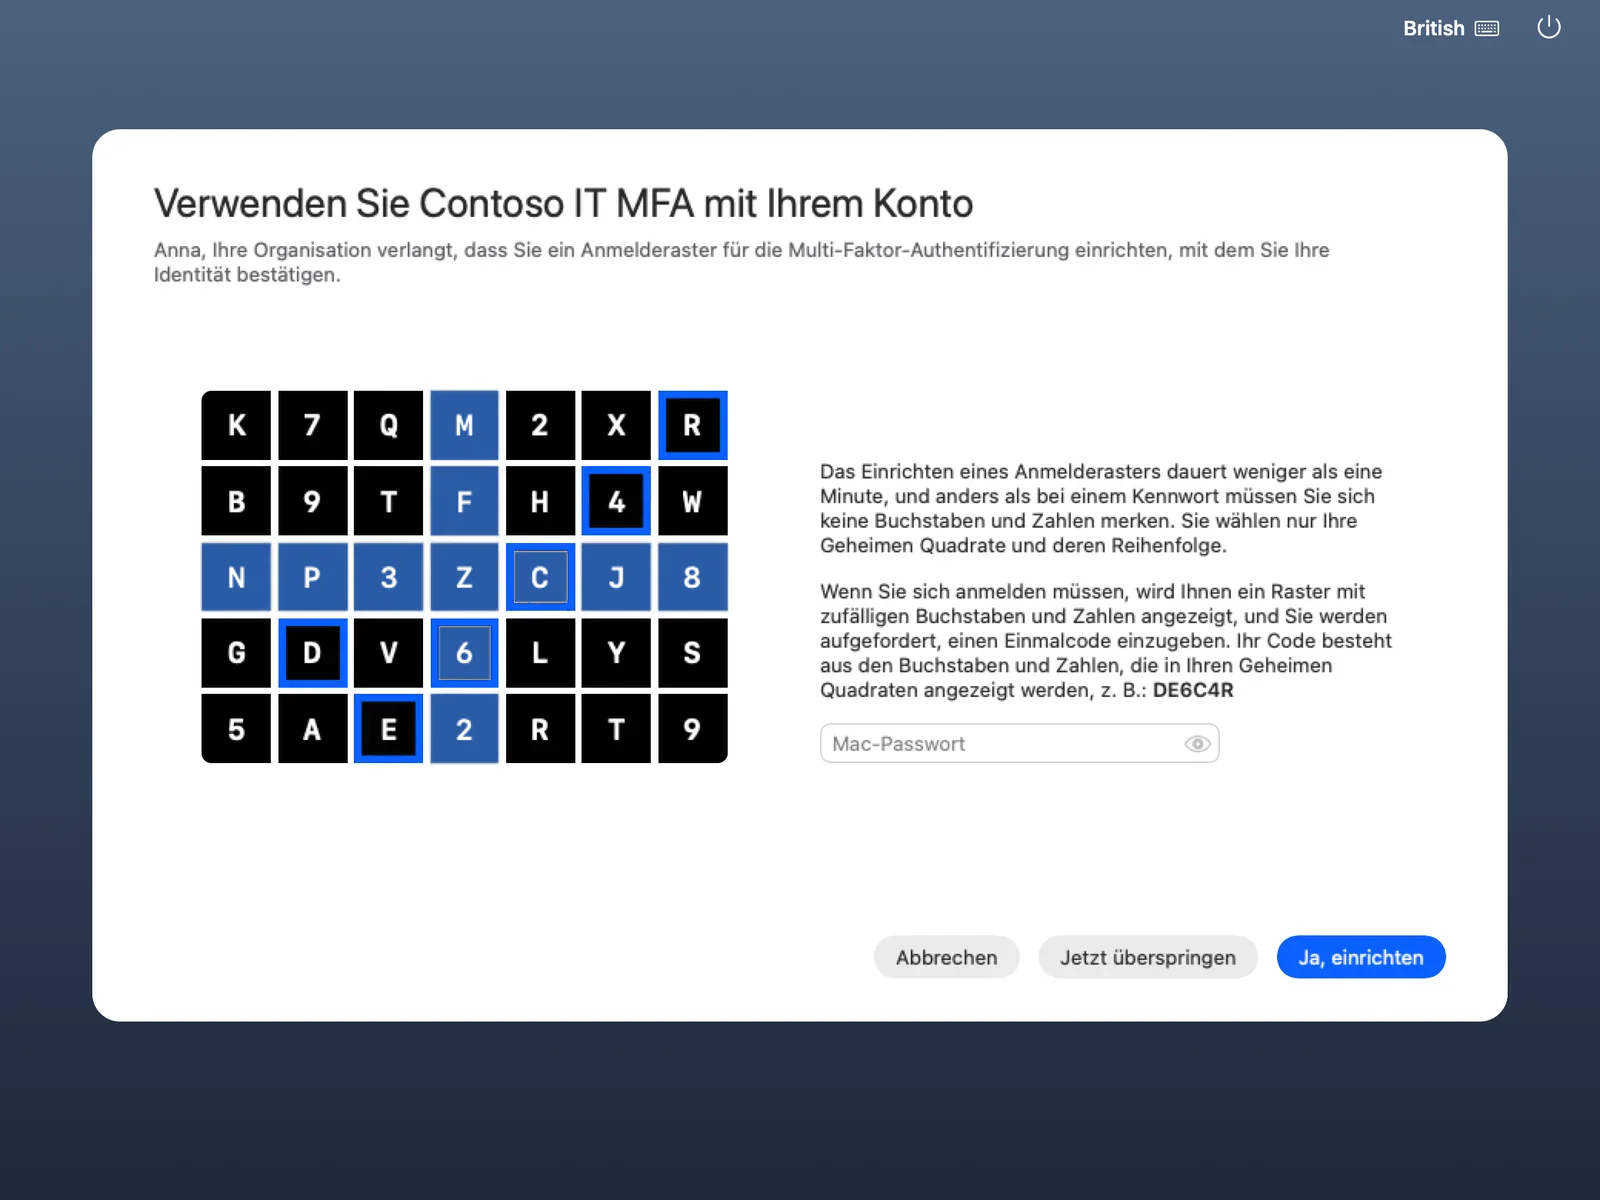
Bei der ersten Nutzung bittet ein kurzer Assistent den Benutzer, einige Quadrate in einer Reihenfolge anzuklicken, die nur er kennt. Ein Quadrat darf zweimal vorkommen, eine gerade Linie ist nicht erlaubt, und Ihre Organisation legt die Mindestanzahl fest. Die gewählten Quadrate bleiben geheim.
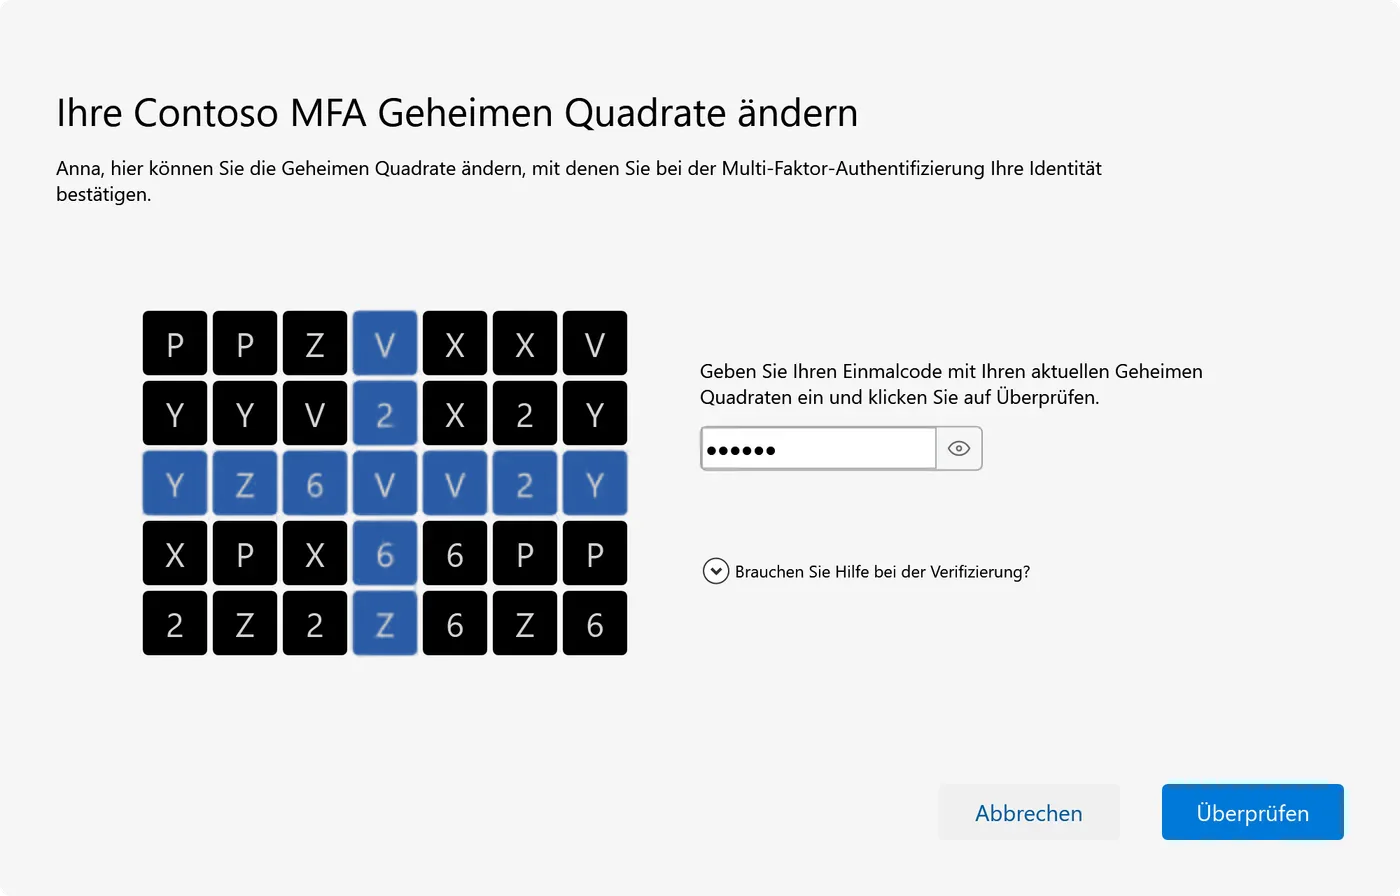
Das Gerät zeigt ein Raster
Die Zeichen im Raster werden aus der Identität des PCs oder Browsers berechnet (HMAC-SHA512 mit der Gerätekennung als Schlüssel) und wechseln alle 30 Sekunden.
Die Quadrate ergeben den Code
Der Benutzer liest das Zeichen in jedem seiner Quadrate ab, in der Reihenfolge, in der er sie gewählt hat, und tippt die Zeichen als Code ein. Das blaue Kreuz im Raster dient nur der Orientierung. Jeder Code gilt nur einmal.
Angemeldet
Mit oder ohne Passwort: Mit Geheimen Quadraten und verknüpftem Gerät hat der Benutzer zwei Faktoren nachgewiesen, direkt im gewohnten Anmeldefenster.
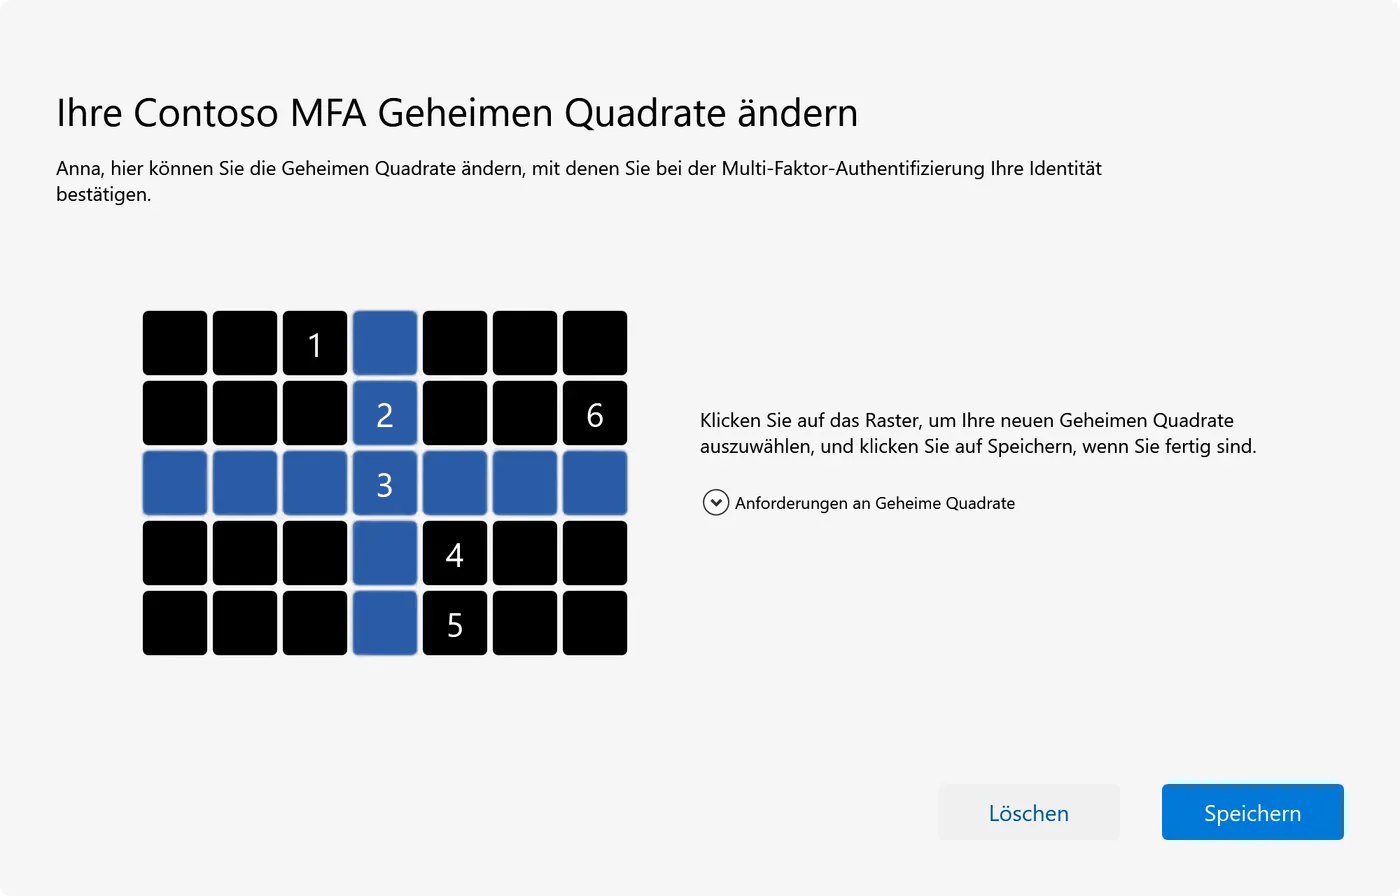
Was das Verfahren noch kann
- Passwortlos: Das Raster allein kann bei der Windows-Anmeldung, über Remotedesktop, im Mac-Anmeldefenster, per VPN und im Web das Passwort ersetzen.
- Offline: Bei der Windows-Anmeldung braucht das Raster kein Netzwerk, und Linux-Server arbeiten auch bei Netzausfall weiter.
- Geräterichtlinie je Kunde: offen, erste Nutzung (Standard) oder Genehmigung erforderlich.
- Einen neuen Computer oder Browser von einem Gerät aus genehmigen, das der Benutzer bereits nutzt.
- Quadrate vergessen? Benutzer wählen am Anmeldebildschirm mit einem per E-Mail gesendeten Code neue.
- „Raster anzeigen“ im Infobereich oder in der Mac-Menüleiste macht den eigenen PC zur Codequelle für VPN- und SSH-Abfragen.
OATH · Authenticator-Apps
Authenticator-App, falls schon vorhanden
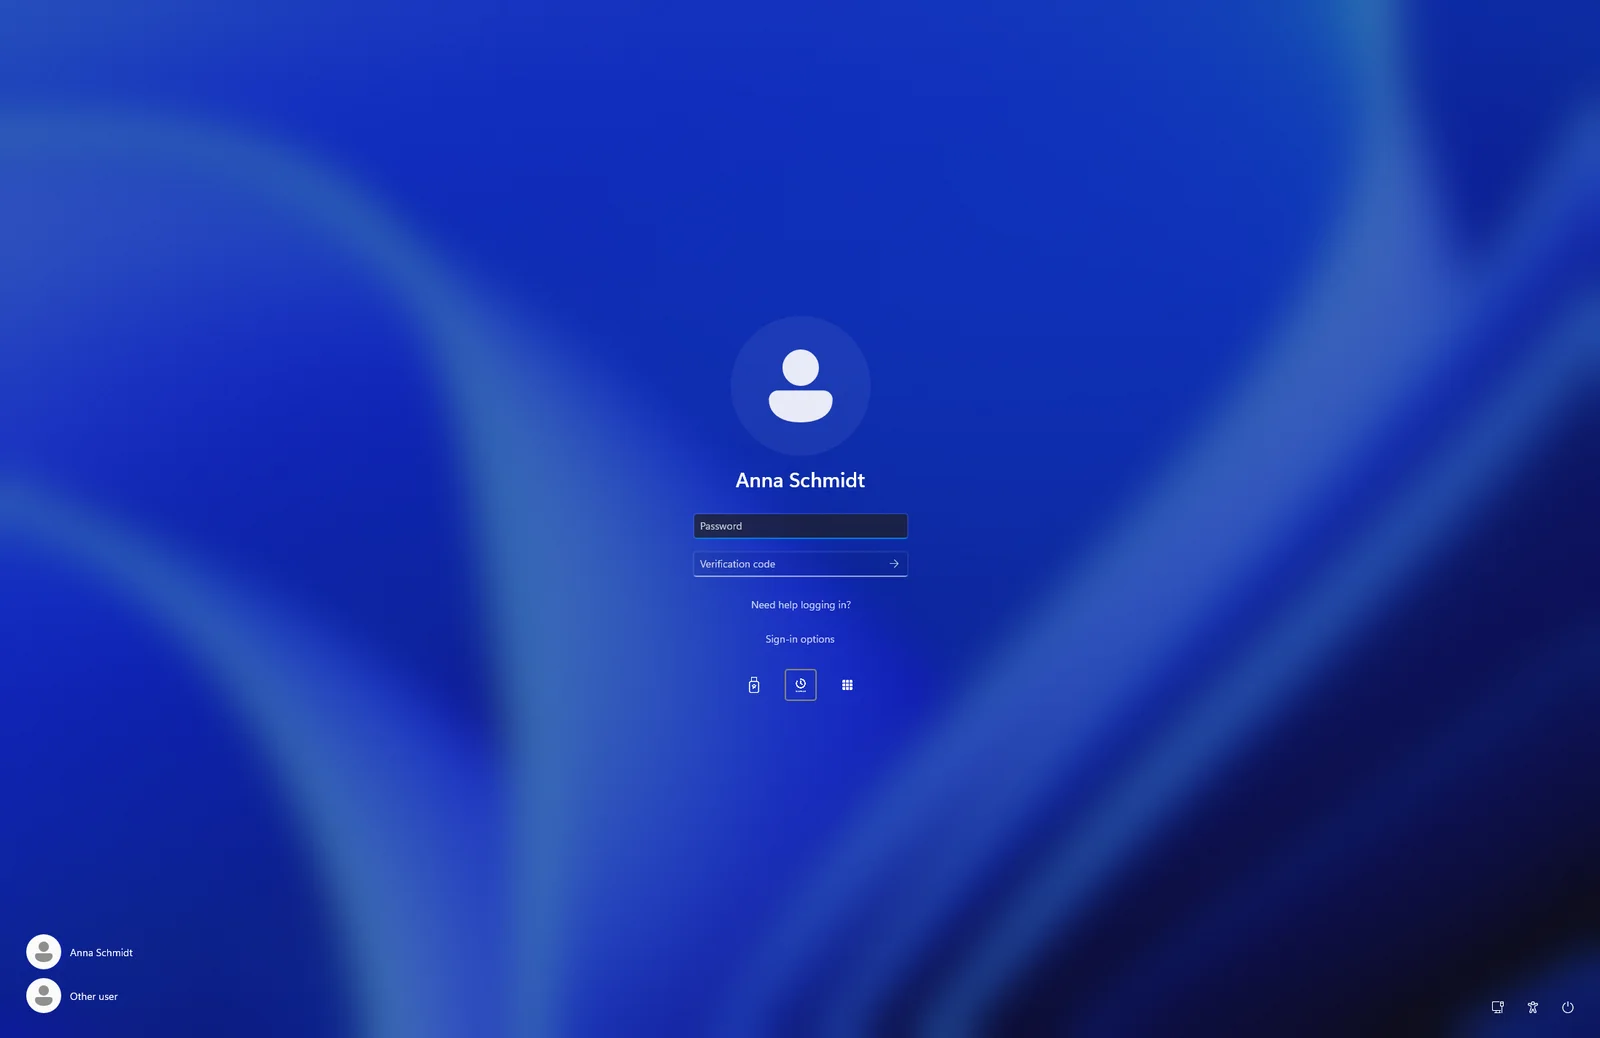
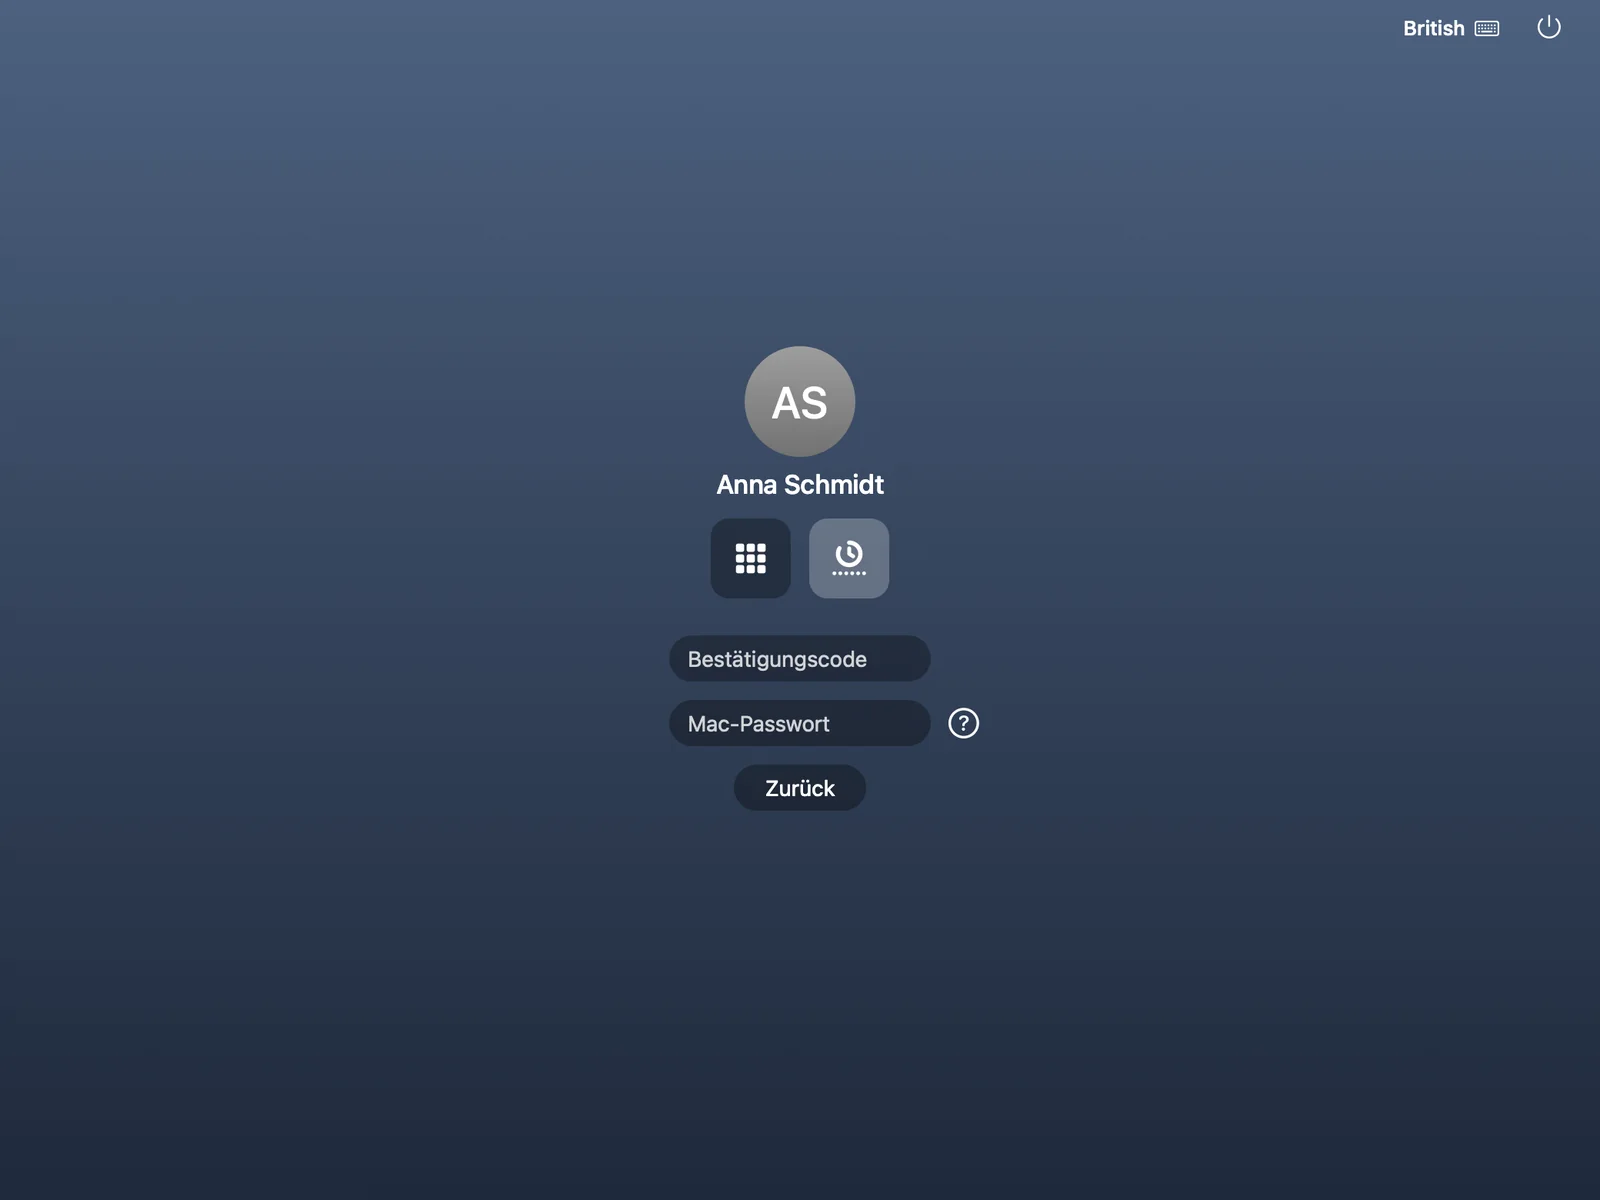
Wer bereits Google Authenticator, Microsoft Authenticator oder eine andere Authenticator-App nutzt, kann sie mit Twin Verify verwenden. Das ist optional.
- Funktioniert bei der Windows-Anmeldung (auch offline), im Mac-Anmeldefenster, auf Linux-Servern, bei RADIUS und VPN und bei der Web-Anmeldung.
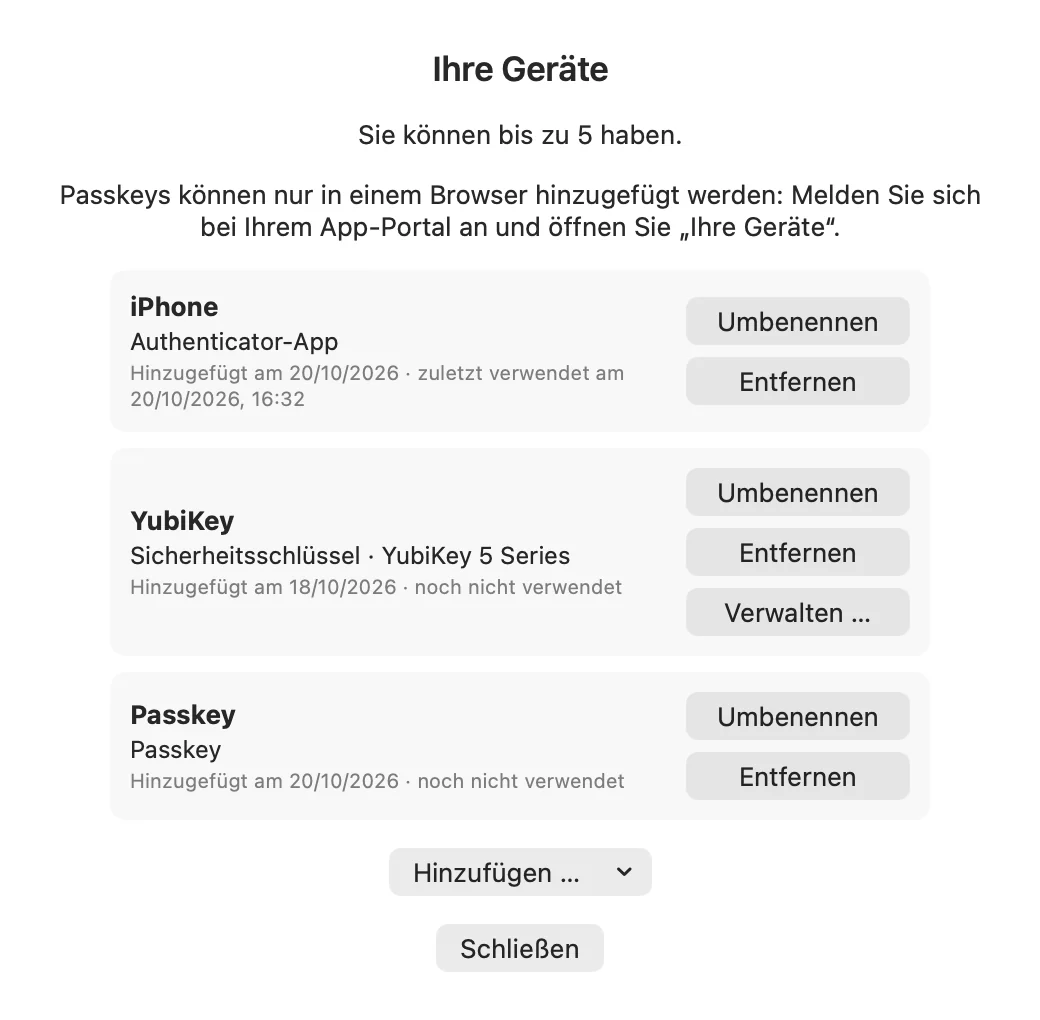
- Benutzer fügen ihre Apps unter „Ihre Geräte“ selbst hinzu und entfernen sie; eine E-Mail informiert sie, wenn eine App hinzugefügt wird.
- Niemand muss etwas installieren: Für alle anderen funktionieren die Geheimen Quadrate weiterhin.
- Authenticator-PIN: Statt des Passworts kann ein Benutzer eine PIN plus den App-Code eingeben, bei der Windows-Anmeldung, im Mac-Anmeldefenster, in Windows-Sicherheitsabfragen, im Web und über RADIUS. Standardmäßig aus; die Mindestlänge legen Sie fest.
FIDO2 · Sicherheitsschlüssel und Passkeys
Sicherheitsschlüssel und Passkeys (FIDO2)
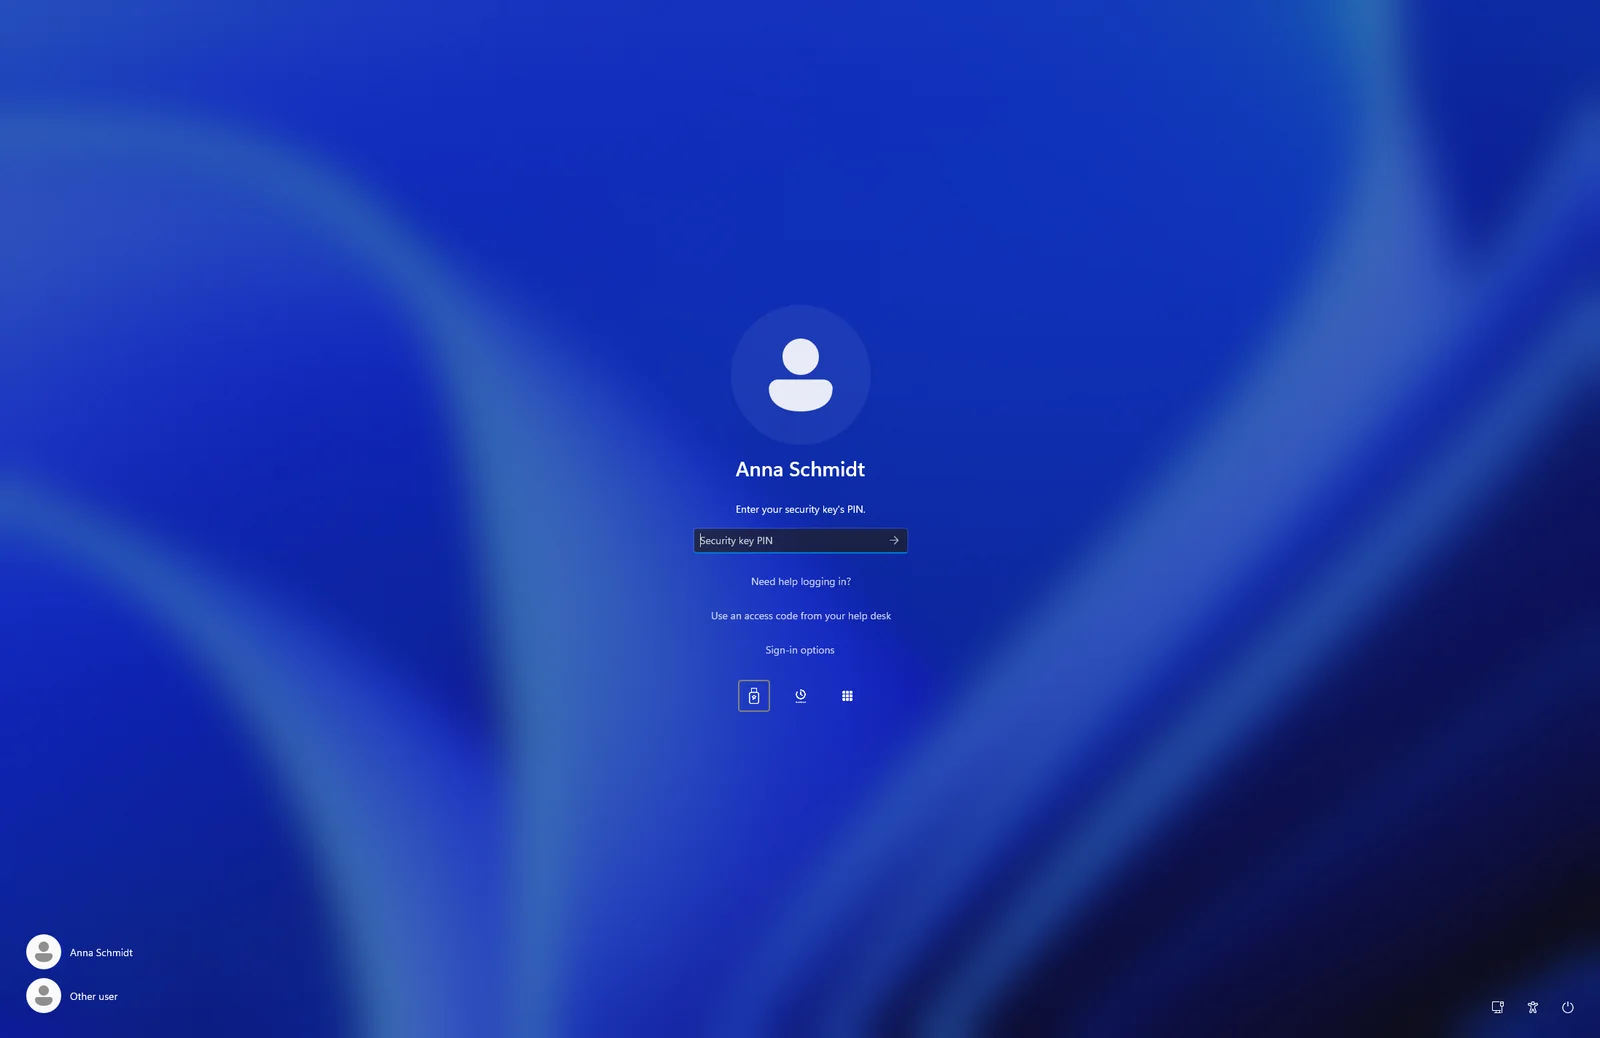
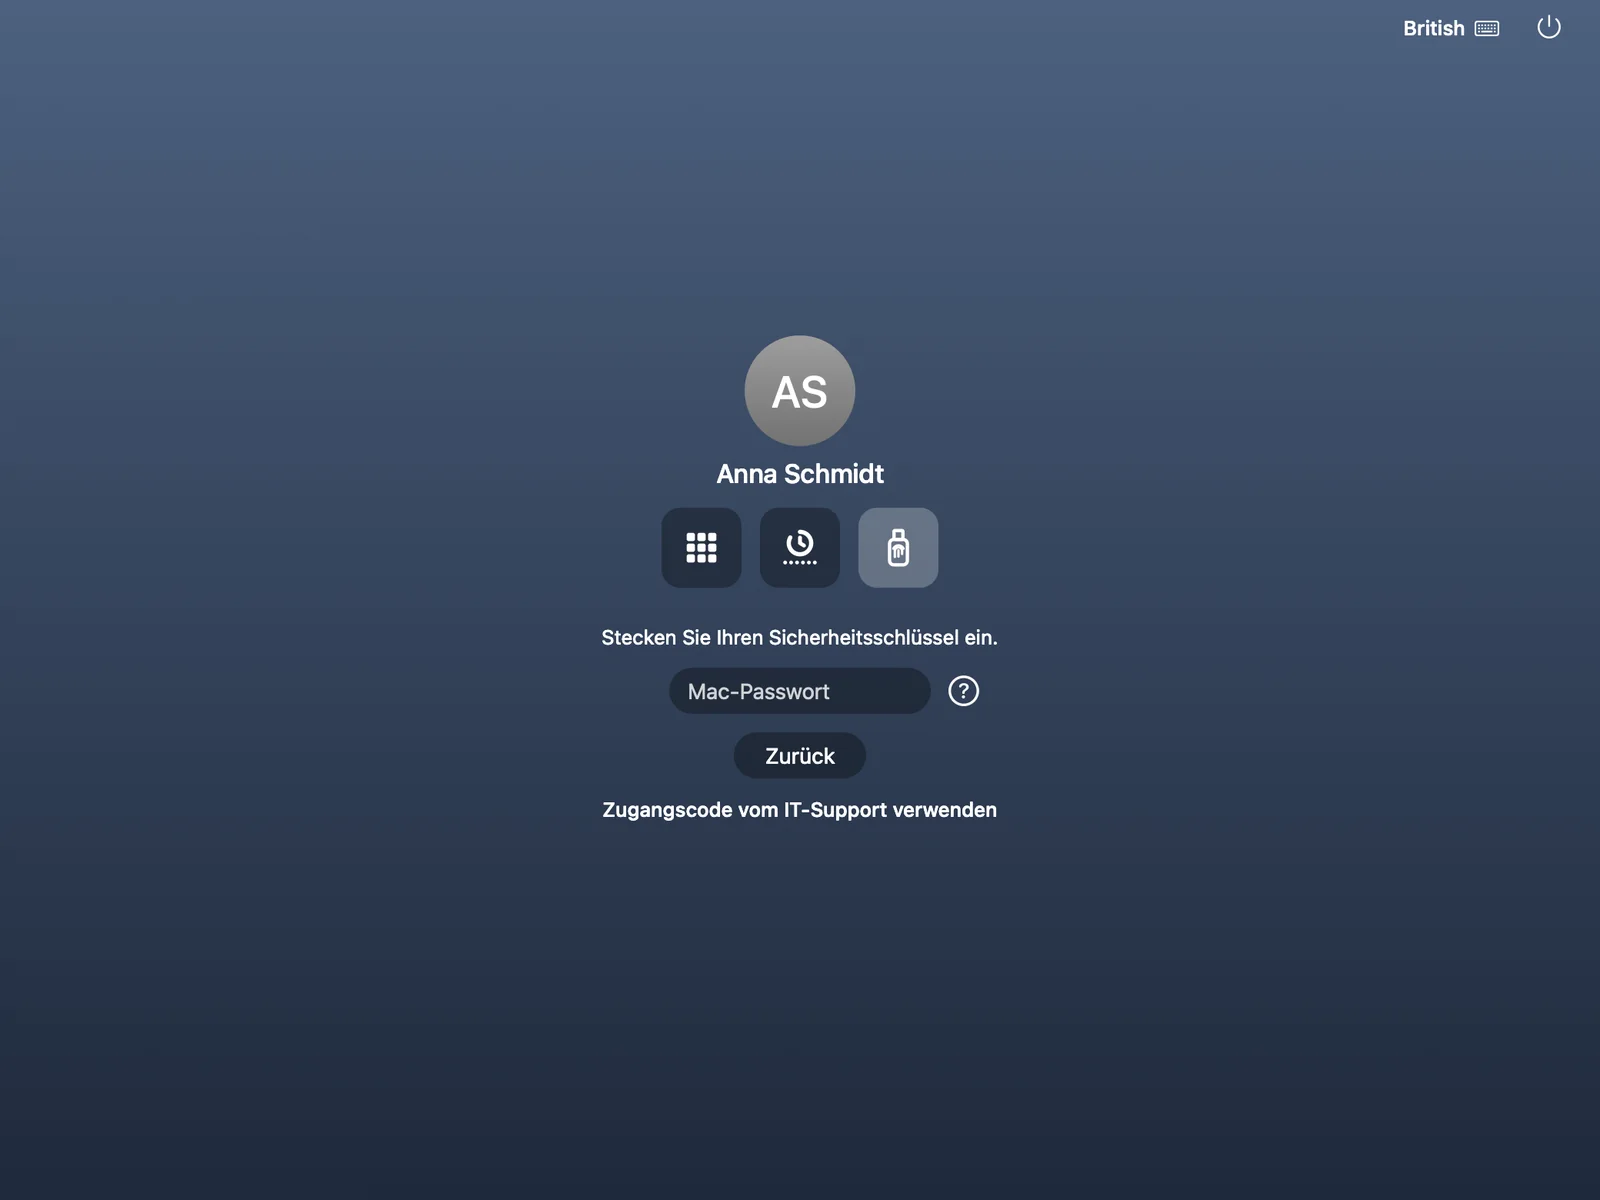
FIDO2-Sicherheitsschlüssel (USB oder NFC) mit PIN oder Fingerabdruck, für alle, die bereits einen besitzen, von jedem Hersteller. Dazu Passkeys im Browser.
- Jeder FIDO2-Sicherheitsschlüssel funktioniert, von jedem Hersteller.
- Bei der Windows-Anmeldung und beim Entsperren, auch offline.
- Im Mac-Anmeldefenster.
- Für die Web-Anmeldung und Single Sign-on: Sicherheitsschlüssel und Passkeys.
- Benutzer verwalten die PIN und die Fingerabdrücke des Schlüssels über den Infobereich.
- Über Remotedesktop funktionieren alle anderen Verfahren, auch die passwortlose Anmeldung; nur Sicherheitsschlüssel stehen dort nicht zur Verfügung.
- Sie bestimmen, welche Arten zählen: Sicherheitsschlüssel, gerätegebundene Passkeys und synchronisierte Passkeys lassen sich getrennt zulassen, und Sie können nachgewiesene Schlüsselmodelle verlangen.
OTP · Yubico OTP
Yubico OTP für YubiKey-Besitzer
Yubico OTP ist die Einmalpasswort-Funktion eines YubiKey: Man berührt den Schlüssel, und er tippt einen Code. Es ist Yubicos eigene Funktion und getrennt von FIDO2, deshalb hat es hier einen eigenen Platz.
- Den YubiKey berühren, und sein Einmalpasswort ist der zweite Faktor, bei der Windows-Anmeldung, über Remotedesktop, im Mac-Anmeldefenster, per VPN und im Web.
- Es wird online geprüft und braucht deshalb eine Verbindung.
- Teil der Pro-Lizenz.
- Auch auf Linux-Servern, online.
- Derselbe YubiKey kann auch als FIDO2-Sicherheitsschlüssel dienen: Das ist eine andere Funktion, die oben beschrieben ist.
Helpdesk
Befristeter Zugangscode
Wenn jemand ausgesperrt ist, stellt der Helpdesk einen befristeten, 10-stelligen Zugangscode aus. Er funktioniert bei der Windows-Anmeldung, über Remotedesktop, im Mac-Anmeldefenster und auf Linux-Servern.
Wiederherstellung ohne Ticket
Benutzer setzen ihre Geheimen Quadrate selbst zurück, mit einem Code, der per E-Mail an eine separate Wiederherstellungsadresse gesendet wird. Wird einem Konto eine App oder ein Schlüssel hinzugefügt, informiert eine E-Mail den Benutzer.
Übersicht
Welches Verfahren wo funktioniert
Ein Haken bedeutet: Das Verfahren steht dort zur Verfügung.
| Verfahren | Windows-Anmeldung und Entsperren | Remotedesktop | Mac-Anmeldefenster | RADIUS und VPN | Web und Microsoft 365 | Linux-Server |
|---|---|---|---|---|---|---|
| GRIDGeheime Quadrate (Passwort und Raster) | Ja | Ja | Ja | Ja | Ja | Ja |
| FIDO2FIDO2-Sicherheitsschlüssel | Ja | Nein | Ja | Nein | Ja | Nein |
| FIDO2Passkey | Nein | Nein | Nein | Nein | Ja | Nein |
| OATHAuthenticator-App | Ja | Ja | Ja | Ja | Ja | Ja |
| OATHAuthenticator-PIN (statt des Passworts) | Ja | Ja | Ja | Ja | Ja | Nein |
| OTPYubico OTP | Ja | Ja | Ja | Ja | Ja | Ja |
| Passwortlos (kein Passwort zu tippen) | Ja | Ja | Ja | Ja | Ja | Nein |
| Zugangscode vom Helpdesk | Ja | Ja | Ja | Nein | Nein | Ja |
- Bei RADIUS stammt der Code aus „Raster anzeigen“ (im Infobereich oder in der Mac-Menüleiste), aus einer Authenticator-App oder aus einem Yubico OTP.
- Bei der Windows-Anmeldung funktionieren Geheime Quadrate, Authenticator-Apps und Sicherheitsschlüssel offline. Linux-Server arbeiten auch bei Netzausfall weiter.
- Sicherheitsschlüssel funktionieren nicht über Remotedesktop.
- Ein Yubico OTP wird online geprüft und braucht deshalb eine Verbindung.
Bereit für eine Anmeldung, die niemand umgeht?
Erzählen Sie uns von Ihrer Organisation, und wir zeigen Ihnen, wie Twin Verify dazu passt. Schreiben Sie uns oder rufen Sie an.