Für IT und MSPs
Einfach für Benutzer. Im Griff für Sie.
Eine Konsole für alle Ihre Kunden, ein Helpdesk mit den richtigen Werkzeugen und eine Installation, die über Ihr RMM-Tool läuft.
Konsole und Verzeichnisse
Mandantenfähige Konsole
MSPs verwalten alle ihre Kunden in einer Konsole; jeder Kunde sieht nur seine eigenen Daten.
Verzeichnisse
Active Directory, Entra ID, Microsoft-365-Synchronisierung und Cloud-Konten.
Geräterichtlinie
Offen, erste Nutzung oder Genehmigung erforderlich, je Kunde.
E-Mail-Benachrichtigungen
Benutzer erhalten eine E-Mail, wenn ihrem Konto eine App oder ein Schlüssel hinzugefügt wird.
Ihre eigene Admin-Ebene
Jeder MSP hat eine eigene Admin-Ebene. Kunden können eigene Administratoren haben, und Administratoren melden sich mit MFA an.
Lizenzberichte
Lizenzberichte mit PDF-Export und Diagramme zur Aktivität.
Ein Helpdesk, der helfen kann
Die häufigsten Fälle lösen Sie in einer Minute und in verständlicher Sprache.
Befristete Zugangscodes
Ein 10-stelliger Code für den Benutzer, der ausgesperrt ist.
Geheime Quadrate zurücksetzen
Oder Benutzer erledigen das selbst, mit einem Code per E-Mail.
Geräte genehmigen
Einen neuen Computer oder Browser für einen Benutzer genehmigen.
Kontrolle über Kontosperren
Kontosperren einsehen und steuern.
Aktivitätsprotokoll
In verständlicher Sprache verfasst, sodass es jeder lesen kann.
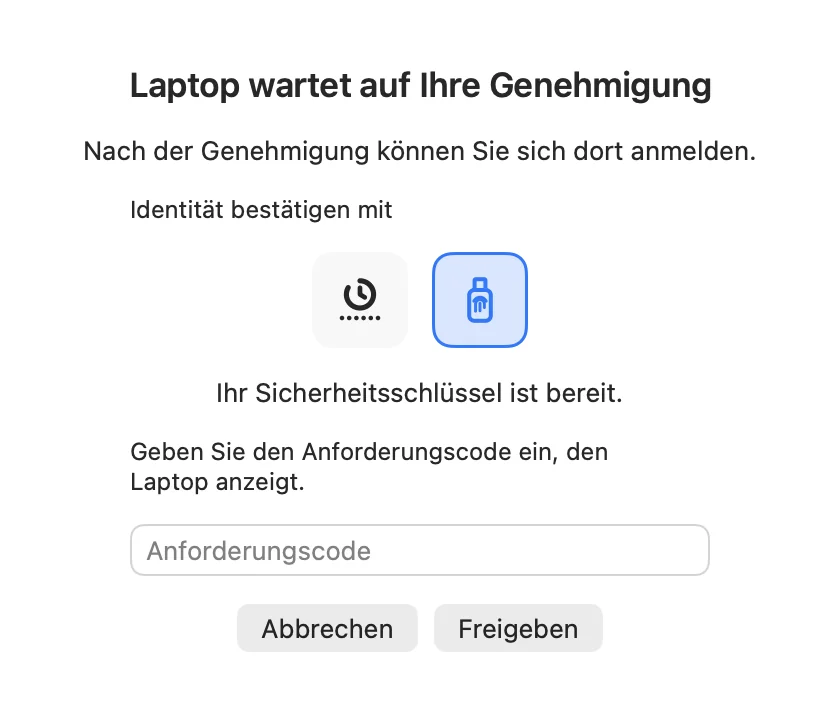
Self-Service für Benutzer
Die App im Infobereich unter Windows und die Menüleisten-App am Mac nehmen dem Helpdesk Arbeit ab.
- Geheime Quadrate ändern
- Passwort ändern, mit Ablaufwarnungen und erzwungenen Änderungen
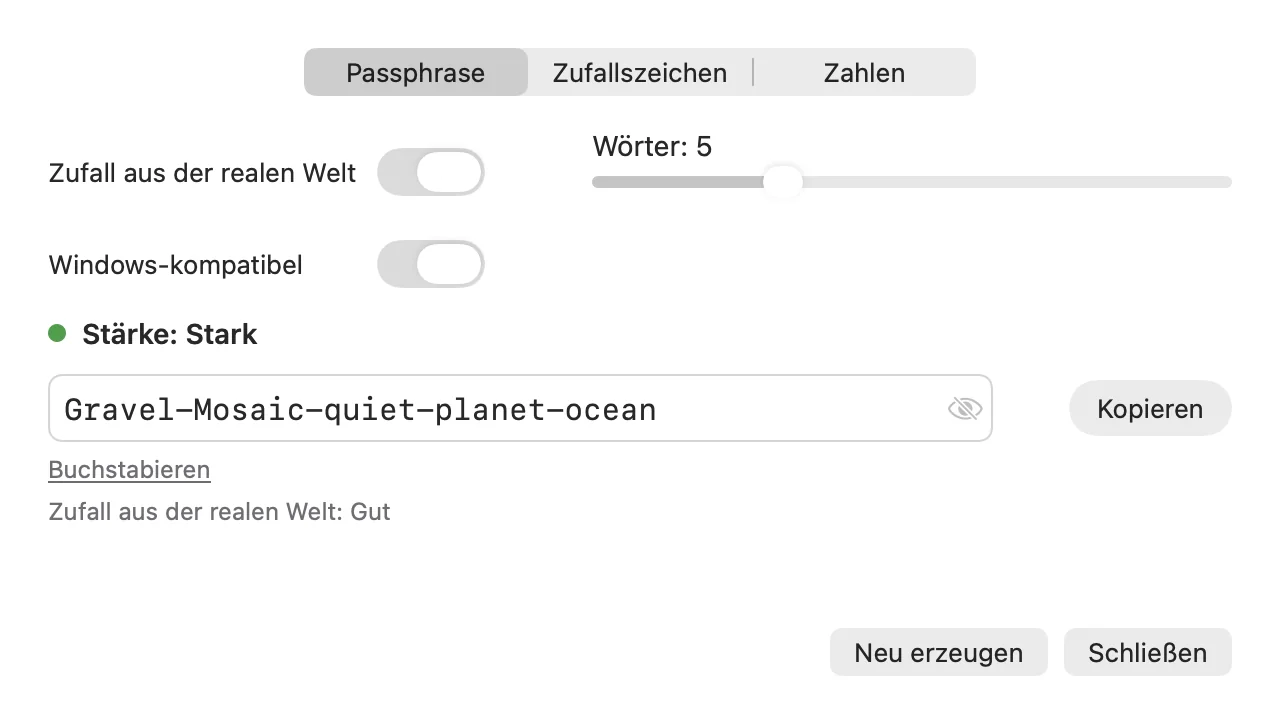
- Passwort erzeugen: Passphrase, Zufallszeichen oder PIN
- Authenticator-Apps und Schlüssel unter „Ihre Geräte“ hinzufügen und entfernen
- Password Protector: Prüfung auf Passwörter aus Datenlecks, auch live beim Tippen
Bereitstellung
Installation in einem Schritt
Mit Registrierungsschlüssel. MSI-Installer für Windows (x64 und ARM64) und den RADIUS-Dienst, still über Intune, Gruppenrichtlinien oder Ihr RMM-Tool; Registrierung über den MSP-Agenten, MDM-Profile für den Mac und ein Download für Linux-Server.
Hosting
Als gehosteter Dienst. Ein MSP kann die API auch mit eigenem Datenspeicher selbst betreiben.
Wiederherstellung
Mit einem Code, der per E-Mail an eine separate Wiederherstellungsadresse gesendet wird.
Ihr Dienst unter Ihrem Namen
MSPs können Twin Verify als eigenen Dienst anbieten: mit ihren Domainnamen, ihrem Erscheinungsbild und ihrem Absender.
Ihre eigenen Domainnamen
Betreiben Sie Twin Verify unter bis zu drei eigenen Hostnamen, etwa id.ihrefirma.de, für die Anmeldeseiten und das Portal. Sie legen sie selbst an.
Ihr Erscheinungsbild
Ihr Logo, zwei Farben und Ihre Helpdesk-Kontaktdaten auf den Anmeldeseiten, im Portal und in den E-Mails an Ihre Benutzer.
Ihr eigener Absender
E-Mails an die Benutzer Ihrer Kunden gehen unter Ihrem eigenen Absendernamen und Ihrer eigenen Adresse hinaus.
Ihre eigenen Microsoft-365-Apps
Die Microsoft-365-Mandanten Ihrer Kunden verbinden sich über Apps, die Ihnen gehören.
Eigene Schlüssel und Installer
Signaturschlüssel, die nur Ihnen gehören, und Ihre eigenen Installer-Versionen für Ihre Kunden.
Richtlinie für kompromittierte Passwörter
Sie schalten die Prüfung auf Passwörter aus Datenlecks für alle Ihre Kunden ein oder aus, passend zu den Regeln, die bei Ihnen gelten.
Lizenzen
Wählen Sie, was Sie brauchen. Preise auf Anfrage bei RIGG.
Lite
Geheime Quadrate und Authenticator-Apps für Windows und Mac.
Pro
Alles aus Lite plus Identitätsanbieter und Single Sign-on, Sicherheitsschlüssel und Passkeys, Yubico OTP, Web-Anmeldung und Password Protector.
In drei Schritten ausgerollt
So läuft ein optimaler Rollout von Twin Verify ab. Twin Verify ist erhältlich über RIGG und dessen MSP-Partner.
Vorbereitung
Besprechen Sie vorab mit Ihren Benutzern, wie die Anmeldung künftig funktioniert. Erklären Sie anhand von Beispielen die Sicherheitsvorteile. Starten Sie mit einem Test bei einem einzelnen Benutzer.
Rollout mit RIGG
RIGG und dessen MSP-Partner rollen Twin Verify für Ihre ausgewählten Benutzer aus: in einem Installationsschritt mit Registrierungsschlüssel oder still über Ihr RMM-Tool.
Technischer Support
Sollte es dennoch Probleme geben, unterstützen Sie RIGG und Ihr MSP-Partner.
 (öffnet in einem neuen Tab)
Erhältlich über RIGG und dessen MSP-Partner
Twin Verify ist erhältlich über RIGG, den Value Added Distributor für IT-Systemhäuser und MSPs, und über dessen MSP-Partner. Auf Wunsch sind wir bei der Einrichtung telefonisch für Sie da, damit nichts schiefgeht.
Bereit für eine Anmeldung, die niemand umgeht?
Erzählen Sie uns von Ihrer Organisation, und wir zeigen Ihnen, wie Twin Verify dazu passt. Schreiben Sie uns oder rufen Sie an.