Per IT e MSP
Semplice per gli utenti. Sotto controllo per lei.
Una console per tutti i suoi clienti, un’assistenza IT con gli strumenti giusti e un’installazione che passa dal suo RMM.
Console e directory
Console multi-tenant
Gli MSP gestiscono tutti i propri clienti in un’unica console; ogni cliente vede solo i propri dati.
Directory
Active Directory, Entra ID, sincronizzazione con Microsoft 365 e account cloud.
Criterio sui dispositivi
Aperto, primo utilizzo o approvazione richiesta, per cliente.
Notifiche via email
Gli utenti ricevono un’email quando al loro account viene aggiunta un’app o una chiave.
Il suo livello di amministrazione
Ogni MSP ha un proprio livello di amministrazione. I clienti possono avere amministratori propri e gli amministratori accedono con l’MFA.
Report sulle licenze
Report sulle licenze con esportazione in PDF e grafici dell’attività.
Un’assistenza IT che sa aiutare
I casi più frequenti si risolvono in un minuto e con parole semplici.
Codici di accesso temporanei
Un codice di 10 cifre per l’utente rimasto bloccato fuori.
Reimpostare i Quadrati segreti
Oppure lo fanno gli utenti stessi, con un codice inviato per email.
Approvare i dispositivi
Si approva un nuovo computer o browser per un utente.
Gestione dei blocchi
Vedere e controllare i blocchi.
Registro delle attività
Scritto in parole semplici, così chiunque può leggerlo.
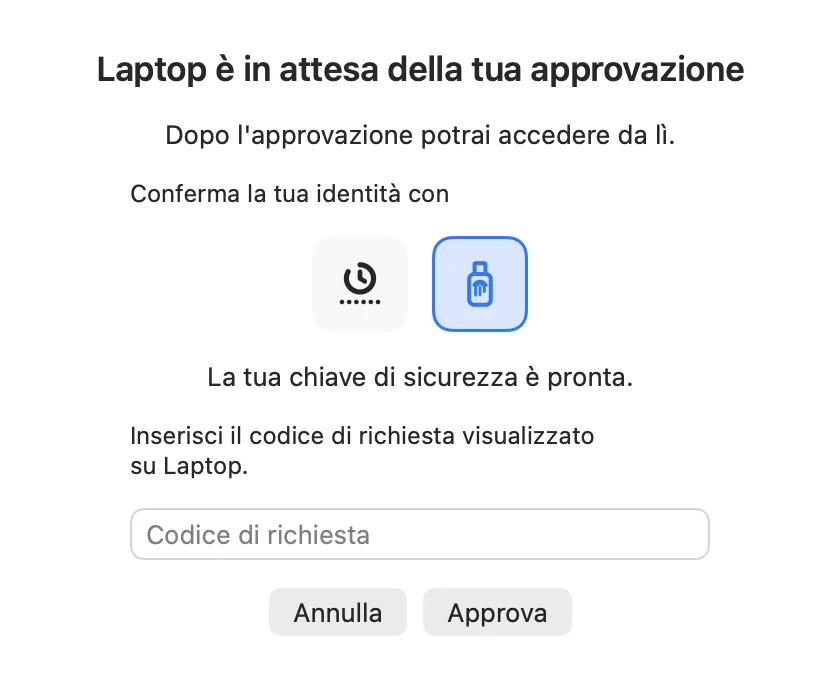
Self-service per gli utenti
L’app nell’area di notifica su Windows e quella nella barra dei menu del Mac alleggeriscono il lavoro dell’assistenza IT.
- Modificare i Quadrati segreti
- Cambiare la password, con avvisi di scadenza e cambio obbligatorio
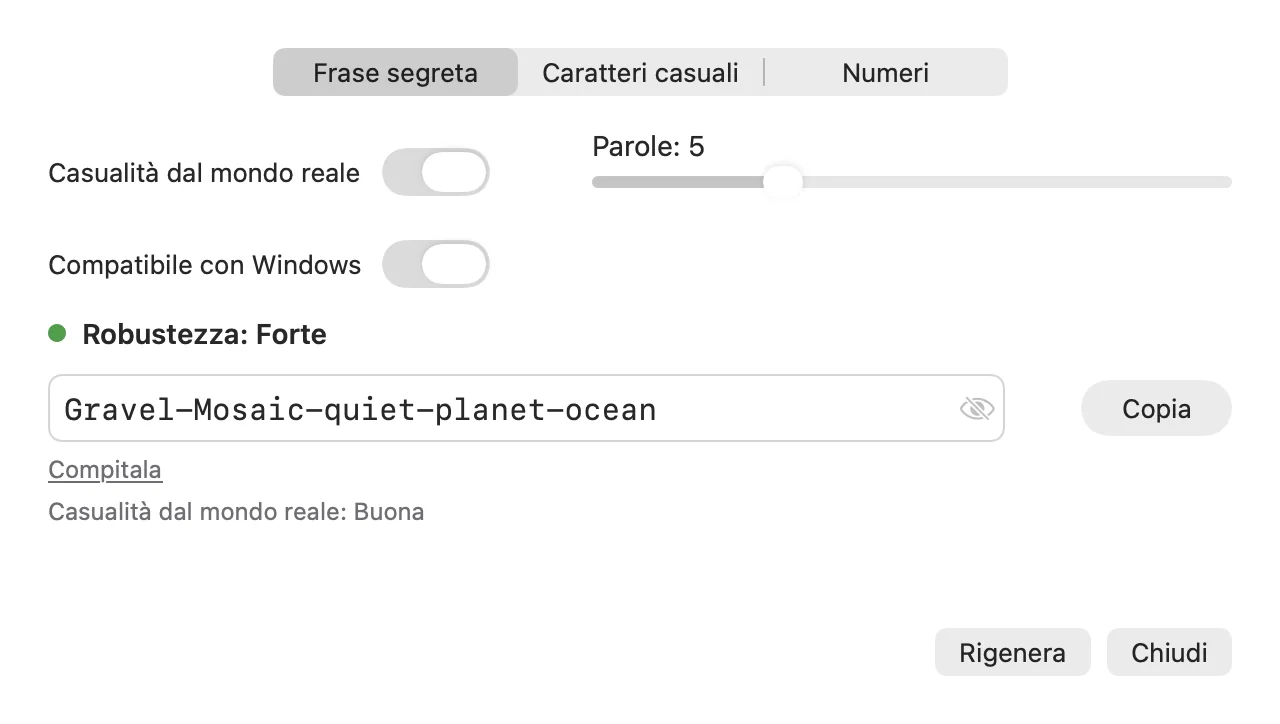
- Generare una password: frase segreta, caratteri casuali o PIN
- Aggiungere e rimuovere app di autenticazione e chiavi in «I tuoi dispositivi»
- Password Protector: controllo delle password compromesse, anche in tempo reale mentre si digita
Distribuzione
Installazione in un solo passaggio
Con una chiave di registrazione. Programmi di installazione MSI per Windows (x64 e ARM64) e per il servizio RADIUS, silenziosi tramite Intune, criteri di gruppo o il suo strumento RMM; registrazione tramite l’agente MSP, profili MDM per il Mac e un unico download per i server Linux.
Hosting
Come servizio in hosting, oppure un MSP gestisce l’API con un proprio archivio dati.
Ripristino
Con un codice inviato per email a un indirizzo di ripristino separato.
Il suo servizio, con il suo nome
Gli MSP possono offrire Twin Verify come un servizio proprio: con i propri nomi di dominio, il proprio aspetto e il proprio mittente.
I suoi nomi di dominio
Offra Twin Verify con fino a tre nomi host propri, per esempio id.suaazienda.it, per le pagine di accesso e il portale. Li aggiunge lei stessa.
Il suo marchio
Il suo logo, due colori e i recapiti della sua assistenza sulle pagine di accesso, nel portale e nelle e-mail che ricevono i suoi utenti.
Il suo mittente
Le e-mail agli utenti dei suoi clienti partono con il suo nome e il suo indirizzo di mittente.
Le sue app Microsoft 365
I tenant Microsoft 365 dei suoi clienti si collegano tramite app che appartengono a lei.
Le sue chiavi e i suoi installer
Chiavi di firma proprie e versioni proprie degli installer per i suoi clienti.
Criteri per le password compromesse
Attiva o disattiva il controllo delle password compromesse per tutti i suoi clienti, secondo le regole del luogo in cui opera.
Licenze
Scelga ciò che le serve. Prezzi su richiesta a RIGG.
Lite
Quadrati segreti e app di autenticazione per Windows e Mac.
Pro
Tutto ciò che c’è in Lite, più identity provider e single sign-on, chiavi di sicurezza e passkey, Yubico OTP, accesso web e Password Protector.
Introduzione in tre passaggi
Ecco come si svolge un’introduzione ideale di Twin Verify. Twin Verify è disponibile tramite RIGG e i suoi partner MSP.
Preparazione
Si parla con gli utenti di come funzionerà l’accesso da ora in poi. Si illustrano con esempi i vantaggi per la sicurezza. Si comincia con un test su un solo utente.
Introduzione con RIGG
RIGG e i suoi partner MSP distribuiscono Twin Verify agli utenti selezionati: un solo passaggio di installazione con una chiave di registrazione, oppure in modo silenzioso tramite il suo RMM.
Supporto tecnico
Se dovesse comunque sorgere un problema, RIGG e il suo partner MSP la assistono.
 (si apre in una nuova scheda)
Disponibile tramite RIGG e i suoi partner MSP
Twin Verify è disponibile tramite RIGG, il distributore a valore aggiunto per i system integrator IT e gli MSP, e tramite i suoi partner MSP. Se lo desidera, restiamo al telefono durante la configurazione, perché tutto fili liscio.
Vuole un accesso che nessuno cerchi di aggirare?
Ci racconti la sua organizzazione: le mostreremo come si integra Twin Verify. Ci scriva o ci chiami.