Autenticazione a più fattori
Un solo accesso sicuro per Windows, Mac e Microsoft 365.
Il PC o il Mac è il token: la griglia viene creata dal PC Windows o dal Mac su cui le persone già lavorano. Funzionano anche un’app di autenticazione o una chiave di sicurezza, se le hanno già. Niente da acquistare, niente da distribuire.
Il PC o il Mac è il token.
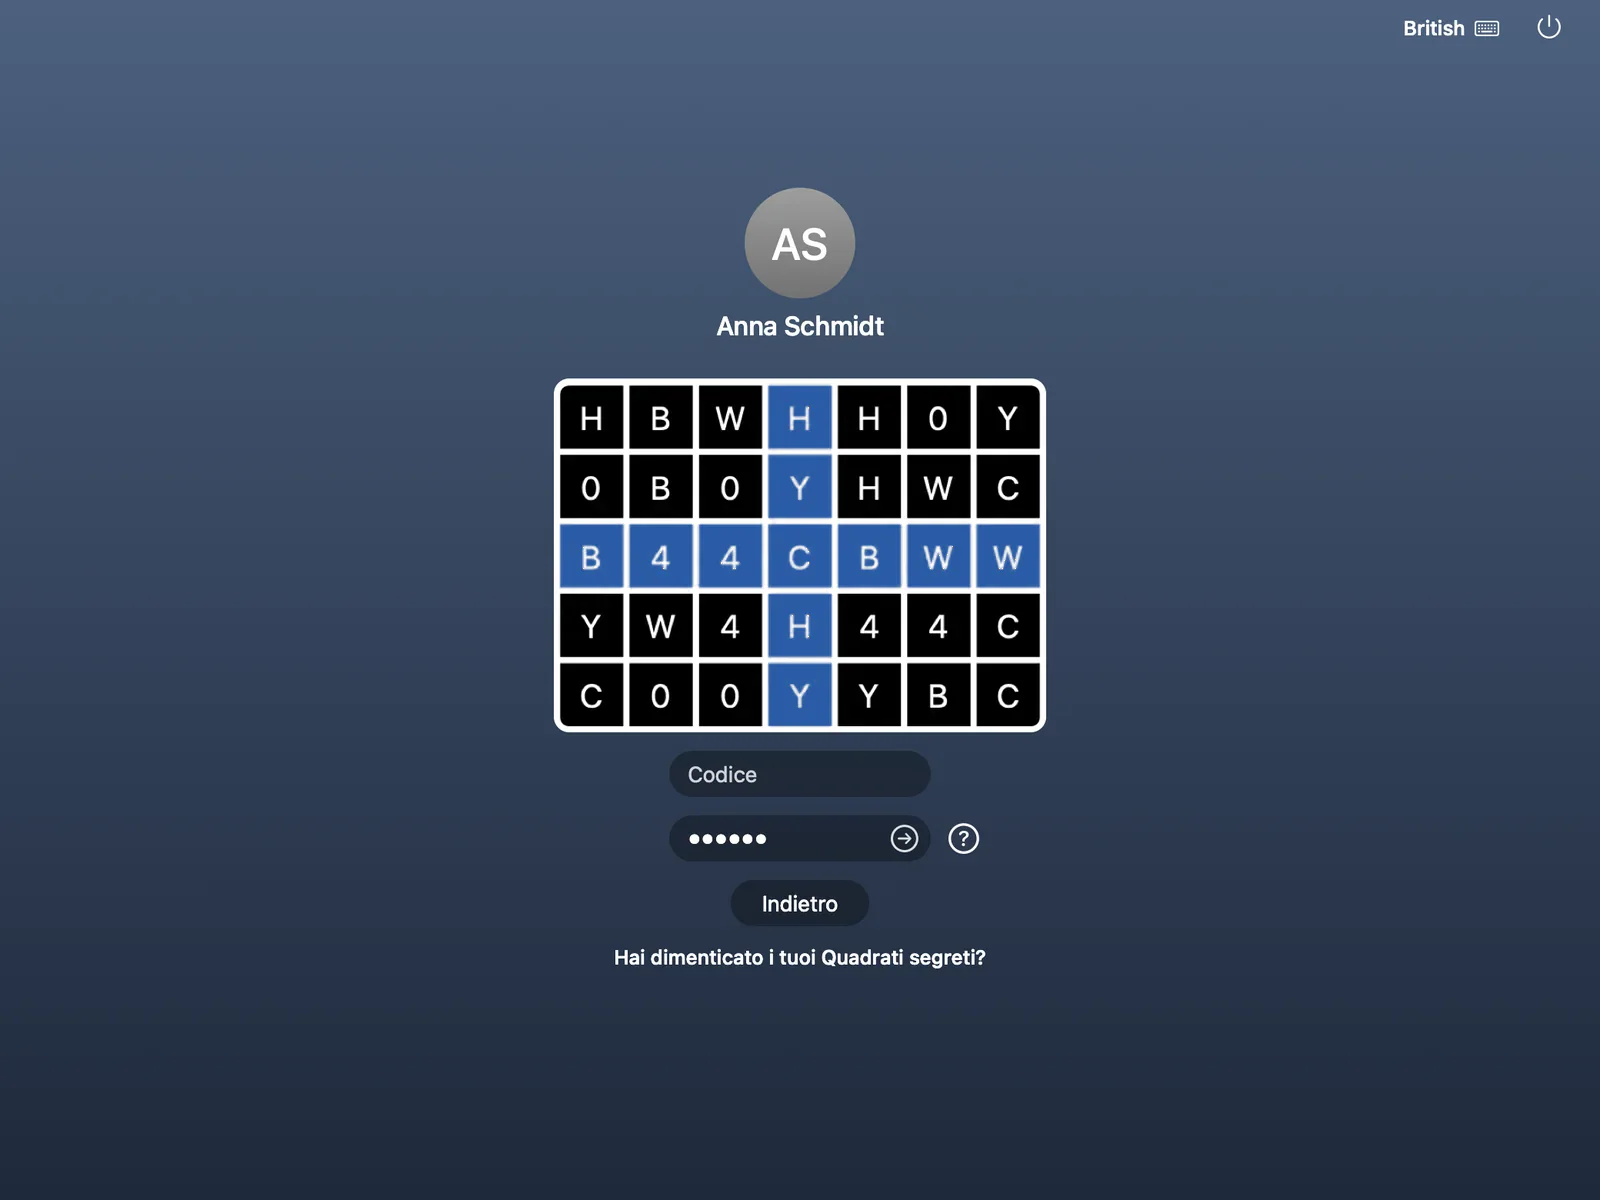
Una griglia dal proprio PC o Mac. I Quadrati segreti in testa, la griglia dal proprio PC Windows o Mac. La griglia cambia ogni 30 secondi e ogni codice vale una sola volta. Provi.
- I suoi quadrati, nel suo ordine
- Quadrati scelti: 6
- Il suo codice in questo momento
Google o Microsoft Authenticator. Va bene qualsiasi app di autenticazione con codici monouso (OATH/TOTP), se le persone ne usano già una. Un PIN più il codice può persino sostituire la password. Facoltativa.
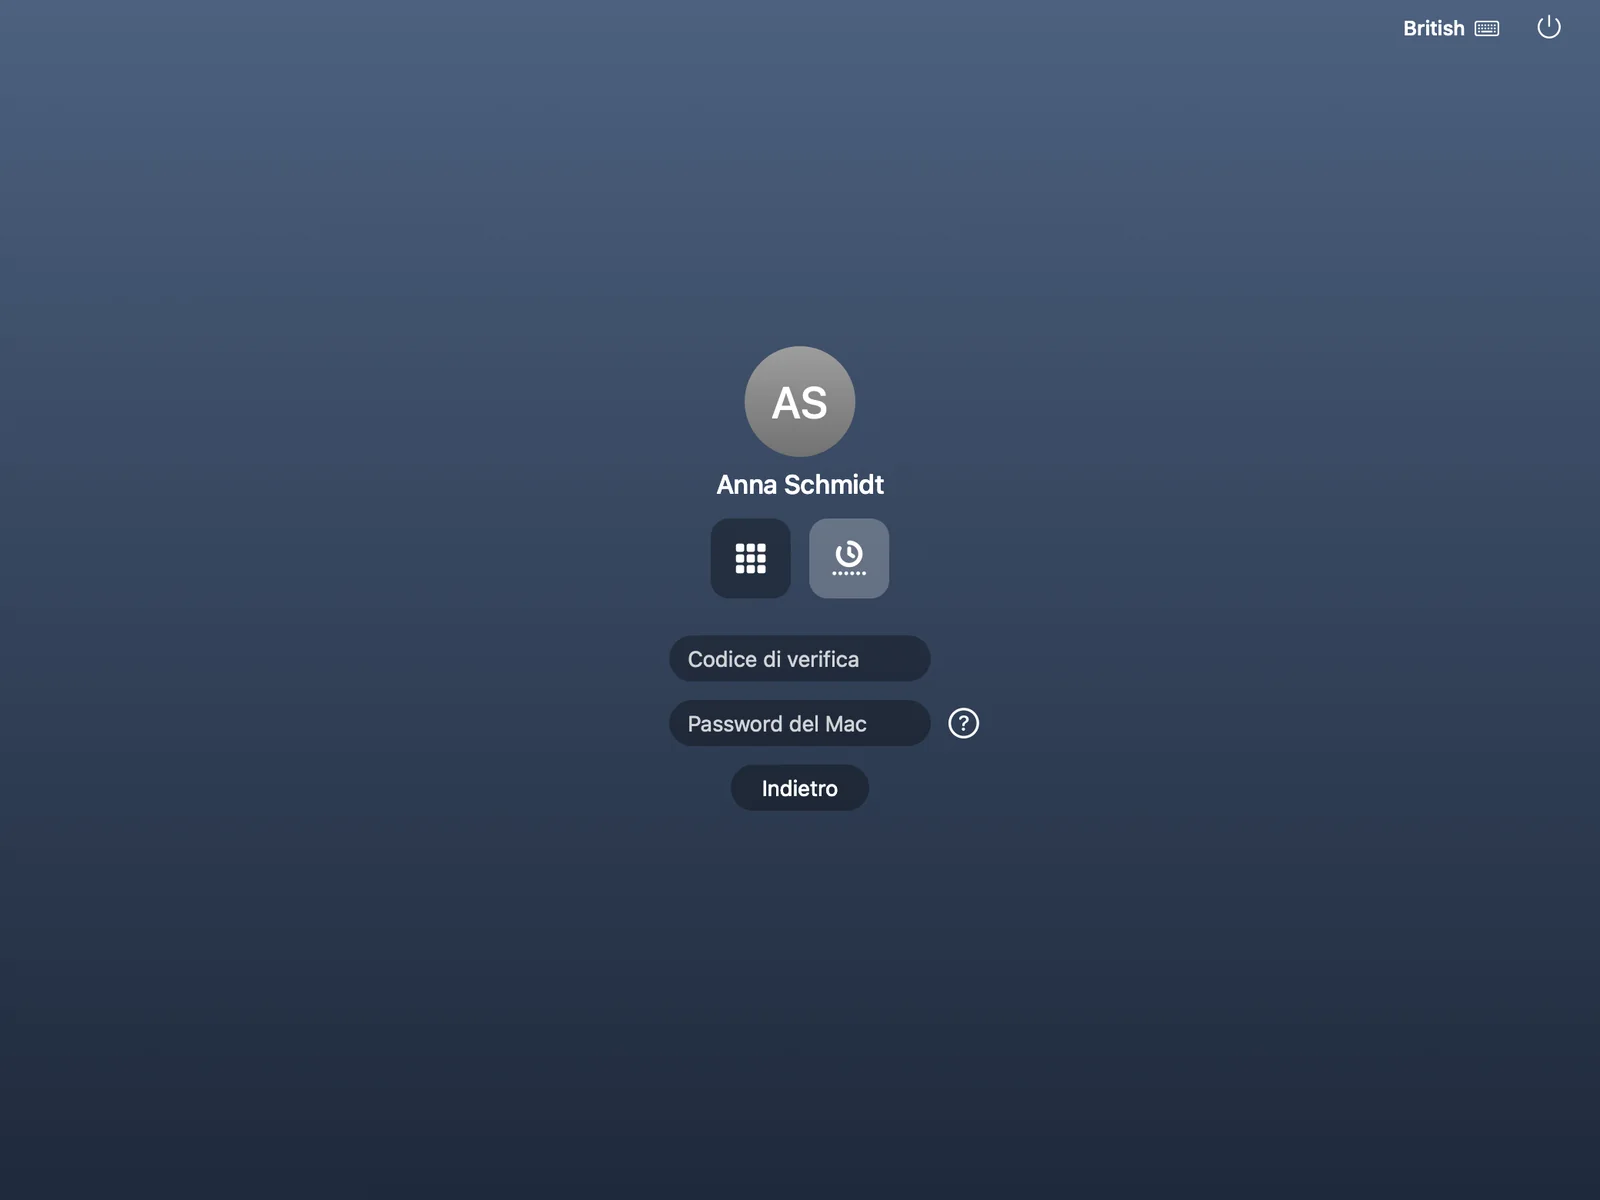
Chiavi FIDO2 e passkey. Chiavi di sicurezza FIDO2 (USB o NFC) con PIN o impronta digitale per chi ne possiede già una e passkey nel browser. Yubico OTP è un’opzione a parte per chi ha una YubiKey.
Inserisca o tocchi la chiave
Twin Verify in circa due minuti
Un unico sistema di accesso, quattro modi per accedere e come funziona la griglia.
Legga la trascrizione
Twin Verify è un unico sistema di accesso per Windows, Mac, Linux, Microsoft 365, la sua VPN e le sue app.
Ognuno accede nel modo che preferisce. Una griglia. Un'app di autenticazione. Una chiave di sicurezza FIDO2. Oppure Yubico OTP.
Ognuno sceglie. Nessuno è obbligato a usarne più di uno.
All'accesso, il suo PC o il suo Mac mostra una griglia di lettere e numeri. Una volta sola sceglie alcuni quadrati, in un ordine che conosce solo Lei.
Per accedere, legge i caratteri dei suoi quadrati, nel suo ordine. Quello è il suo codice. La griglia cambia ogni trenta secondi. I suoi quadrati restano gli stessi, e il codice è nuovo ogni volta.
La griglia la crea il suo PC o il suo Mac. È lui il suo token. Qualsiasi altro computer deve prima essere approvato per contare.
Un codice che qualcuno ha visto non vale nulla. Ogni codice vale una sola volta.
Niente da distribuire. Nessun telefono privato richiesto.
Preferisce un'app di autenticazione? Google Authenticator o qualsiasi altra va bene, con un PIN facoltativo.
Ha una chiave di sicurezza FIDO2, di qualunque produttore? Basta toccarla, con un PIN o la sua impronta.
Oppure tocchi una YubiKey per Yubico OTP: la password monouso propria di Yubico, distinta da FIDO2.
E ovunque lo stesso accesso, su ogni piattaforma e in ogni app. Usi lo stesso metodo ovunque, oppure uno diverso per ciascuno. Decida Lei.
Anche sui suoi server Linux: i Quadrati segreti, direttamente al prompt SSH.
E l'IT vede ogni dispositivo e ogni accesso, con grafici di attività e report.
Un solo accesso, tante opzioni. Ogni app. Niente da distribuire. Verificato.
Twin Verify. Il suo dispositivo è il token.
Funziona con
 WindowsAccesso, sblocco, Desktop remoto
 macOSFinestra di login e barra dei menu
- Server LinuxSSH, sudo e su, con la griglia nel terminale
 Microsoft 365 (Office 365)Gli stessi metodi di accesso del PC: Quadrati segreti, app di autenticazione, chiave di sicurezza.
Inoltre:VPN e Wi-Fi tramite RADIUSApp con OpenID Connect e SAML
Il problema
Tutti vogliono il secondo fattore. Nessuno vuole il lavoro in più.
Oggi l’autenticazione a più fattori è indispensabile. Molte soluzioni si limitano a scaricare la fatica su di lei e sui suoi utenti.
Token hardware
Acquistarli, distribuirli, sostituire quelli smarriti, ritirarli quando una persona lascia l’azienda. Per ogni singola persona.
Telefoni privati
Molte organizzazioni non vogliono imporre ai collaboratori l’uso del telefono privato, e molti collaboratori non lo vogliono.
Accesso complicato
Se per accedere servono un secondo dispositivo e più passaggi, le persone cercano il modo di aggirarli. Una misura di sicurezza disattivata non protegge nessuno.
L’idea
Il dispositivo è il token.
Twin Verify trasforma il computer su cui le persone già lavorano nel loro secondo fattore. Nessun secondo dispositivo, nessuna app, nessun hardware in più.
Qualcosa che si sa
Ogni utente ricorda alcuni quadrati e l’ordine in cui li ha scelti. Le persone ricordano bene forme e sequenze.
Qualcosa che si ha
I caratteri della griglia sono calcolati a partire dall’identità del PC, del Mac o del browser dell’utente. Nessun altro può mostrare la stessa griglia.
Due fattori
I quadrati dell’utente, letti dalla griglia attuale nel suo ordine segreto, producono un codice. Conoscenza più dispositivo collegato: due fattori, e nulla da distribuire.
Cambia ogni 30 secondi
La griglia si rinnova ogni 30 secondi. Un codice digitato un attimo fa non serve a nessuno.
Ogni codice vale una sola volta
Anche un codice visto o intercettato non può essere usato una seconda volta.
Funziona offline
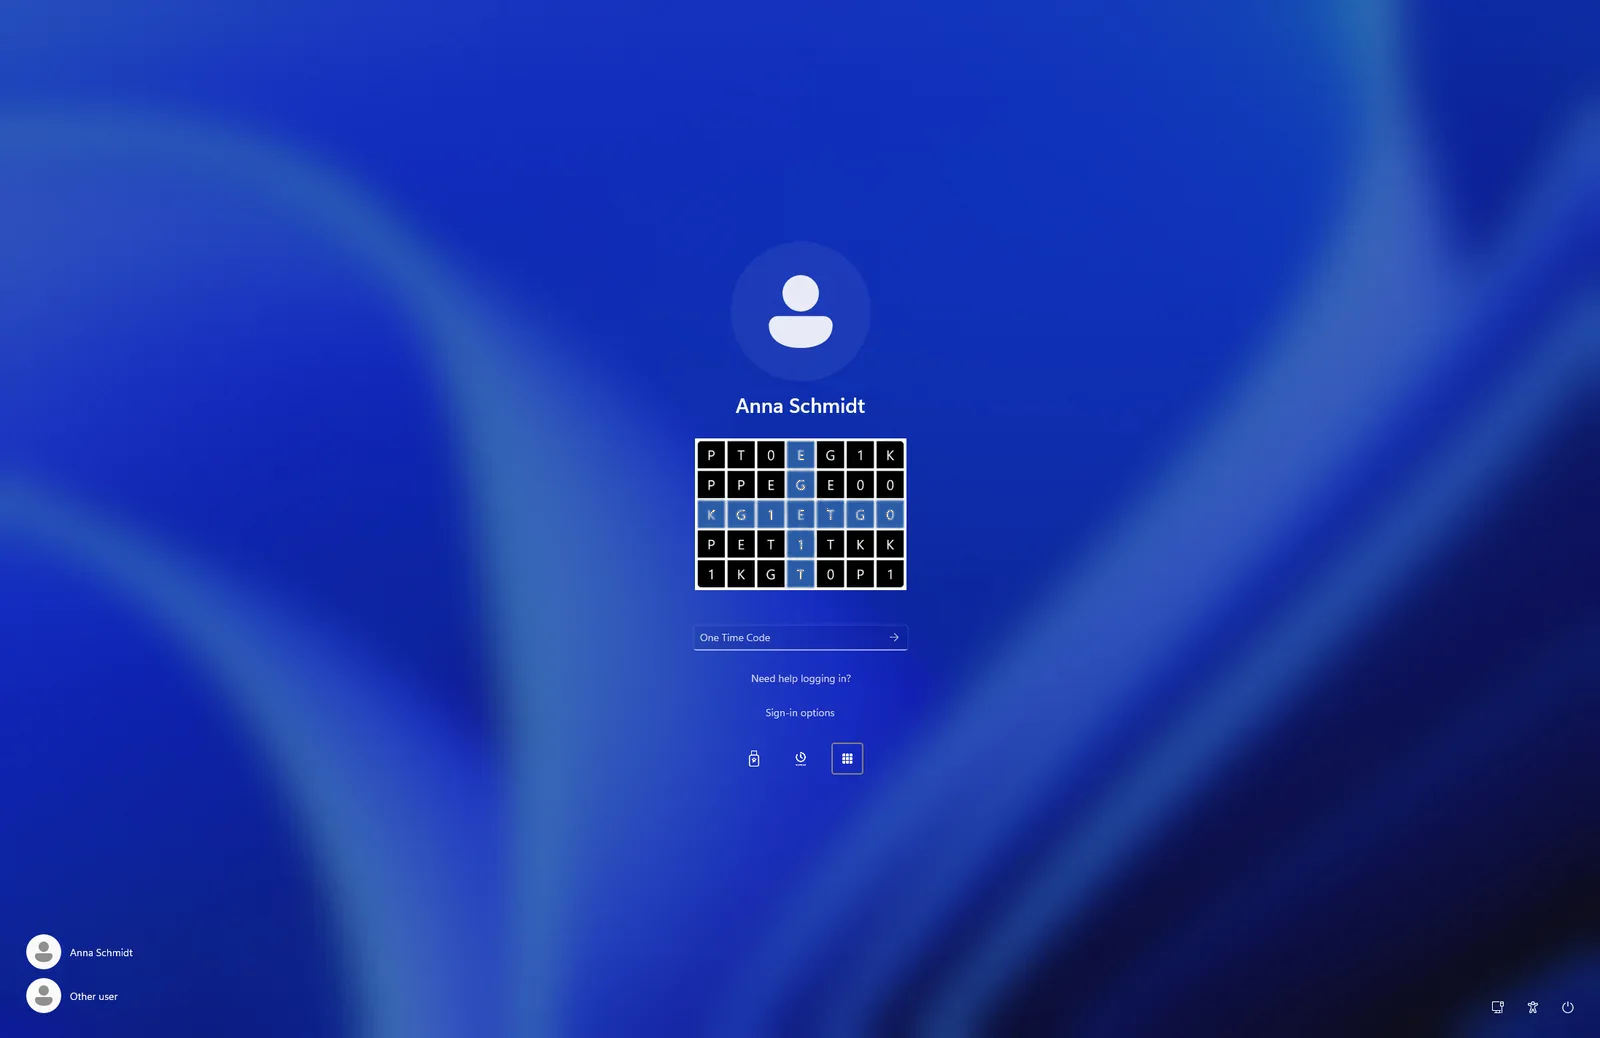
All’accesso a Windows la griglia è disponibile anche senza connessione di rete, così si accede anche con il notebook in treno.
Decide lei quali dispositivi contano
Per cliente: aperto, primo utilizzo (predefinito) o approvazione richiesta. Gli utenti possono approvare un nuovo computer o browser da uno già in uso.
Come funzionano i Quadrati segreti
Provi la griglia
I Quadrati segreti in testa, la griglia dal dispositivo: il metodo che non richiede alcun hardware in più.
- Scegliere i quadrati
Al primo utilizzo una breve procedura guidata invita l’utente a fare clic su alcuni quadrati in un ordine che solo lui conosce. Un quadrato può essere scelto due volte, una linea retta non è ammessa e la sua organizzazione stabilisce il numero minimo. I quadrati scelti restano segreti.
- Il dispositivo mostra una griglia
I caratteri della griglia sono calcolati a partire dall’identità del PC o del browser (HMAC-SHA512, con l’ID del dispositivo come chiave) e cambiano ogni 30 secondi.
- I quadrati producono il codice
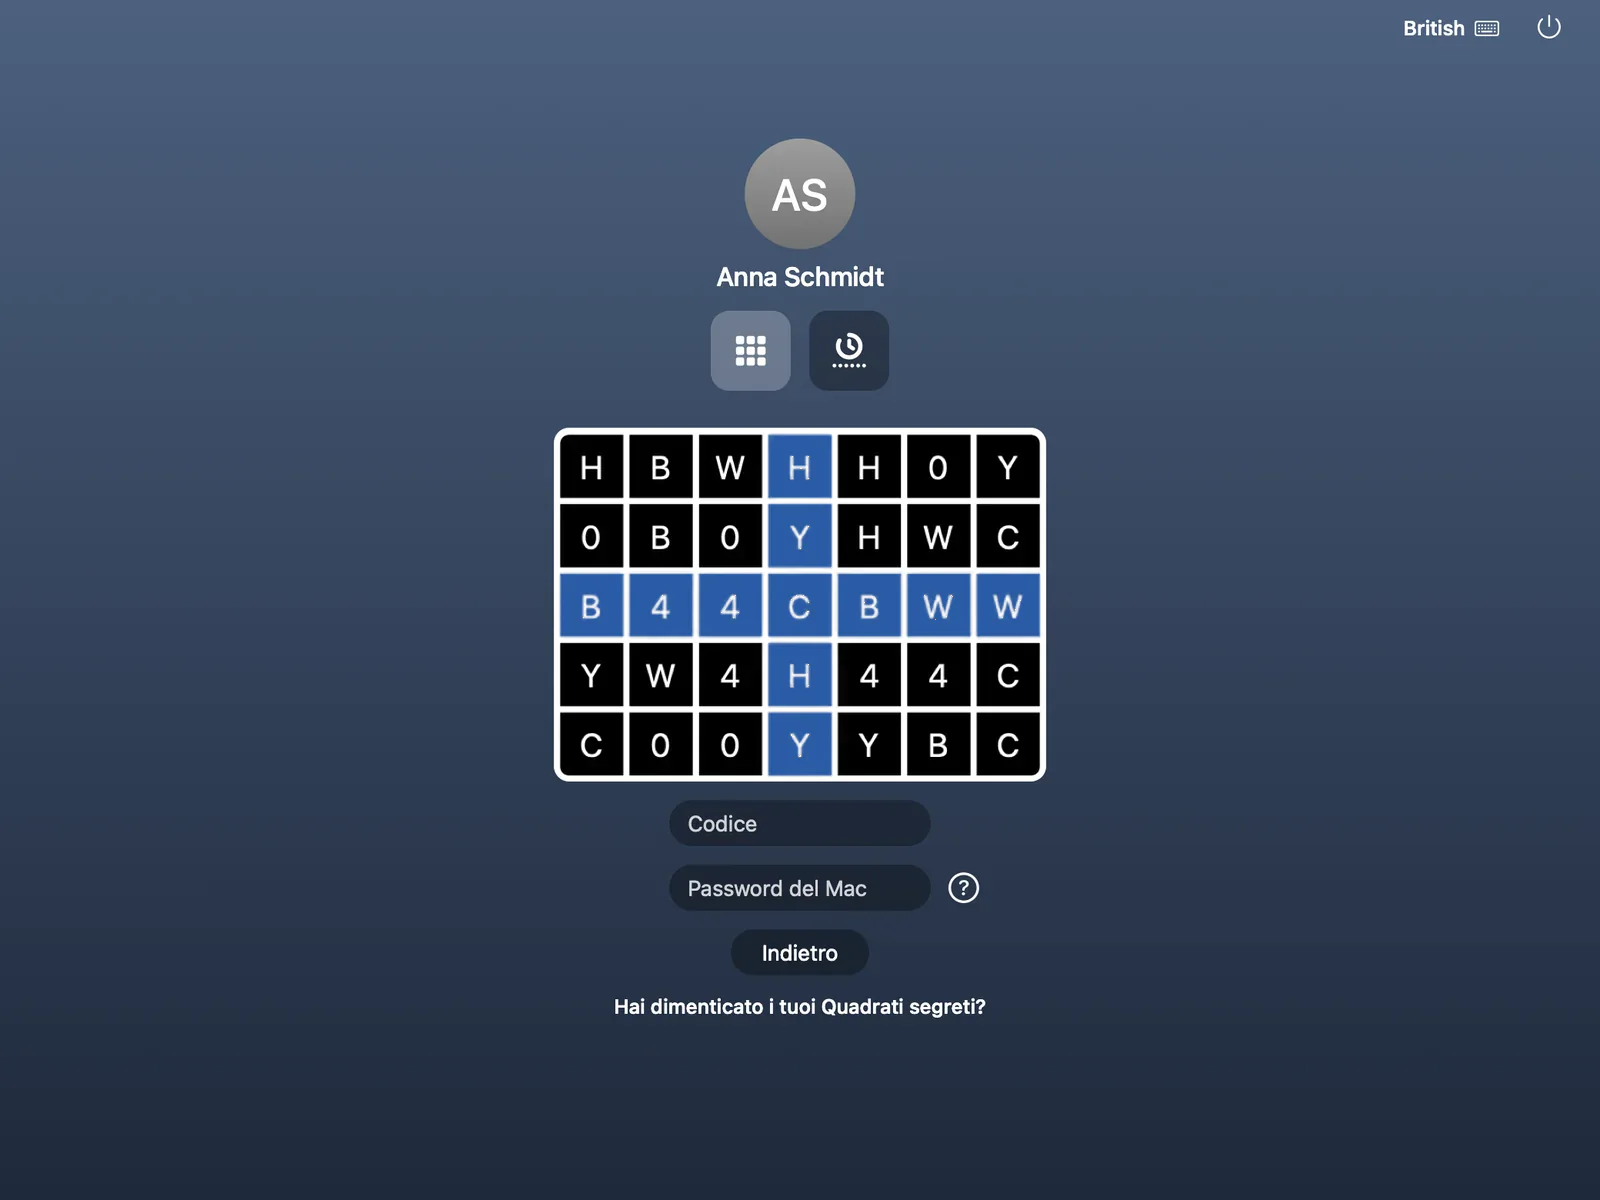
L’utente legge il carattere di ciascuno dei propri quadrati, nell’ordine in cui li ha scelti, e li digita come codice. La croce blu della griglia serve solo per orientarsi. Ogni codice vale una sola volta.
- Accesso eseguito
Con o senza password: con i Quadrati segreti e il dispositivo collegato l’utente ha dimostrato due fattori, direttamente nella solita finestra di accesso.
- I suoi quadrati, nel suo ordine
- Quadrati scelti: 6
- Il suo codice in questo momento
Faccia clic sui quadrati in un ordine che conosce solo lei. Il codice è formato dal carattere di ogni quadrato scelto, letto in quell’ordine. La croce blu serve solo per orientarsi.
Rappresentazione semplificata. Nel prodotto si scelgono alcuni quadrati in un ordine segreto (un quadrato può essere usato due volte, la sua organizzazione stabilisce il numero minimo, una linea retta non è ammessa). La griglia cambia ogni 30 secondi e ogni codice vale una sola volta. Qui cambia dopo pochi secondi, così può vedere che gli stessi quadrati danno un nuovo codice.
I vantaggi in sintesi
L’MFA non è più facoltativa. Deve essere facile per gli utenti quanto lo è da gestire per lei.
Nessun secondo dispositivo
Il secondo fattore si inserisce direttamente nella solita finestra di accesso.
Integrazione semplice
Twin Verify si collega al suo Active Directory (oppure a Entra ID e Microsoft 365). L’introduzione è lineare.
La forza bruta non porta a nulla
Una password indovinata o rubata non basta: senza il codice della griglia l’accesso fallisce. L’assistenza IT vede i blocchi e può gestirli.
Cresce con la sua azienda
Con 10 o con 10.000 postazioni: installazione silenziosa, chiavi di registrazione e una console multi-tenant mantengono leggera l’introduzione.
Microsoft 365 e single sign-on
Microsoft 365 con gli stessi metodi di accesso del PC
Twin Verify è anche un identity provider. Entra ID lo usa come metodo di autenticazione esterno o tramite federazione di dominio, con gli stessi Quadrati segreti, la stessa app di autenticazione o la stessa chiave di sicurezza che gli utenti già usano. Le altre app si collegano tramite OpenID Connect e SAML.
- Come metodo di autenticazione esterno in Entra ID o tramite federazione di dominio
- Gli stessi metodi di accesso su Windows, Mac e Microsoft 365
- Quadrati segreti, app di autenticazione o chiave di sicurezza direttamente nell’accesso a Microsoft
- Sincronizzazione degli utenti con Microsoft 365
- In più OpenID Connect e SAML, con un portale delle app e centinaia di modelli di applicazione



Metodi di accesso
Usare ciò che le persone hanno già
Al primo posto ci sono i Quadrati segreti. Chi ha già un’app di autenticazione o una chiave di sicurezza può usare anche quelle.
GRID
Quadrati segreti
Quadrati che solo lei conosce, una griglia dal dispositivo. Il metodo che non richiede nient’altro.
OATH
App di autenticazione
Google Authenticator, Microsoft Authenticator o qualsiasi altra app di autenticazione. Facoltativa.
FIDO2
Chiavi di sicurezza e passkey
Chiavi di sicurezza FIDO2 con PIN o impronta digitale per chi ne possiede già una e passkey nel browser. Yubico OTP è un’opzione a parte per chi ha una YubiKey.
Codice di accesso dell’assistenza IT
Un codice temporaneo di 10 cifre fa rientrare l’utente senza aspettare una sostituzione.
Piattaforme
Ogni piattaforma su cui lavorano le persone
Un unico prodotto per Windows, Mac e server Linux, con l’accesso protetto proprio dove le persone si collegano davvero.
Windows
Windows 10/11 e Server 2016 e successivi: accesso, sblocco, Desktop remoto e richieste di Sicurezza di Windows, anche offline. Programmi di installazione MSI per il suo RMM, Intune o i criteri di gruppo.
macOS
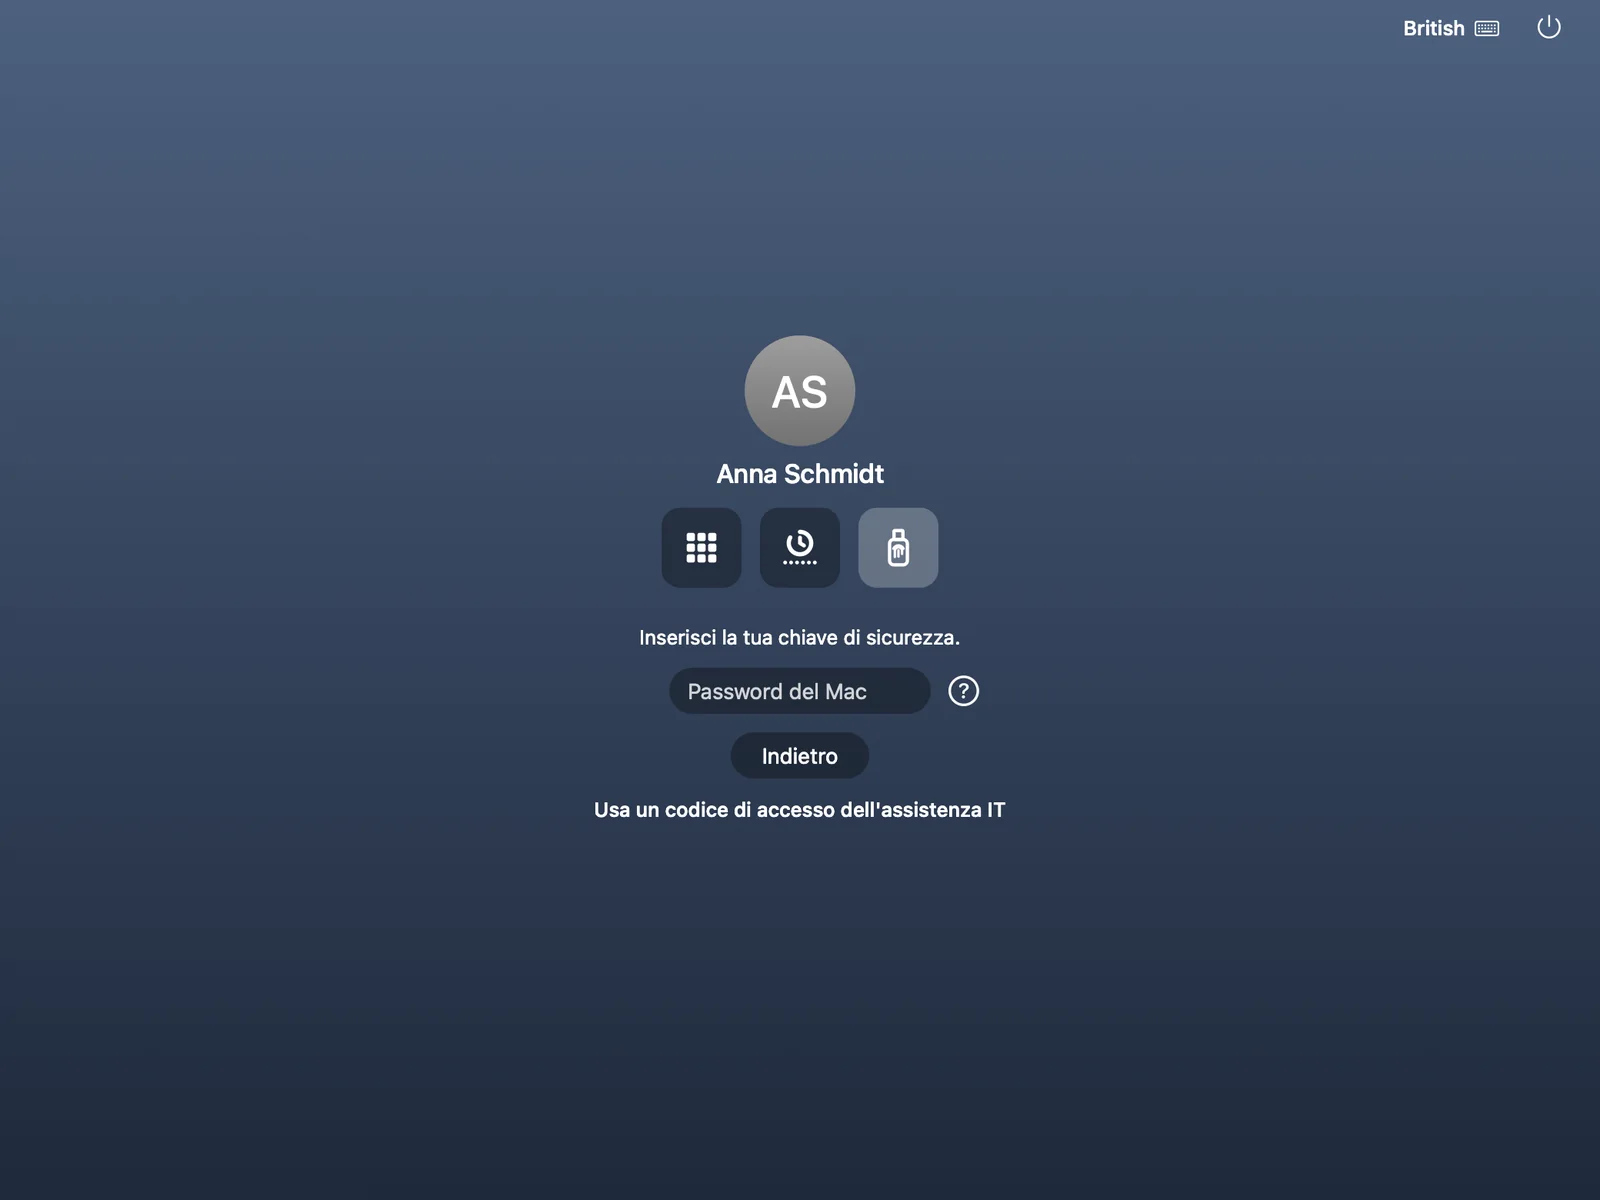
La finestra di login del Mac, con Quadrati segreti, app di autenticazione, chiave di sicurezza o Yubico OTP, e un’app nella barra dei menu con «Mostra griglia», cambio password e altro.
Server Linux
Un client nativo aggiunge un codice a SSH, sudo e su, con i Quadrati segreti disegnati come griglia di testo direttamente nel terminale. Funziona offline, senza bisogno di un server RADIUS.
RADIUS e VPN
VPN, firewall e Wi-Fi con lo stesso secondo fattore
Tutto ciò che supporta RADIUS può interrogare Twin Verify. Il codice arriva da «Mostra griglia» sul PC o sul Mac dell’utente, da un’app di autenticazione oppure da uno Yubico OTP.
- In due passaggi, password più codice in un unico campo, oppure solo codice
- Verifica della password con Active Directory
- Gruppi e attributi di risposta per client, ad esempio VLAN
- Protezione contro Blast-RADIUS (CVE-2024-3596)

Per IT e MSP
Pensato per essere gestito
Un’unica console multi-tenant, la sincronizzazione delle directory, un’assistenza IT che sa davvero aiutare e un’installazione adatta al suo RMM.
Console multi-tenant per gli MSP e per i loro clienti
Sincronizzazione con Active Directory, Entra ID e Microsoft 365
Codici di accesso temporanei, reset e approvazione dei dispositivi
Password Protector: controllo delle password compromesse
Branding personalizzato per gli MSP
Installazione silenziosa tramite il suo RMM
Introduzione in tre passaggi
Ecco come si svolge un’introduzione ideale di Twin Verify. Twin Verify è disponibile tramite RIGG e i suoi partner MSP.
Preparazione
Si parla con gli utenti di come funzionerà l’accesso da ora in poi. Si illustrano con esempi i vantaggi per la sicurezza. Si comincia con un test su un solo utente.
Introduzione con RIGG
RIGG e i suoi partner MSP distribuiscono Twin Verify agli utenti selezionati: un solo passaggio di installazione con una chiave di registrazione, oppure in modo silenzioso tramite il suo RMM.
Supporto tecnico
Se dovesse comunque sorgere un problema, RIGG e il suo partner MSP la assistono.
 (si apre in una nuova scheda)
Disponibile tramite RIGG e i suoi partner MSP
Twin Verify è disponibile tramite RIGG, il distributore a valore aggiunto per i system integrator IT e gli MSP, e tramite i suoi partner MSP. Se lo desidera, restiamo al telefono durante la configurazione, perché tutto fili liscio.
Domande frequenti
Risposte brevi. Per tutto il resto, ci scriva.
I miei collaboratori hanno bisogno di uno smartphone o di un token hardware?
No. Con i Quadrati segreti il secondo fattore è il PC, il Mac o il browser su cui l’utente già lavora, insieme ai Quadrati segreti che l’utente ricorda. Chi ha già un’app di autenticazione o una chiave di sicurezza FIDO2 può usare anche quelle, ma nessuno è obbligato a farlo.
Che cosa succede se il computer non ha connessione di rete?
Nella schermata di accesso di Windows si accede anche offline, da una cache cifrata sul PC. Lì funzionano offline anche le app di autenticazione e le chiavi di sicurezza. Anche i server Linux continuano a funzionare quando la rete è assente.
Che cosa succede se qualcuno dimentica i propri Quadrati segreti?
Gli utenti possono scegliere da soli nuovi Quadrati segreti: nella schermata di accesso di Windows, con un codice inviato per email. L’assistenza IT può inoltre rilasciare un codice di accesso temporaneo di 10 cifre.
Possiamo usare Google Authenticator o Microsoft Authenticator?
Sì, come opzione. Qualsiasi app di autenticazione funziona nella schermata di accesso di Windows, nella finestra di login del Mac, sui server Linux, con RADIUS e VPN e per l’accesso web. Chi possiede una chiave di sicurezza FIDO2 (USB o NFC, con PIN o impronta digitale) o una YubiKey con Yubico OTP può usare anche quella.
Quali chiavi di sicurezza funzionano? Servono delle YubiKey?
Funziona qualsiasi chiave di sicurezza FIDO2, di qualunque produttore. Twin Verify usa lo standard aperto FIDO2 (USB o NFC, con PIN o impronta digitale), quindi non è legato a un unico fornitore. Se desidera più controllo, può richiedere modelli di chiave verificati, in base all’elenco della FIDO Alliance. Yubico OTP è un’opzione a parte, specifica di Yubico, per chi ha una YubiKey.
Quali sistemi sono supportati?
Windows 10/11 e Windows Server 2016 e successivi (accesso, sblocco, Desktop remoto, richieste di Sicurezza di Windows), la finestra di login di macOS e i server Linux (SSH, sudo, su). VPN, firewall e Wi-Fi tramite RADIUS, applicazioni web tramite single sign-on.
Come funziona con Microsoft 365?
Twin Verify può fungere da metodo di autenticazione esterno in Entra ID, oppure il suo dominio può essere federato con Twin Verify. Gli utenti accedono a Microsoft 365 con gli stessi metodi usati sul PC: Quadrati segreti, app di autenticazione o chiave di sicurezza.
Come lo introduciamo?
L’installazione avviene in un solo passaggio con una chiave di registrazione, oppure in modo silenzioso tramite Intune, i criteri di gruppo o il suo strumento RMM. RIGG e i suoi partner MSP eseguono l’introduzione insieme a lei e, se lo desidera, la assistono anche per telefono.
Dove vengono conservati i dati?
Twin Verify può funzionare come servizio in hosting, e un MSP può anche gestire in proprio l’archivio dati. Ci indichi le sue esigenze: valuteremo insieme le opzioni.
Quali licenze sono disponibili?
Lite (Quadrati segreti e app di autenticazione per Windows e Mac) e Pro (Lite più single sign-on, chiavi di sicurezza e passkey, Yubico OTP, accesso web e Password Protector). Prezzi su richiesta: prepareremo volentieri un’offerta.
Può proteggere SSH e sudo sui server Linux?
Sì. Un client Twin Verify nativo per i server Linux aggiunge un codice a SSH, sudo e su, in aggiunta alla chiave SSH o alla password che il server già richiede. I Quadrati segreti sono disegnati come griglia di testo direttamente nel terminale; funzionano anche il codice di un’app di autenticazione, uno Yubico OTP o un codice di accesso dell’assistenza IT. Sono supportati Ubuntu, Debian e la famiglia RHEL, e funziona offline.
Vuole un accesso che nessuno cerchi di aggirare?
Ci racconti la sua organizzazione: le mostreremo come si integra Twin Verify. Ci scriva o ci chiami.